nDiligence publicerar Attack the Glass: cybersäkerhetsforskning visar att angripare kan ändra vad skärmar visar och gör efter att varje säkerhetskontroll har passerats
nDiligence, Inc. meddelade i dag att forskningen Attack the Glass (ATG) släpps till allmänheten. Den fyraåriga studien undersöker en cybersäkerhetssårbarhet i hur applikationer använder människors egna enheter för att bygga det som visas på skärmen, ladda data och köra kod medan applikationen används. En angripare som utnyttjar den kan ändra vad människor ser och vad deras programvara gör, efter att varje säkerhetskontroll har passerats. Hela forskningen finns kostnadsfritt på https://atg.nDiligence.com.
Mycket av den programvara människor förlitar sig på bygger sitt användargränssnitt på själva enheten. Webbläsare, mobil- och skrivbordsapplikationer, smart-tv, fordonsskärmar, medicintekniska produkter, kassaterminaler och industriella manöverskärmar tar emot kod, data och media och sätter sedan ihop det som personen ser och använder medan det körs. Det är rendering på klientsidan vid körning.
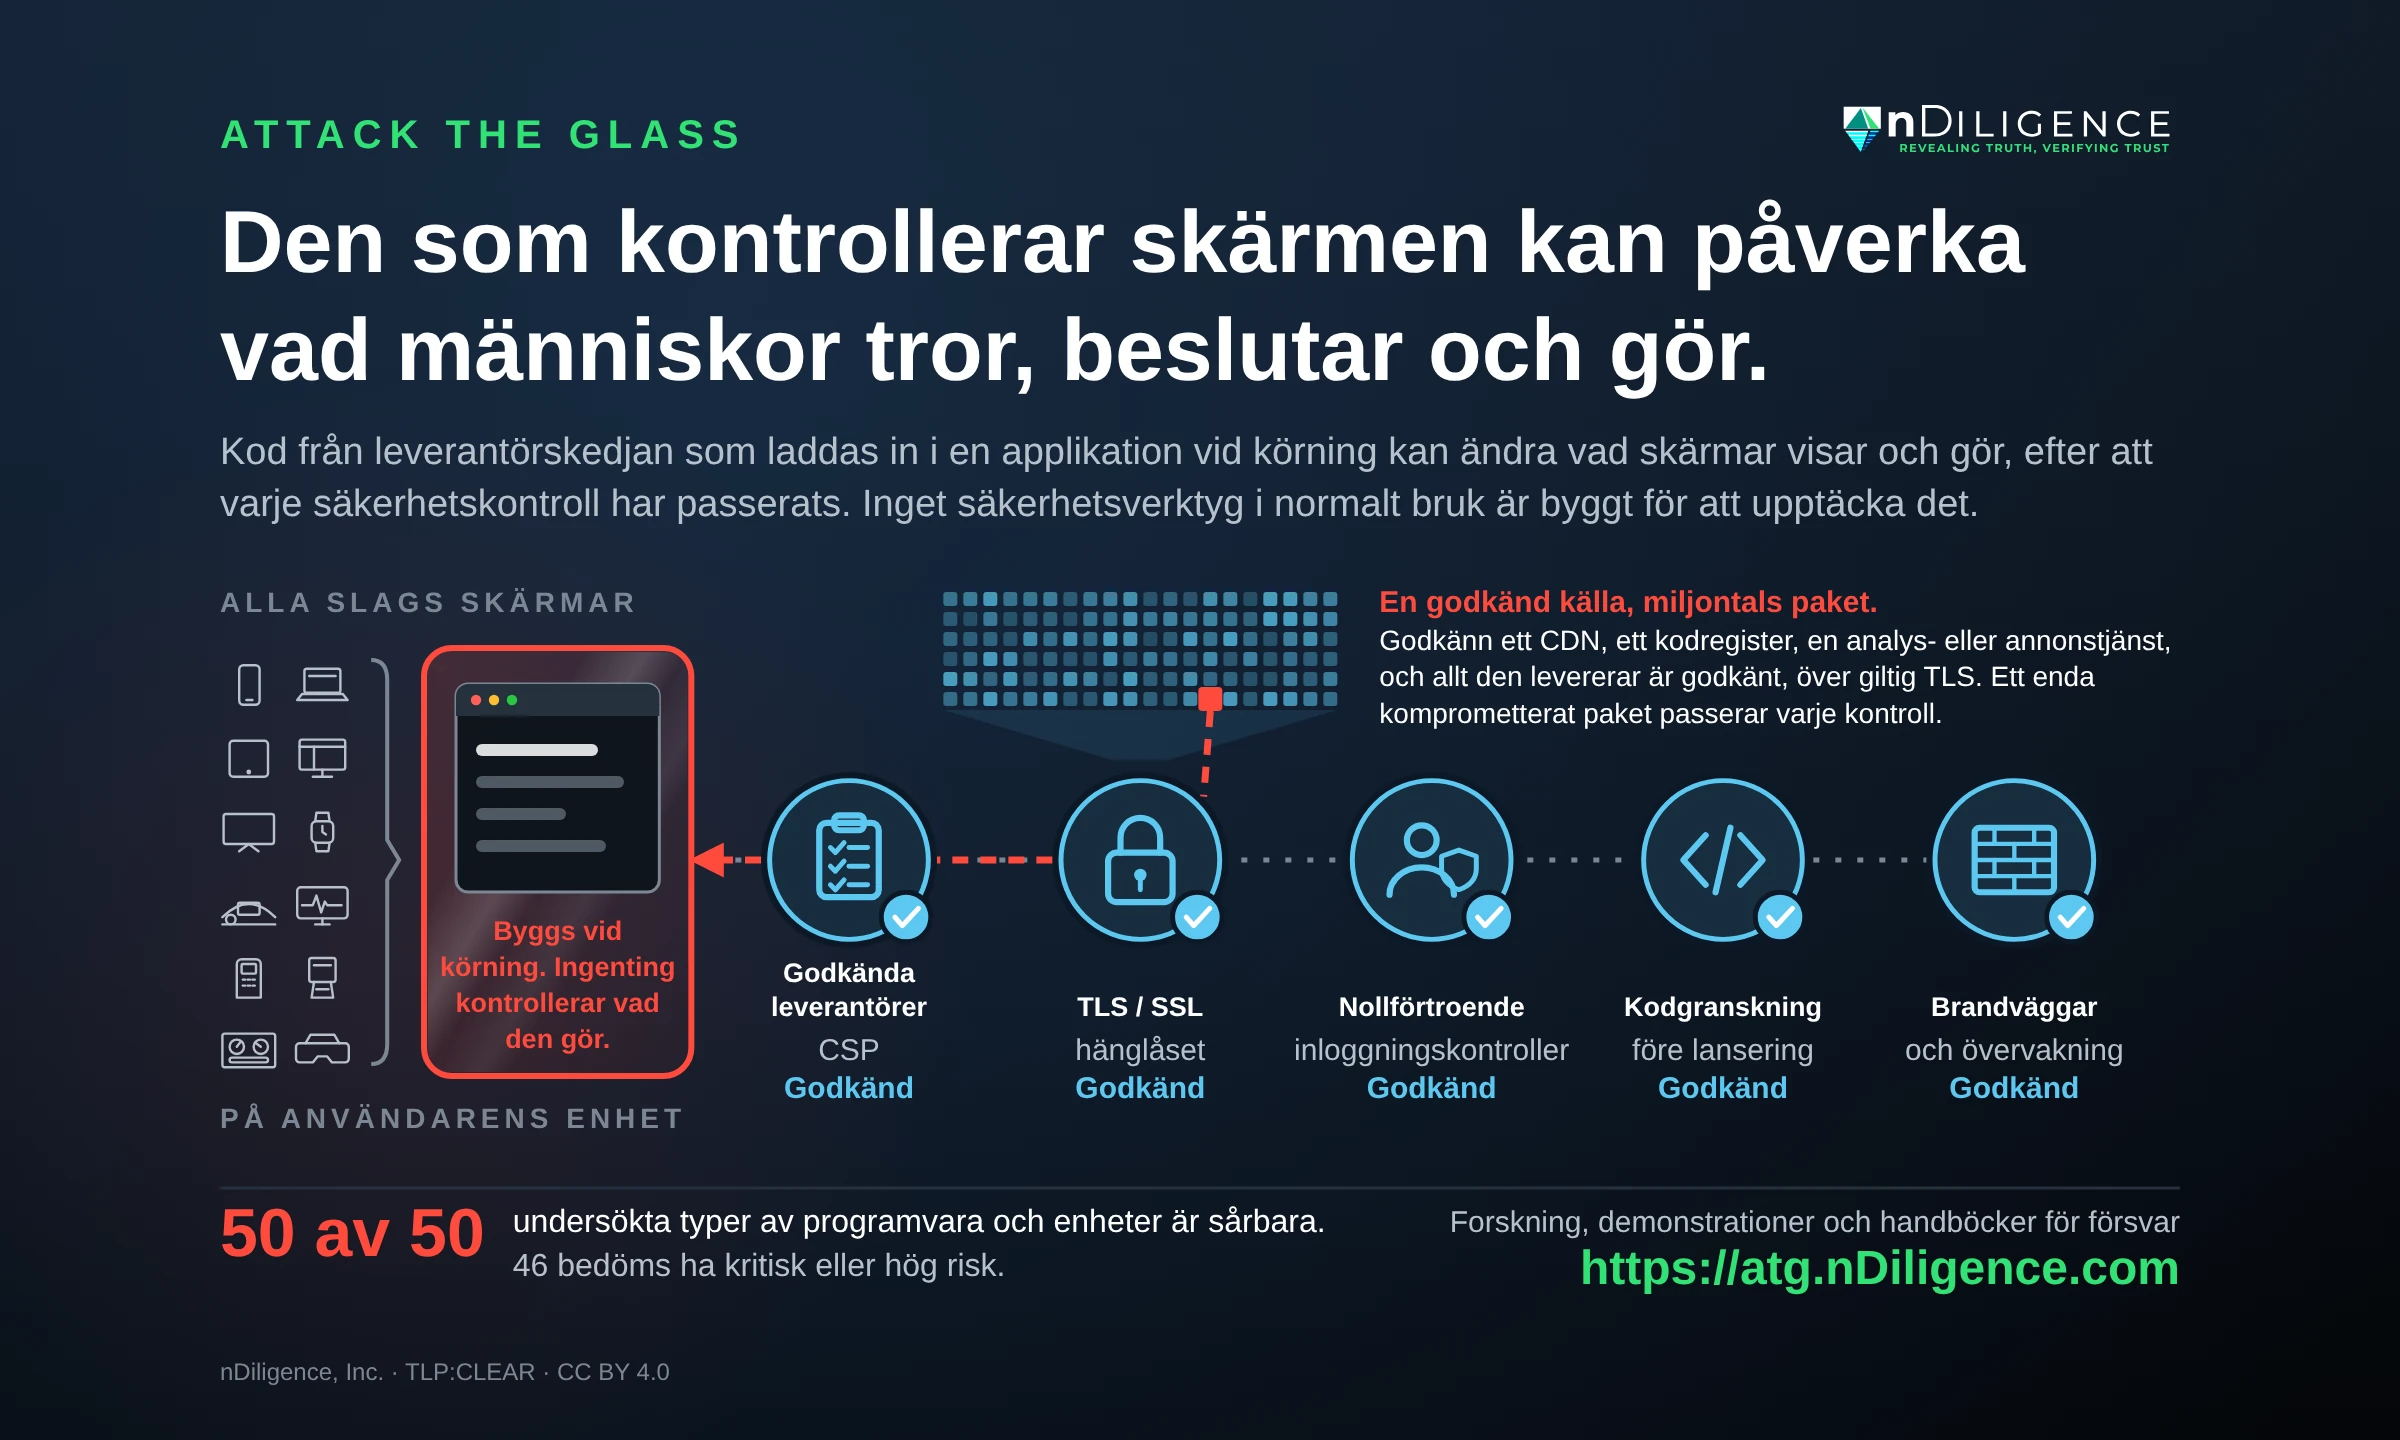
Den koden, de data och den median kommer sällan från en enda organisation. En enda applikation kan hämta från dussintals eller hundratals källor: organisationens egna system, de leverantörer den använder för funktioner som kartor, betalningar, analys eller annonsering, och de leverantörer som de leverantörerna förlitar sig på. Tillsammans utgör de applikationens leverantörskedja för programvara. Varje leverantörs bidrag laddas in i den körande applikationen och körs på användarens enhet. En angripare som får kontroll över någon av de leverantörerna får placering och åtkomst: en position inne i applikationen medan den körs på användarens enhet, med samma förmågor som den legitima koden.
Det här är en blind fläck i modern cybersäkerhet. Inloggning, kryptering, nollförtroende, brandväggar och kodgranskning verkar alla innan koden laddas på enheten. När koden väl är laddad är den betrodd, och ingenting kontrollerar vad den gör. En angripare i den positionen kan ändra vad som visas på skärmen, fånga upp vad personen skriver och utföra åtgärder i applikationen med den personens behörighet. Resultatet är en attack mot leverantörskedjan för programvara som utförs direkt på användarens enhet, efter att varje säkerhetskontroll har passerats, och inget cybersäkerhetssystem som används i dag är byggt för att upptäcka eller stoppa den.
Den lämnar också lite för utredare att hitta. Den ändrade koden kan köras enbart i enhetens minne under en enda session, levereras en gång med instruktionen att inte spara någon kopia och returnera den äkta koden vid varje senare förfrågan, även en utredares. Trafiken är krypterad och går till en adress som enheten redan litar på, och organisationens egna loggar registrerar ett vanligt besök. I efterhand finns det kanske inget underlag som företaget, en tillsynsmyndighet eller en domstol kan använda för att återskapa vad personen såg.
Det händer redan. I februari 2024 såldes domänen bakom Polyfill.io, ett kodbibliotek som laddas av mer än 100 000 webbplatser, till Funnull, ett företag som det amerikanska finansdepartementet belade med sanktioner 2025. Den nya ägaren började leverera ändrad kod till utvalda besökare genom samma kanal som de webbplatserna alltid hade litat på, riktade in sig på mobilanvändare och gömde sig för administratörer och säkerhetsskannrar. Funnull kontrollerade domänen i månader innan den ändrade koden flaggades, och inget automatiserat säkerhetsverktyg upptäckte den. Det kom fram först när oberoende forskare rapporterade det i juni 2024 och domänen stängdes ned.
Operatören av Polyfill.io skaffade sig placering och åtkomst och utnyttjade sedan den positionen i leverantörskedjan för mer än 100 000 webbplatser till att omdirigera människor till bedrägerisajter. Samma position hade kunnat användas för att genomföra betydligt mer sofistikerade och följdtunga operationer. Den underliggande sårbarheten åtgärdades aldrig. Programvaran i varje kategori som ATG undersökte laddar fortfarande kod från sin leverantörskedja vid körning på samma sätt.
Påverkansoperationer visar vad som står på spel. Doppelganger, en påverkanskampanj som tillskrivs Ryssland och vars webbplatser den amerikanska staten beslagtog 2024, utgav sig för att vara riktiga nyhetsmedier med hjälp av förväxlingsbara domäner, ändrade i små detaljer som var utformade för att lura läsare och gå obemärkta förbi. Det var genom de förväxlingsbara domänerna som Doppelganger upptäcktes och stördes. En operation som använder ATG skulle inte behöva någon klonad webbplats. Den riktiga webbplatsen, på sin riktiga adress, skulle leverera det ändrade innehållet till de läsare angriparen väljer, utan att lämna något som en redaktör, en faktagranskare eller en plattform kan hitta.
Utöver nyheter dokumenterar ATG-forskningen hur samma teknik skulle kunna användas för:
- Desinformation från betrodda källor: ändrade artiklar, uttalanden, opinionsmätningar eller valresultat som visas för utvalda läsare inne på äkta nyhets-, myndighets- och valwebbplatser.
- Attacker mot pressen: en publikations egna sidor, appar och arkiv som ändras för utvalda målgrupper, vilket undergräver rapportering som var korrekt när den publicerades.
- Deepfakes som levereras inifrån: AI-genererade bilder, ljud och video som placeras i riktiga applikationer, anpassade för varje tittare.
- Militära och statliga beslut: en lägesbild, en underrättelsepanel eller ett system för offentlig service som visar befälhavare, analytiker eller tjänstemän något annat än det som är sant.
- Kritisk infrastruktur: skärmen hos en operatör av elnät, vatten eller rörledningar som visar normala mätvärden medan förhållandena ändras, eller reglage som inte längre gör det de visar.
- Finansiella system: ändrade saldon, kurser eller godkännandeskärmar, så att affärer och överföringar görs på falsk information.
- Falska gränssnitt: förfalskade skärmar för inloggning, betalning eller godkännande som visas inne i den riktiga applikationen, på dess riktiga adress.
- System som sätts ur spel genom att döljas: larm, utrymningsmeddelanden, rapporteringsknappar eller säkerhetsfunktioner som tas bort för vissa användare, medan personalen ser dem fungera som vanligt.
På grund av de säkerhetsfarhågor som den här typen av hot väcker ägnade teamet bakom nDiligence mer än två år åt att informera regeringar i förtroende innan publiceringen. En svaghet i hur skärmar byggs är en sårbarhet i hur försvarsmakter, regeringar, infrastrukturoperatörer, marknader och nyhetsredaktioner fattar beslut, agerar och styr system. Möjligheten att utnyttja den utan upptäckt, attribuering eller underlag gör den till en betydande risk för nationell säkerhet och cybersäkerhet.
”Människor litar på det de ser med egna ögon. I den moderna världen tittar vi ständigt på skärmar, och vi har lärt oss att lita på applikationer, webbplatser, enheter och företag i tron att de har 100 % kontroll över det som visas för oss”, säger Robert Beckett, grundare och vd för nDiligence, som ledde den fyraåriga forskningen om ATG-sårbarheten. ”ATG visar hur en angripare kan kapa det förtroendet utan upptäckt eller attribuering. En befälhavare, en elnätsoperatör, en väljare eller en reporter kan titta på en skärm som varje säkerhetssystem säger är säker, och det den visar kan vara manipulerat. Den som kontrollerar skärmen kan påverka vad människor tror, beslutar och gör, med sofistikerad målgruppsstyrning. Och just nu kan ingen säga när eller var det händer. Cybersäkerhetsgemenskapen behöver förstå den här sårbarheten så att vi kan skydda integriteten i programvarusystem i branscher, hos regeringar och i kritisk infrastruktur.”
Resultat
nDiligence undersökte 50 typer av programvara och enheter i 10 kategorier: webbläsare, mobilappar, skrivbordsapplikationer, tv-apparater och hushållsapparater, uppkopplade enheter inklusive kassasystem och medicinsk utrustning, fordon, industriella styrsystem, förstärkt och virtuell verklighet, spelmotorer samt produktivitets- och dataverktyg. Alla 50 är sårbara, och 46 bedöms ha kritisk eller hög risk. Slutna, fysiskt isolerade och sekretessklassade nätverk har mindre och bättre kontrollerade leverantörskedjor, vilket minskar deras exponering men inte tar bort den, eftersom de är byggda av samma komponenter uppströms. Befintliga skydd som Content Security Policy och Subresource Integrity minskar också risken, men inget av dem tar bort den.
ATG är inte ett fel i en enskild produkt och har ingen CVE, den identifierare som tilldelas enskilda programvarusårbarheter. Det är en följd av hur modern programvara sätts ihop vid körning från många leverantörer, och därför finns det ingen enskild patch att installera. Handböckerna för åtgärder beskriver hur organisationer kan minska sin exponering redan nu, medan branschen arbetar fram mer långsiktiga förändringar i hur system byggs.
ATG-forskningen klassificerar fem typer av effekter som en angripare kan uppnå genom en injektion i leverantörskedjan:
- Vilseleda: visa falsk information medan allt annat fungerar som vanligt.
- Störa: få en funktion att se ut att fungera medan den inte gör någonting.
- Försämra: göra system långsamma eller få dem att hacka utan att orsaka ett synligt fel.
- Förvägra: ta bort ett alternativ, ett meddelande eller ett reglage som en person behöver.
- Förstöra: använda den inloggade personens behörighet för att radera eller skada systemen och data bakom skärmen.
Effekterna kan kombineras och riktas mot alla, mot en grupp eller mot en enda person, med samma målgruppsverktyg som avgör vem som ser en annons på nätet. ATG-forskningen pekar ut injektion i leverantörskedjan vid körning som en möjlig kanal för påverkansoperationer i stor skala, som de verktyg som normalt används inte är byggda för att upptäcka eller attribuera.
Artificiell intelligens vidgar den räckvidden. Tillsammans med samma målgruppsstyrning skulle AI på några sekunder kunna skriva en egen version av det ändrade innehållet för varje person eller grupp, så att inga två människor ser samma sak och det inte finns någon enskild version att hitta och rätta.
ATG-forskningen inleddes 2022 och de förtroliga genomgångarna började i april 2024, i linje med principerna för ansvarsfullt offentliggörande. Genomgångarna nådde myndigheter, akademiska forskare och branschexperter runt om i världen.
För styrelser och företagsledningar innebär ATG att ett beslut som fattas vid en skärm kan vila på information som ändrats efter att varje kontroll passerats, utan något spår av att det har hänt: en godkänd överföring, en genomförd affär, en larmoperatör som skickar ut enheter, en elnätsoperatör som reagerar på ett mätvärde. Introduktionen på https://atg.nDiligence.com är skriven för läsare utan teknisk bakgrund.
Vad som släpps
Allt är kostnadsfritt för allmänheten. Materialet är märkt TLP:CLEAR, säkerhetsgemenskapens märkning för information som får delas utan begränsning, och licensierat enligt Creative Commons Attribution 4.0, så att vem som helst får dela det, undervisa utifrån det och bygga vidare på det:
- Introduktion, för läsare utan teknisk bakgrund: https://atg.nDiligence.com/introduction/
- Teknisk vitbok med sexton kapitel och en kortare teknisk introduktion: https://atg.nDiligence.com/technical/
- Tjugo fungerande demonstrationer online inom bank, sjukvård, energi, val, försvar, värdepappershandel och andra sektorer, med exempelorganisationer: https://atg.nDiligence.com/demos/
- Handböcker för åtgärder för ingenjörer, arkitekter och säkerhetsteam, ordnade efter de första nittio dagarna, månad tre till tolv och längre sikt: https://atg.nDiligence.com/playbooks/
- Begreppsregister som definierar de termer som används i hela forskningen: https://atg.nDiligence.com/concepts/
- Vanliga frågor: https://atg.nDiligence.com/faq/
- Nedladdningsbart bibliotek med dokumenten som PDF: https://atg.nDiligence.com/library/
- En AI-baserad studie av allvarlighetsbedömning som jämför ATG med andra välkända säkerhetshot.
”ATG upptäcktes under vår forskning om hot mot den digitala leverantörskedjan”, säger Beckett. ”Vårt team har arbetat i mer än 15 år med hotunderrättelser på nätet och med att motverka påverkansoperationer, och det är därför vi såg hur ATG-sårbarheten kunde utnyttjas. Sedan 2024 har vi arbetat med forskare, leverantörer och regeringar för att hitta sätt att täppa till den här luckan. Alla som bygger, driver eller försvarar system som människor använder för att fatta kritiska beslut behöver förstå och begränsa ATG-sårbarheten.”
Vem som bör läsa
ATG är ett internationellt problem i hela den globala tekniksektorn. Forskningen är relevant för varje organisation som bygger, driver eller är beroende av programvara som renderas på användarnas enheter. Det omfattar regeringar och försvarsmakter, valmyndigheter, nyhetsorganisationer, finansinstitut och försäkringsbolag, vårdgivare samt operatörer av kritisk infrastruktur som energi, vatten, transporter, kommunikation och räddningstjänst. Den är lika relevant för programvaruleverantörerna och tjänsteleverantörerna i deras leverantörskedjor. Den tekniska introduktionen, vitboken och handböckerna är skrivna för ingenjörer, arkitekter, säkerhetsteam och forskare. Introduktionen är skriven för läsare utan teknisk bakgrund, däribland företagsledare, beslutsfattare och journalister.
Om nDiligence
nDiligence, Inc. är ett underrättelseföretag för leverantörskedjor. Det bygger betrodda leverantörsnätverk, granskar de nästlade leverantörskedjorna under dem och håller dem under ihållande övervakning. Grundarna har mer än 15 års erfarenhet av internets leverantörskedja och har arbetat med system för nationell säkerhet och underrättelseverksamhet i över 25 år. ATG-forskningen är egenfinansierad. Läs mer på https://nDiligence.com.
 Alla pressmeddelanden
