nDiligence publikuje badanie Attack the Glass: badania nad cyberbezpieczeństwem pokazują, że atakujący mogą zmieniać to, co ekrany pokazują i robią, po przejściu wszystkich kontroli bezpieczeństwa
nDiligence, Inc. ogłosiła dziś publiczne udostępnienie badania Attack the Glass (ATG). Czteroletnie badanie dotyczy podatności w obszarze cyberbezpieczeństwa, która tkwi w sposobie, w jaki aplikacje wykorzystują urządzenia samych użytkowników do budowania tego, co pojawia się na ekranie, do ładowania danych i do uruchamiania kodu w trakcie korzystania z aplikacji. Atakujący, który ją wykorzysta, może zmienić to, co ludzie widzą, i to, co robi ich oprogramowanie, po przejściu wszystkich kontroli bezpieczeństwa. Pełne badanie jest dostępne bezpłatnie pod adresem https://atg.nDiligence.com.
Duża część oprogramowania, na którym ludzie polegają, buduje interfejs użytkownika na samym urządzeniu. Przeglądarki internetowe, aplikacje mobilne i komputerowe, telewizory smart, wyświetlacze w pojazdach, urządzenia medyczne, terminale kasowe i przemysłowe ekrany sterowania odbierają kod, dane i multimedia, a następnie w trakcie działania składają to, co człowiek widzi i czego używa. To jest renderowanie po stronie klienta w czasie działania.
Ten kod, te dane i te multimedia rzadko pochodzą od jednej organizacji. Pojedyncza aplikacja może czerpać z dziesiątek lub setek źródeł: z własnych systemów organizacji, od dostawców, z których organizacja korzysta przy takich funkcjach jak mapy, płatności, analityka czy reklama, oraz od dostawców, na których polegają ci dostawcy. Razem tworzą one łańcuch dostaw oprogramowania aplikacji. Wkład każdego dostawcy jest ładowany do działającej aplikacji i wykonywany na urządzeniu użytkownika. Atakujący, który przejmie kontrolę nad którymkolwiek z tych dostawców, zyskuje umieszczenie i dostęp: pozycję wewnątrz aplikacji w czasie, gdy działa ona na urządzeniu użytkownika, z takimi samymi możliwościami jak prawowity kod.
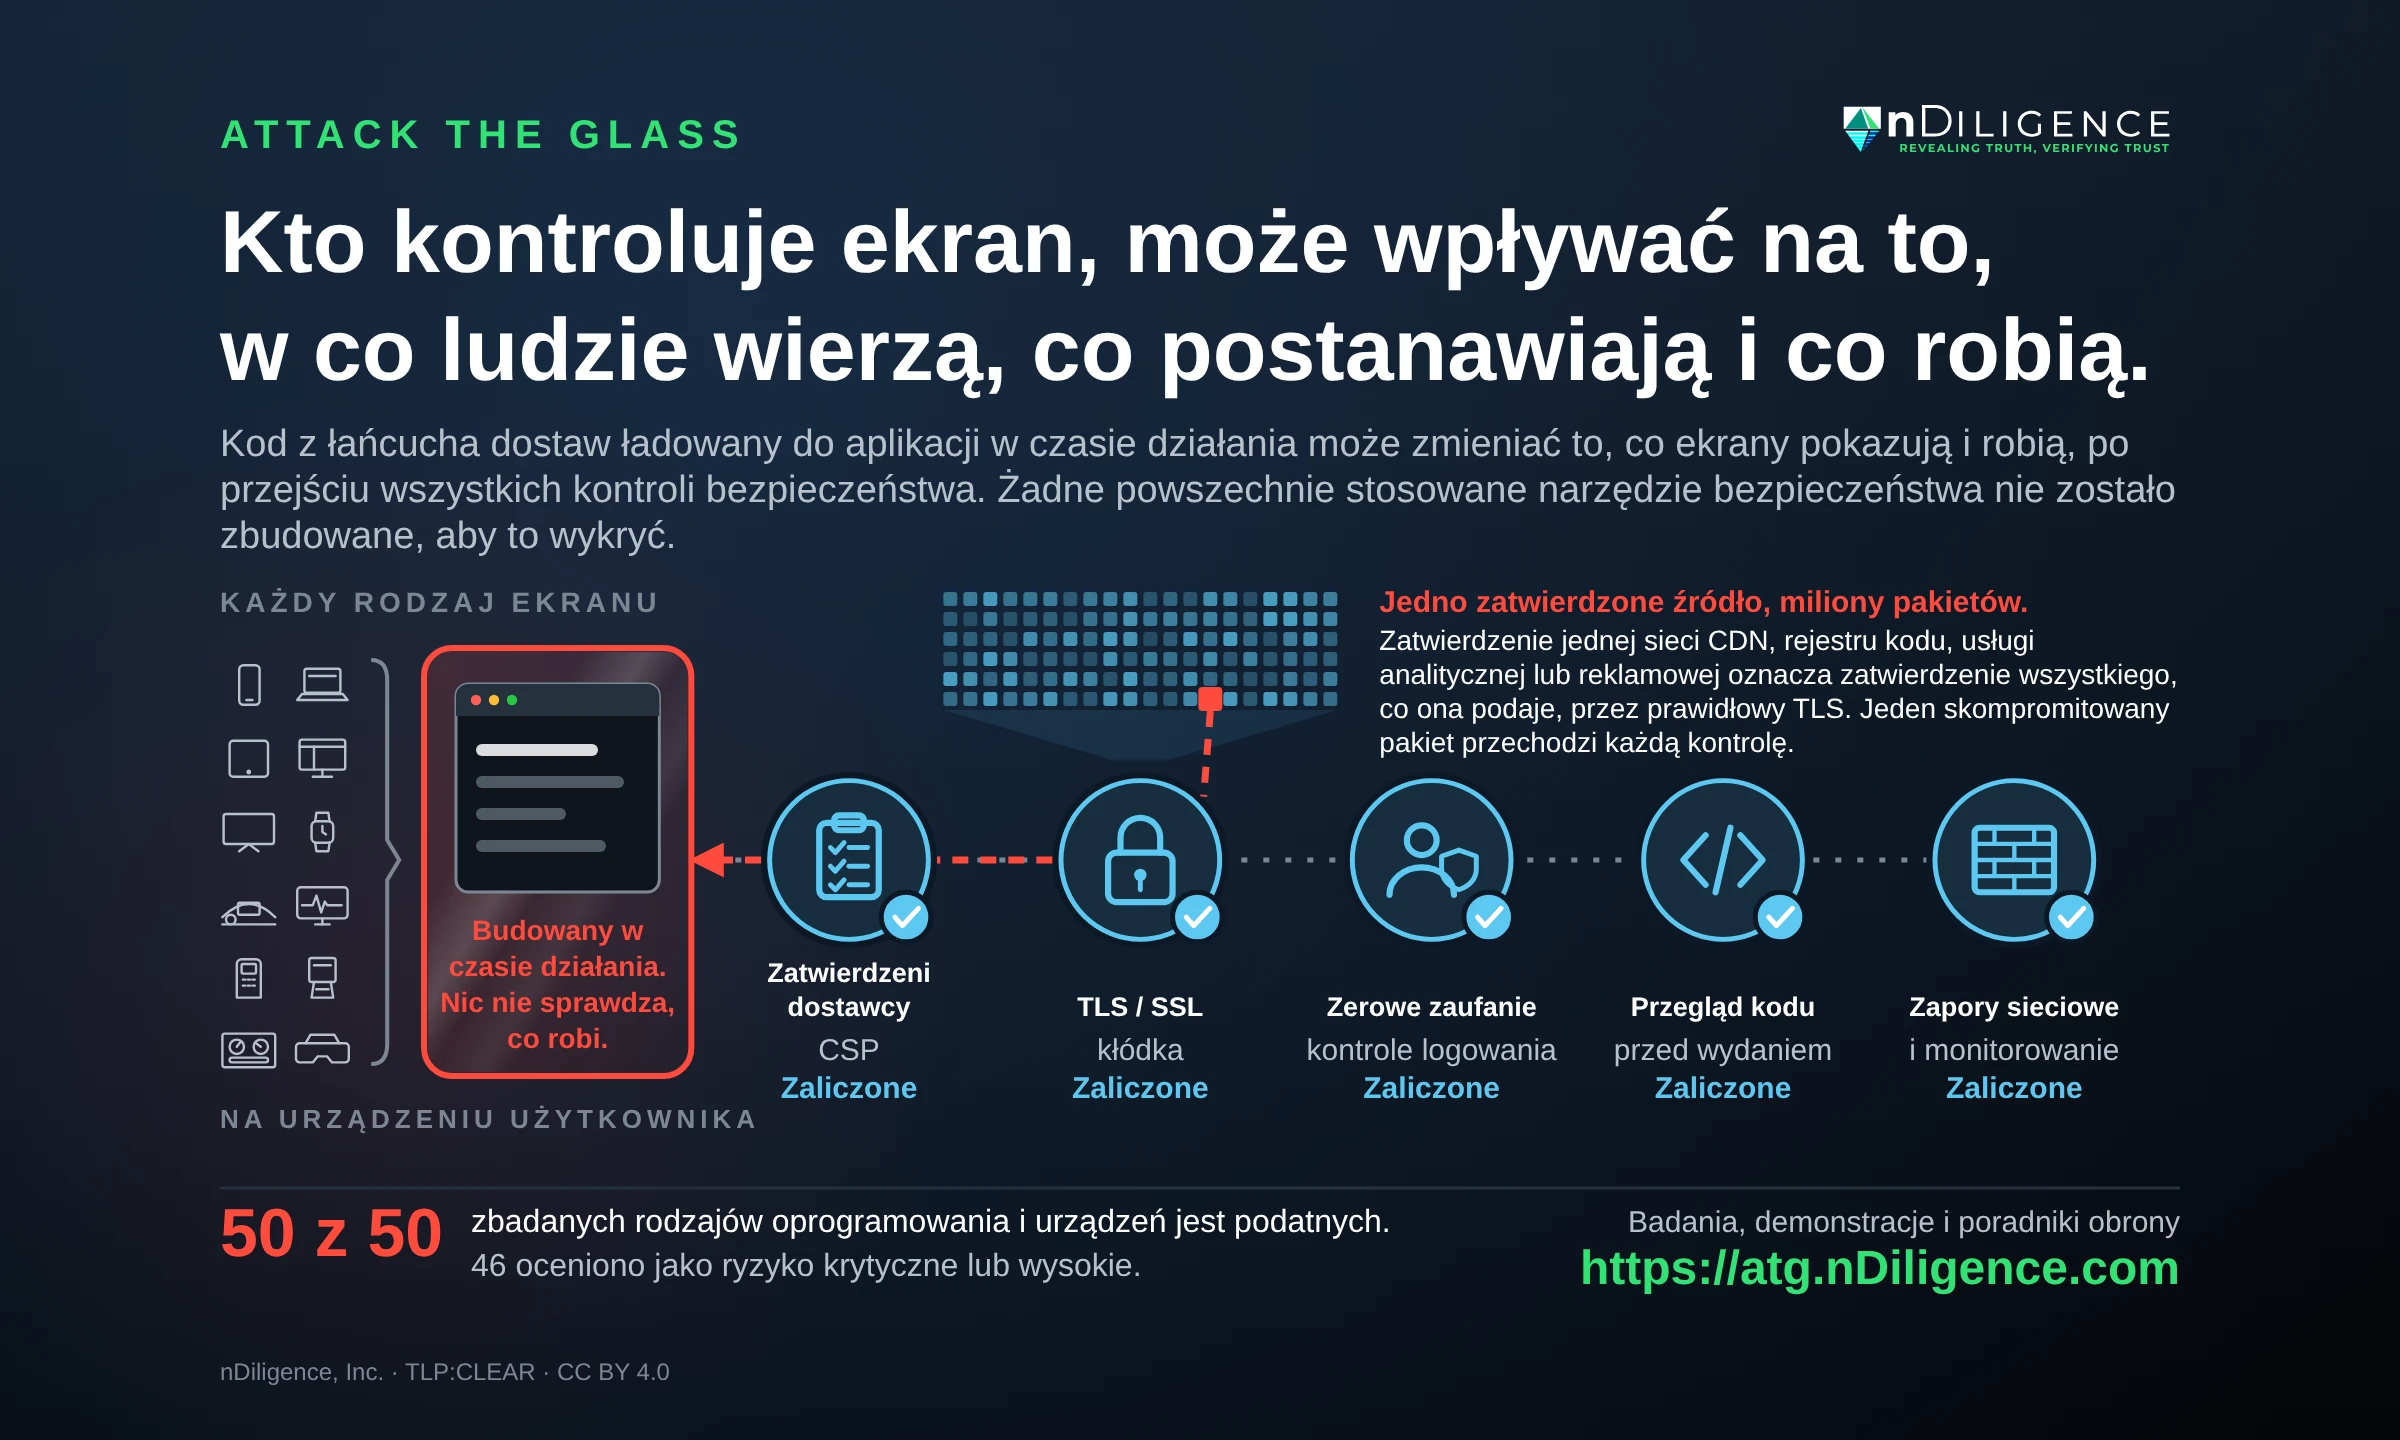
To martwy punkt współczesnego cyberbezpieczeństwa. Logowanie, szyfrowanie, zerowe zaufanie, zapory sieciowe i przegląd kodu działają, zanim kod zostanie załadowany na urządzenie. Po załadowaniu kod jest uznawany za zaufany i nic nie sprawdza, co robi. Atakujący w takiej pozycji może zmienić to, co pojawia się na ekranie, przechwycić to, co człowiek wpisuje, i wykonywać działania w aplikacji z uprawnieniami tego człowieka. W efekcie dochodzi do ataku na łańcuch dostaw oprogramowania przeprowadzanego bezpośrednio na urządzeniu użytkownika, po przejściu wszystkich kontroli bezpieczeństwa, a żaden używany dziś system cyberbezpieczeństwa nie został zbudowany tak, aby go wykryć lub zatrzymać.
Taki atak pozostawia też niewiele śladów dla śledczych. Zmieniony kod może działać wyłącznie w pamięci urządzenia przez jedną sesję, może zostać dostarczony jeden raz z instrukcją, aby nie zachowywać kopii, a na każde późniejsze żądanie, także żądanie śledczego, może być zwracany kod autentyczny. Ruch jest szyfrowany i trafia pod adres, któremu urządzenie już ufa, a własne dzienniki organizacji odnotowują zwykłą wizytę. Później może nie istnieć żaden zapis, na podstawie którego firma, organ nadzoru lub sąd mogłyby odtworzyć to, co człowiek zobaczył.
To już się dzieje. W lutym 2024 roku domena biblioteki kodu Polyfill.io, ładowanej przez ponad 100 000 witryn, została sprzedana firmie Funnull, na którą Departament Skarbu Stanów Zjednoczonych nałożył sankcje w 2025 roku. Nowy właściciel zaczął podawać zmieniony kod wybranym odwiedzającym tym samym kanałem, któremu te witryny zawsze ufały, kierując go do użytkowników urządzeń mobilnych i ukrywając się przed administratorami i skanerami bezpieczeństwa. Firma Funnull kontrolowała domenę przez wiele miesięcy, zanim zmieniony kod został zgłoszony, i nie wykryło go żadne zautomatyzowane narzędzie bezpieczeństwa. Sprawa wyszła na jaw dopiero wtedy, gdy niezależni badacze zgłosili ją w czerwcu 2024 roku, a domena została wyłączona.
Operator biblioteki Polyfill.io uzyskał umieszczenie i dostęp, a następnie wykorzystał tę pozycję w łańcuchu dostaw ponad 100 000 witryn, aby przekierowywać ludzi na strony oszustów. Ta sama pozycja mogła posłużyć do przeprowadzenia operacji znacznie bardziej wyrafinowanych i brzemiennych w skutki. Podatność leżąca u podstaw nigdy nie została usunięta. Oprogramowanie w każdej kategorii zbadanej w ramach ATG nadal w ten sam sposób ładuje w czasie działania kod ze swojego łańcucha dostaw.
Operacje wpływu pokazują, jaka jest stawka. Kampania wpływu Doppelganger, przypisywana Rosji, której witryny rząd Stanów Zjednoczonych zajął w 2024 roku, podszywała się pod prawdziwe redakcje informacyjne za pomocą łudząco podobnych domen, zmienionych w drobnych szczegółach tak, aby wprowadzać czytelników w błąd i pozostawać niezauważonymi. To właśnie dzięki tym łudząco podobnym domenom kampanię Doppelganger wykryto i zakłócono. Operacja wykorzystująca ATG nie potrzebowałaby sklonowanej witryny. Prawdziwa witryna, pod swoim prawdziwym adresem, dostarczałaby zmienione treści czytelnikom wybranym przez atakującego, nie pozostawiając niczego, co mogliby znaleźć redaktor, weryfikator faktów lub platforma.
Poza wiadomościami badanie ATG dokumentuje, jak ta sama technika mogłaby zostać użyta do następujących celów:
- Dezinformacja z zaufanych źródeł: zmienione artykuły, oświadczenia, sondaże lub wyniki wyborów pokazywane wybranym czytelnikom wewnątrz autentycznych witryn informacyjnych, rządowych i wyborczych.
- Ataki na prasę: własne strony, aplikacje i archiwa wydawcy zmienione dla wybranych odbiorców, co podważa relacje, które w chwili publikacji były rzetelne.
- Deepfake dostarczane od środka: obrazy, dźwięk i wideo wygenerowane przez sztuczną inteligencję, umieszczane w prawdziwych aplikacjach i dopasowane do każdego widza.
- Decyzje wojskowe i rządowe: obraz sytuacji operacyjnej, panel wywiadowczy lub system usług publicznych pokazujący dowódcom, analitykom lub urzędnikom coś innego niż stan faktyczny.
- Infrastruktura krytyczna: ekran operatora sieci energetycznej, wodociągowej lub rurociągu pokazujący prawidłowe odczyty, podczas gdy warunki się zmieniają, albo elementy sterujące, które nie robią już tego, co pokazują.
- Systemy finansowe: zmienione salda, ceny lub ekrany zatwierdzania, przez co transakcje i przelewy są wykonywane na podstawie fałszywych informacji.
- Fałszywe interfejsy: podrobione ekrany logowania, płatności lub zatwierdzania, które pojawiają się wewnątrz prawdziwej aplikacji, pod jej prawdziwym adresem.
- Systemy unieszkodliwione przez ukrycie: alerty, komunikaty o ewakuacji, przyciski zgłaszania lub zabezpieczenia usunięte u części użytkowników, podczas gdy personel widzi, że działają normalnie.
Ze względu na obawy o bezpieczeństwo, jakie budzi tego rodzaju zagrożenie, zespół stojący za nDiligence przed publikacją przez ponad dwa lata poufnie informował rządy. Słabość w sposobie budowania ekranów jest podatnością w sposobie, w jaki siły zbrojne, rządy, operatorzy infrastruktury, rynki i redakcje podejmują decyzje, działają i kierują systemami. Możliwość wykorzystania jej bez wykrycia, przypisania i dowodów czyni z niej istotne ryzyko dla bezpieczeństwa narodowego i cyberbezpieczeństwa.
„Ludzie ufają temu, co widzą na własne oczy. We współczesnym świecie nieustannie patrzymy na ekrany i przywykliśmy ufać aplikacjom, witrynom, urządzeniom i firmom, zakładając, że mają 100% kontroli nad tym, co jest nam pokazywane”, powiedział Robert Beckett, założyciel i dyrektor generalny nDiligence, który kierował czteroletnimi badaniami nad podatnością ATG. „ATG pokazuje, jak atakujący może przejąć to zaufanie bez wykrycia i bez przypisania. Dowódca, operator sieci energetycznej, wyborca lub reporter mogą patrzeć na ekran, który każdy system bezpieczeństwa uznaje za bezpieczny, a to, co ten ekran pokazuje, może być zmanipulowane. Kto kontroluje ekran, może wpływać na to, w co ludzie wierzą, co postanawiają i co robią, z wyrafinowanym doborem odbiorców. A obecnie nikt nie potrafi stwierdzić, kiedy i gdzie to się dzieje. Społeczność cyberbezpieczeństwa musi zrozumieć tę podatność, abyśmy mogli chronić integralność systemów oprogramowania w gospodarce, administracji i infrastrukturze krytycznej”.
Ustalenia
nDiligence zbadała 50 rodzajów oprogramowania i urządzeń w 10 kategoriach: przeglądarki internetowe, aplikacje mobilne, aplikacje komputerowe, telewizory i sprzęt domowy, urządzenia podłączone do sieci, w tym terminale kasowe i sprzęt medyczny, pojazdy, przemysłowe systemy sterowania, rzeczywistość rozszerzona i wirtualna, silniki gier oraz narzędzia biurowe i narzędzia do pracy z danymi. Wszystkie 50 są podatne, a 46 oceniono jako obarczone ryzykiem krytycznym lub wysokim. Sieci zamknięte, fizycznie odizolowane i niejawne mają mniejsze i lepiej kontrolowane łańcuchy dostaw, co zmniejsza ich ekspozycję, ale jej nie usuwa, ponieważ są zbudowane z tych samych komponentów pochodzących z wcześniejszych ogniw łańcucha. Istniejące zabezpieczenia, takie jak Content Security Policy i Subresource Integrity, również zmniejszają ryzyko, ale żadne go nie usuwa.
ATG nie jest wadą jednego produktu i nie ma identyfikatora CVE, nadawanego pojedynczym podatnościom oprogramowania. Wynika ze sposobu, w jaki współczesne oprogramowanie jest składane w czasie działania z elementów pochodzących od wielu dostawców, dlatego nie istnieje jedna poprawka, którą można zainstalować. Poradniki naprawcze opisują, jak organizacje mogą zmniejszyć swoją ekspozycję już teraz, podczas gdy branża wypracowuje długofalowe zmiany w sposobie budowania systemów.
Badanie ATG wyróżnia pięć rodzajów skutków, jakie atakujący może osiągnąć przez wstrzyknięcie w łańcuchu dostaw:
- Zwodzenie: pokazywanie fałszywych informacji, podczas gdy wszystko inne działa normalnie.
- Zakłócanie: sprawianie, że funkcja wygląda na działającą, choć nic nie robi.
- Osłabianie: spowalnianie lub zawieszanie systemów bez wywoływania widocznej awarii.
- Odmowa: usuwanie opcji, komunikatu lub elementu sterującego, którego człowiek potrzebuje.
- Niszczenie: wykorzystanie uprawnień zalogowanej osoby do usunięcia lub uszkodzenia systemów i danych znajdujących się za ekranem.
Skutki te można łączyć i kierować do wszystkich, do jednej grupy lub do jednej osoby, za pomocą tych samych narzędzi doboru odbiorców, które decydują o tym, kto widzi reklamę internetową. Badanie ATG wskazuje wstrzyknięcie w łańcuchu dostaw w czasie działania jako potencjalny kanał operacji wpływu na dużą skalę, którego powszechnie stosowane narzędzia nie potrafią wykryć ani przypisać.
Sztuczna inteligencja poszerza ten zasięg. W połączeniu z tym samym doborem odbiorców sztuczna inteligencja mogłaby w ciągu sekund napisać inną wersję zmienionych treści dla każdej osoby lub grupy, tak że żadne dwie osoby nie zobaczyłyby tego samego i nie istniałaby jedna wersja, którą dałoby się znaleźć i sprostować.
Badanie ATG rozpoczęło się w 2022 roku, a poufne spotkania informacyjne zaczęły się w kwietniu 2024 roku, zgodnie z zasadami odpowiedzialnego ujawniania. Spotkania objęły agencje rządowe, badaczy akademickich i ekspertów branżowych na całym świecie.
Dla zarządów, rad nadzorczych i kadry kierowniczej ATG oznacza, że decyzja podjęta przed ekranem może opierać się na informacjach zmienionych po przejściu wszystkich kontroli i nie pozostaje żaden zapis, że do tego doszło: zatwierdzony przelew, zrealizowana transakcja, dyspozytor wysyłający zespoły, operator sieci energetycznej reagujący na odczyt. Wprowadzenie dostępne pod adresem https://atg.nDiligence.com zostało napisane dla czytelników bez przygotowania technicznego.
Co zostaje udostępnione
Wszystko jest bezpłatne i publicznie dostępne. Materiały są oznaczone jako TLP:CLEAR, czyli etykietą stosowaną w środowisku bezpieczeństwa dla informacji, które można udostępniać bez ograniczeń, i objęte licencją Creative Commons Attribution 4.0, dzięki czemu każdy może je udostępniać, wykorzystywać w nauczaniu i rozwijać:
- Wprowadzenie dla czytelników bez przygotowania technicznego: https://atg.nDiligence.com/introduction/
- Techniczna biała księga w szesnastu rozdziałach oraz krótszy przewodnik techniczny: https://atg.nDiligence.com/technical/
- Dwadzieścia działających demonstracji internetowych z obszarów takich jak bankowość, ochrona zdrowia, energetyka, wybory, obronność, obrót papierami wartościowymi i inne sektory, z przykładowymi organizacjami: https://atg.nDiligence.com/demos/
- Poradniki naprawcze dla inżynierów, architektów i zespołów bezpieczeństwa, podzielone na pierwsze dziewięćdziesiąt dni, miesiące od trzeciego do dwunastego oraz dłuższy horyzont: https://atg.nDiligence.com/playbooks/
- Rejestr pojęć definiujący terminy używane w całym badaniu: https://atg.nDiligence.com/concepts/
- Najczęściej zadawane pytania: https://atg.nDiligence.com/faq/
- Biblioteka dokumentów do pobrania w formacie PDF: https://atg.nDiligence.com/library/
- Wykonane z użyciem sztucznej inteligencji studium oceny wagi zagrożenia, porównujące ATG z innymi znanymi zagrożeniami bezpieczeństwa.
„ATG odkryliśmy w trakcie naszych badań nad zagrożeniami dla cyfrowego łańcucha dostaw”, powiedział Beckett. „Nasz zespół od ponad 15 lat zajmuje się analityką zagrożeń w internecie i przeciwdziałaniem operacjom wpływu, dlatego rozpoznaliśmy, w jaki sposób podatność ATG może zostać wykorzystana. Od 2024 roku pracujemy z badaczami, dostawcami i rządami nad sposobami zamknięcia tej luki. Każdy, kto buduje, obsługuje lub chroni systemy, za pomocą których ludzie podejmują krytyczne decyzje, musi zrozumieć podatność ATG i ograniczyć jej skutki”.
Dla kogo jest to badanie
ATG jest problemem międzynarodowym, obejmującym cały światowy sektor technologii. Badanie ma znaczenie dla każdej organizacji, która buduje lub obsługuje oprogramowanie renderowane na urządzeniach użytkowników albo jest od takiego oprogramowania zależna. Dotyczy to rządów i sił zbrojnych, organów wyborczych, organizacji informacyjnych, instytucji finansowych i ubezpieczycieli, podmiotów ochrony zdrowia oraz operatorów infrastruktury krytycznej, takiej jak energetyka, woda, transport, łączność i służby ratunkowe. Jest równie istotne dla dostawców oprogramowania i usługodawców w ich łańcuchach dostaw. Przewodnik techniczny, biała księga i poradniki naprawcze zostały napisane dla inżynierów, architektów, zespołów bezpieczeństwa i badaczy. Wprowadzenie zostało napisane dla czytelników bez przygotowania technicznego, w tym dla kadry kierowniczej, decydentów i dziennikarzy.
O nDiligence
nDiligence, Inc. jest firmą zajmującą się analityką łańcuchów dostaw. Tworzy sieci zaufanych dostawców, bada zagnieżdżone łańcuchy dostaw pod nimi i utrzymuje je pod stałym nadzorem. Założyciele firmy mają ponad 15 lat doświadczenia w łańcuchu dostaw internetu i od ponad 25 lat pracują nad systemami bezpieczeństwa narodowego i wywiadu. Badanie ATG zostało sfinansowane ze środków własnych. Więcej informacji: https://nDiligence.com.
 Wszystkie komunikaty prasowe
