nDiligence publiceert Attack the Glass: cybersecurityonderzoek toont aan dat aanvallers kunnen veranderen wat schermen tonen en doen nadat elke beveiligingscontrole is doorstaan
nDiligence, Inc. heeft vandaag bekendgemaakt dat het onderzoek Attack the Glass (ATG) voor het grote publiek is vrijgegeven. Het vierjarige onderzoek bestudeert een cybersecuritykwetsbaarheid in de manier waarop applicaties de apparaten van mensen zelf gebruiken om op te bouwen wat op het scherm verschijnt, gegevens te laden en code uit te voeren terwijl de applicatie in gebruik is. Een aanvaller die er misbruik van maakt, kan veranderen wat mensen zien en wat hun software doet, nadat elke beveiligingscontrole is doorstaan. Het volledige onderzoek is gratis beschikbaar op https://atg.nDiligence.com.
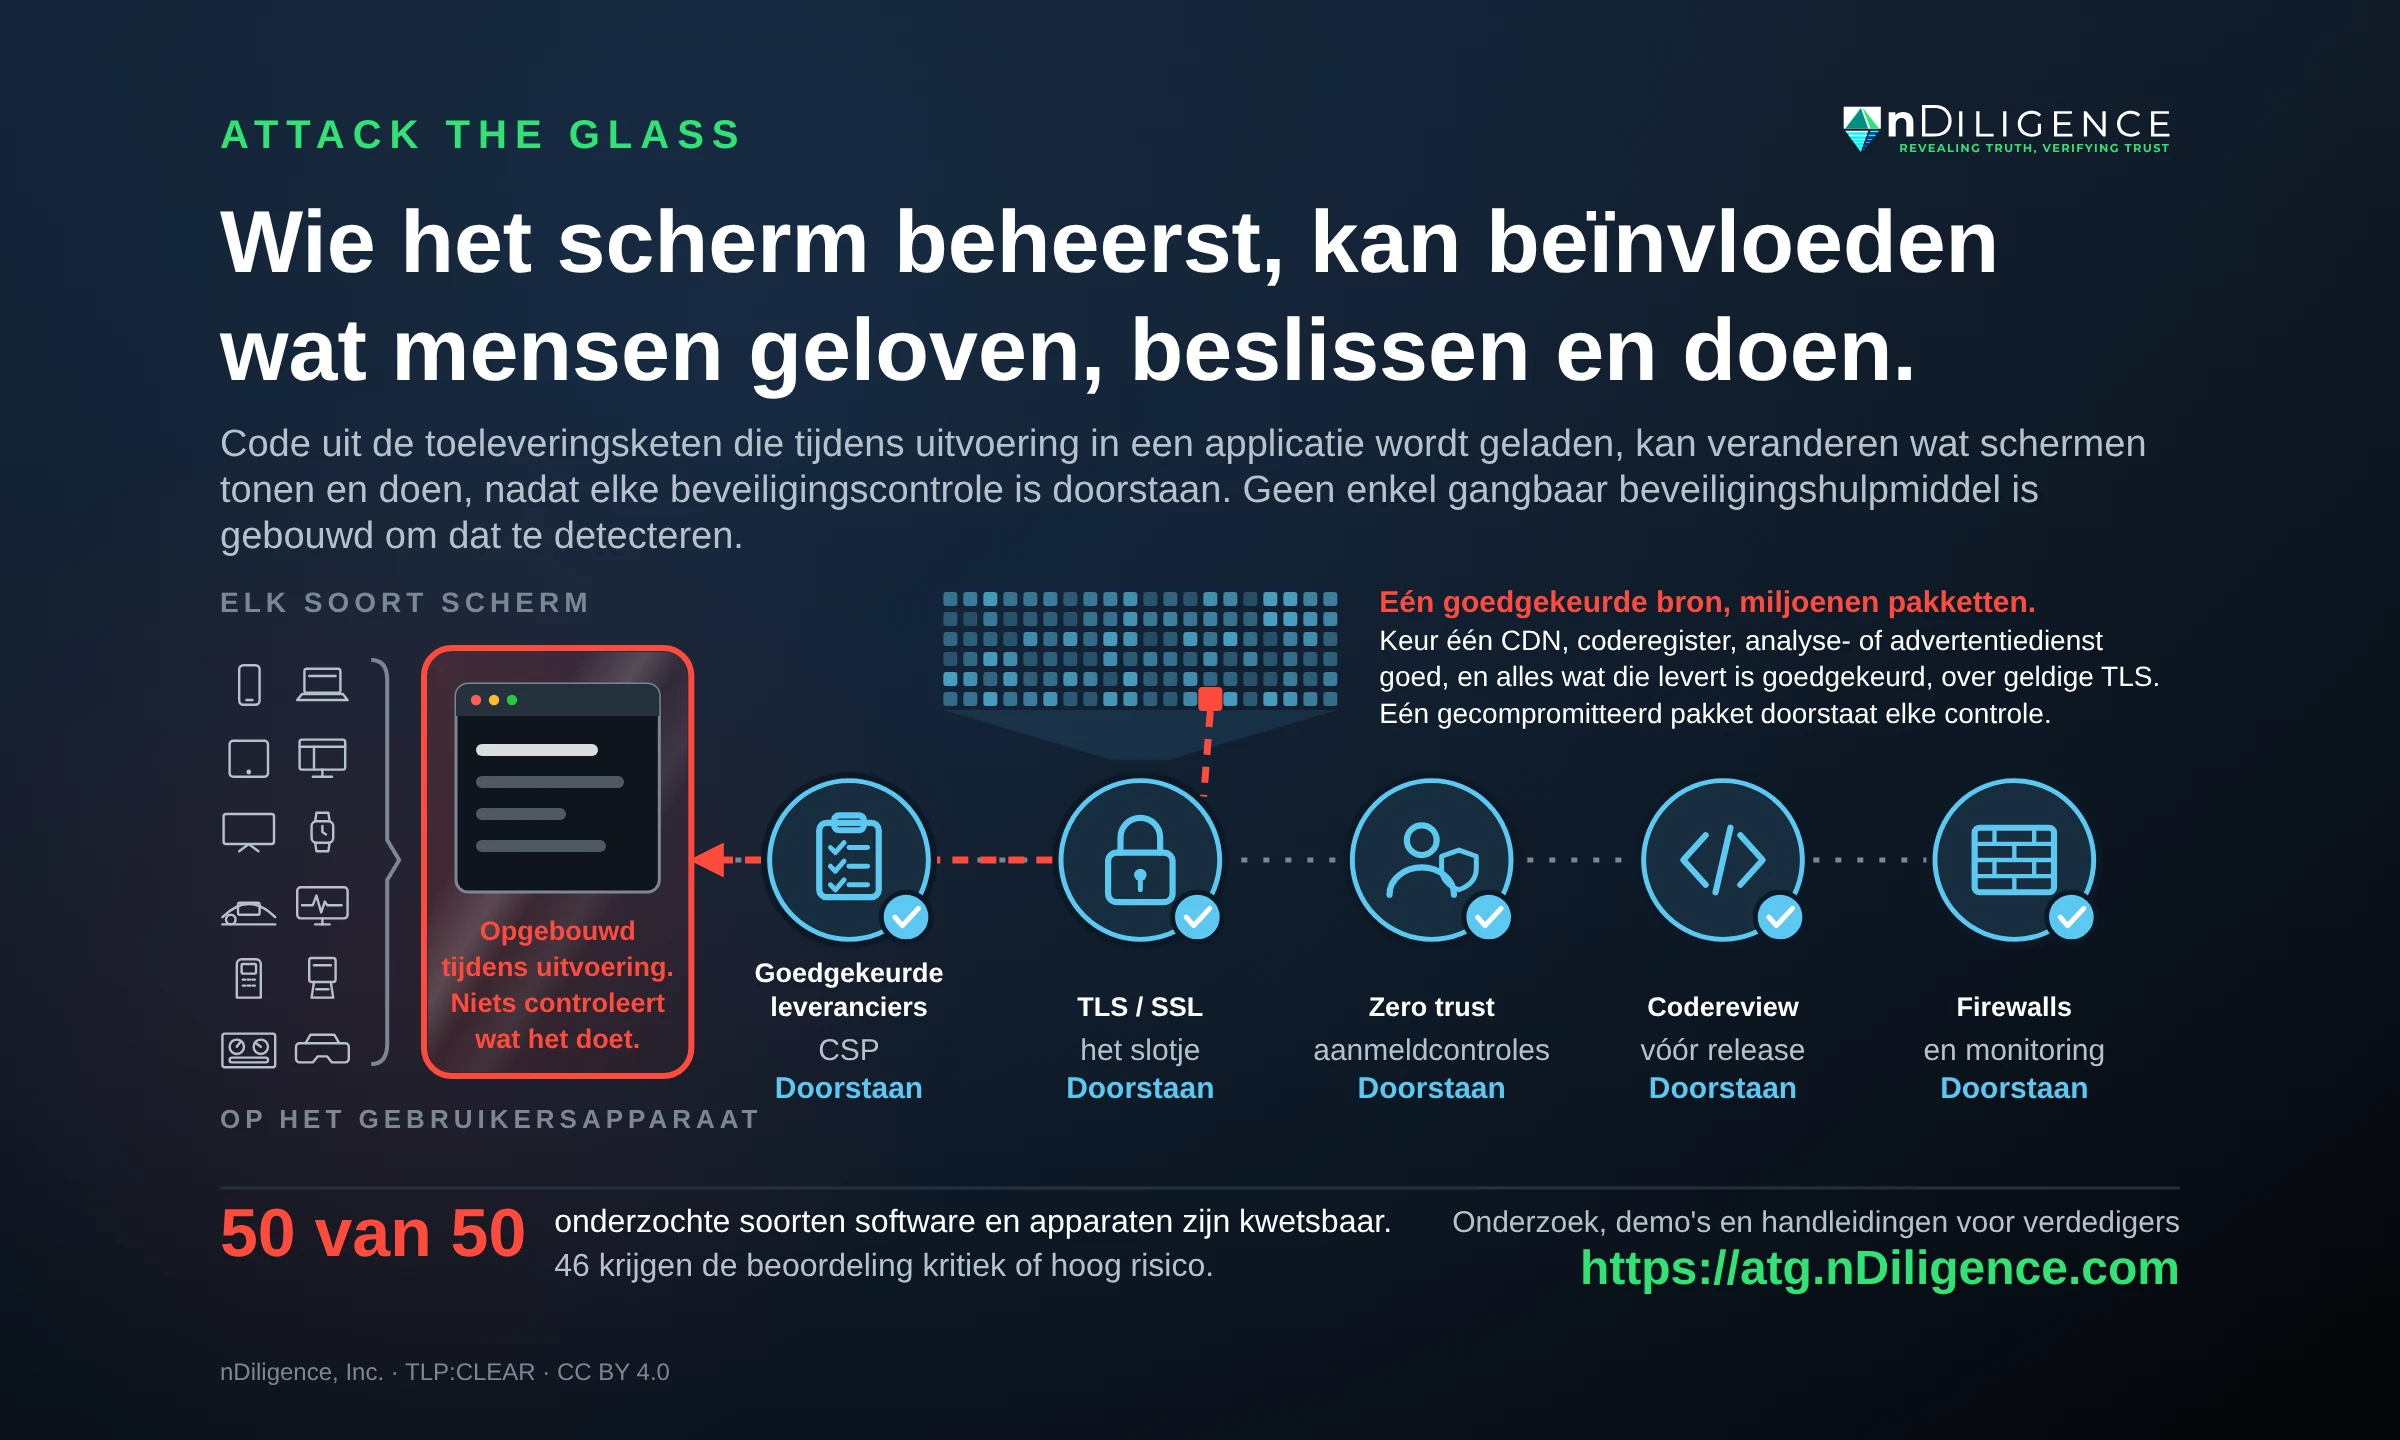
Veel van de software waarop mensen vertrouwen, bouwt de gebruikersinterface op het apparaat zelf op. Webbrowsers, mobiele en desktopapplicaties, smart-tv's, voertuigdisplays, medische apparaten, kassaterminals en industriële bedieningsschermen ontvangen code, gegevens en media en stellen vervolgens samen wat de persoon ziet en gebruikt terwijl het draait. Dat is rendering aan de clientzijde tijdens uitvoering.
Die code, gegevens en media komen zelden van één organisatie. Eén applicatie kan putten uit tientallen of honderden bronnen: de eigen systemen van de organisatie, de leveranciers die zij gebruikt voor functies als kaarten, betalingen, analyses of advertenties, en de leveranciers waarop die leveranciers steunen. Samen vormen zij de softwaretoeleveringsketen van de applicatie. De bijdrage van elke leverancier wordt in de draaiende applicatie geladen en op het apparaat van de gebruiker uitgevoerd. Een aanvaller die de controle over één van die leveranciers krijgt, verwerft plaatsing en toegang: een positie binnen de applicatie terwijl die op het apparaat van de gebruiker draait, met dezelfde mogelijkheden als de legitieme code.
Dit is een blinde vlek in de moderne cybersecurity. Aanmelding, versleuteling, zero trust, firewalls en codereview doen allemaal hun werk voordat de code op het apparaat wordt geladen. Eenmaal geladen wordt de code vertrouwd, en niets controleert wat die doet. Een aanvaller in die positie kan veranderen wat op het scherm verschijnt, vastleggen wat de persoon typt en in de applicatie handelingen verrichten met de bevoegdheid van die persoon. Het resultaat is een aanval op de softwaretoeleveringsketen die rechtstreeks op het apparaat van de gebruiker wordt uitgevoerd, nadat elke beveiligingscontrole is doorstaan, en geen enkel cybersecuritysysteem dat vandaag in gebruik is, is gebouwd om die te detecteren of te stoppen.
Er blijft ook weinig over dat onderzoekers kunnen vinden. De gewijzigde code kan uitsluitend in het geheugen van het apparaat draaien gedurende één sessie, één keer worden afgeleverd met de instructie geen kopie te bewaren, en op elk later verzoek de echte code teruggeven, ook op dat van een onderzoeker. Het verkeer is versleuteld en gaat naar een adres dat het apparaat al vertrouwt, en de eigen logboeken van de organisatie registreren een gewoon bezoek. Achteraf is er mogelijk geen enkele vastlegging waarmee het bedrijf, een toezichthouder of een rechter kan reconstrueren wat de persoon heeft gezien.
Het gebeurt al. In februari 2024 werd het domein achter Polyfill.io, een codebibliotheek die door meer dan 100.000 websites wordt geladen, verkocht aan Funnull, een bedrijf waartegen het Amerikaanse ministerie van Financiën in 2025 sancties instelde. De nieuwe eigenaar begon gewijzigde code te leveren aan geselecteerde bezoekers via hetzelfde kanaal dat die websites altijd hadden vertrouwd, richtte zich op mobiele gebruikers en verborg zich voor beheerders en beveiligingsscanners. Funnull had het domein maandenlang in handen voordat de gewijzigde code werd gemeld, en geen enkel geautomatiseerd beveiligingshulpmiddel detecteerde die. Het kwam pas aan het licht toen onafhankelijke onderzoekers het in juni 2024 meldden en het domein werd afgesloten.
De beheerder van Polyfill.io verwierf plaatsing en toegang en misbruikte die positie in de toeleveringsketen van meer dan 100.000 websites vervolgens om mensen naar oplichtingssites door te sturen. Dezelfde positie had kunnen worden gebruikt voor veel geavanceerdere operaties met veel grotere gevolgen. De onderliggende kwetsbaarheid is nooit verholpen. De software in elke categorie die ATG heeft onderzocht, laadt nog altijd op dezelfde manier tijdens uitvoering code uit de toeleveringsketen.
Beïnvloedingsoperaties laten zien wat er op het spel staat. Doppelganger, een aan Rusland toegeschreven beïnvloedingscampagne waarvan de Amerikaanse overheid in 2024 de websites in beslag nam, deed zich voor als echte nieuwsmedia met behulp van nagebootste domeinen, die op kleine punten waren aangepast om lezers te misleiden en niet op te vallen. Juist door die nagebootste domeinen is Doppelganger ontdekt en verstoord. Een operatie die ATG gebruikt, zou geen gekloonde website nodig hebben. De echte website zou op het echte adres de gewijzigde inhoud leveren aan de lezers die de aanvaller kiest, zonder iets achter te laten dat een redacteur, een factchecker of een platform kan vinden.
Naast nieuws documenteert het ATG-onderzoek hoe dezelfde techniek zou kunnen worden gebruikt voor:
- Desinformatie uit vertrouwde bronnen: gewijzigde artikelen, verklaringen, peilingen of verkiezingsuitslagen die aan gekozen lezers worden getoond binnen echte nieuws-, overheids- en verkiezingssites.
- Aanvallen op de pers: de eigen pagina's, apps en archieven van een publicatie die voor geselecteerde doelgroepen zijn gewijzigd, wat berichtgeving ondermijnt die juist was toen ze werd gepubliceerd.
- Deepfakes die van binnenuit worden afgeleverd: door AI gegenereerde beelden, audio en video die in echte applicaties worden geplaatst, afgestemd op elke kijker.
- Militaire en overheidsbeslissingen: een operationeel beeld, een inlichtingendashboard of een systeem voor publieke dienstverlening dat commandanten, analisten of ambtenaren iets anders toont dan wat waar is.
- Vitale infrastructuur: het scherm van een beheerder van een elektriciteitsnet, waternet of pijpleiding dat normale meetwaarden toont terwijl de omstandigheden veranderen, of bedieningselementen die niet meer doen wat ze aangeven.
- Financiële systemen: gewijzigde saldi, koersen of goedkeuringsschermen, waardoor transacties en overboekingen op basis van onjuiste informatie plaatsvinden.
- Valse interfaces: nagemaakte aanmeld-, betaal- of goedkeuringsschermen die binnen de echte applicatie verschijnen, op het echte adres.
- Systemen die door verbergen worden uitgeschakeld: waarschuwingen, evacuatieberichten, meldknoppen of veiligheidsfuncties die voor sommige gebruikers zijn verwijderd, terwijl medewerkers ze normaal zien werken.
Vanwege de veiligheidszorgen die dit soort dreiging oproept, heeft het team achter nDiligence vóór publicatie meer dan twee jaar besteed aan vertrouwelijke briefings voor overheden. Een zwakte in de manier waarop schermen worden opgebouwd, is een kwetsbaarheid in de manier waarop krijgsmachten, overheden, infrastructuurbeheerders, markten en redacties beslissingen nemen, handelen en systemen aansturen. De mogelijkheid om er misbruik van te maken zonder detectie, toeschrijving of bewijs maakt het tot een aanzienlijk risico voor de nationale veiligheid en de cybersecurity.
“Mensen vertrouwen op wat ze met eigen ogen zien. In de moderne wereld kijken we voortdurend naar schermen, en we zijn applicaties, websites, apparaten en bedrijven gaan vertrouwen in de veronderstelling dat zij 100% zeggenschap hebben over wat ons wordt getoond”, zegt Robert Beckett, oprichter en CEO van nDiligence, die het vierjarige onderzoek naar de ATG-kwetsbaarheid leidde. “ATG laat zien hoe een aanvaller dat vertrouwen kan kapen zonder detectie of toeschrijving. Een commandant, een netbeheerder, een kiezer of een verslaggever kan naar een scherm kijken waarvan elk beveiligingssysteem zegt dat het veilig is, terwijl wat het toont gemanipuleerd kan zijn. Wie het scherm beheerst, kan met verfijnde targeting beïnvloeden wat mensen geloven, beslissen en doen. En op dit moment kan niemand zeggen wanneer of waar het gebeurt. De cybersecuritygemeenschap moet deze kwetsbaarheid begrijpen, zodat we de integriteit van softwaresystemen in sectoren, overheden en vitale infrastructuur kunnen beschermen.”
Bevindingen
nDiligence onderzocht 50 soorten software en apparaten in 10 categorieën: webbrowsers, mobiele apps, desktopapplicaties, tv's en huishoudelijke apparaten, verbonden apparaten waaronder kassasystemen en medische apparatuur, voertuigen, industriële besturingssystemen, augmented en virtual reality, game-engines, en productiviteits- en datatools. Alle 50 zijn kwetsbaar, en 46 krijgen de beoordeling kritiek of hoog risico. Gesloten, fysiek gescheiden en gerubriceerde netwerken hebben kleinere, beter beheerste toeleveringsketens, wat hun blootstelling verkleint maar niet wegneemt, omdat ze uit dezelfde bovenliggende componenten zijn opgebouwd. Bestaande verdedigingsmiddelen zoals Content Security Policy en Subresource Integrity verkleinen het risico ook, maar geen ervan neemt het weg.
ATG is geen fout in één product en heeft geen CVE, de aanduiding die aan afzonderlijke softwarekwetsbaarheden wordt toegekend. Het is een gevolg van de manier waarop moderne software tijdens uitvoering uit de bijdragen van veel leveranciers wordt samengesteld, en daarom is er geen enkele patch om te installeren. De herstelhandleidingen beschrijven hoe organisaties hun blootstelling nu al kunnen verkleinen, terwijl de sector werkt aan veranderingen op langere termijn in de manier waarop systemen worden gebouwd.
Het ATG-onderzoek onderscheidt vijf soorten effecten die een aanvaller kan bereiken met een injectie in de toeleveringsketen:
- Misleiden: onjuiste informatie tonen terwijl al het andere normaal werkt.
- Verstoren: een functie laten lijken alsof die werkt terwijl die niets doet.
- Aantasten: systemen vertragen of laten haperen zonder een zichtbare storing te veroorzaken.
- Ontzeggen: een optie, melding of bedieningselement verwijderen dat een persoon nodig heeft.
- Vernietigen: de bevoegdheid van de aangemelde persoon gebruiken om de systemen en gegevens achter het scherm te wissen of te beschadigen.
Deze effecten kunnen worden gecombineerd en gericht op iedereen, op één groep of op één persoon, met dezelfde targetingtools die bepalen wie een online advertentie ziet. Het ATG-onderzoek wijst injectie in de toeleveringsketen tijdens uitvoering aan als een mogelijk kanaal voor beïnvloedingsoperaties op grote schaal, dat de gangbare hulpmiddelen niet kunnen detecteren of toeschrijven.
Kunstmatige intelligentie vergroot dat bereik. In combinatie met dezelfde targeting zou AI in seconden voor elke persoon of groep een andere versie van de gewijzigde inhoud kunnen schrijven, zodat geen twee mensen hetzelfde zien en er geen enkele versie bestaat die kan worden gevonden en gecorrigeerd.
Het ATG-onderzoek begon in 2022 en de vertrouwelijke briefings begonnen in april 2024, in overeenstemming met de beginselen van verantwoorde openbaarmaking. De briefings bereikten overheidsinstanties, academische onderzoekers en deskundigen uit de sector over de hele wereld.
Voor bestuurders en commissarissen betekent ATG dat een beslissing die aan een scherm wordt genomen, kan berusten op informatie die is gewijzigd nadat elke controle was doorstaan, zonder enige vastlegging dat het is gebeurd: een goedgekeurde overboeking, een uitgevoerde transactie, een meldkamer die eenheden uitstuurt, een netbeheerder die op een meetwaarde reageert. De Inleiding op https://atg.nDiligence.com is geschreven voor lezers zonder technische achtergrond.
Wat wordt vrijgegeven
Alles is gratis beschikbaar voor het publiek. Het is gemarkeerd als TLP:CLEAR, het label van de beveiligingsgemeenschap voor informatie die zonder beperking mag worden gedeeld, en gelicentieerd onder Creative Commons Attribution 4.0, zodat iedereen het mag delen, onderwijzen en erop voortbouwen:
- Inleiding, voor lezers zonder technische achtergrond: https://atg.nDiligence.com/introduction/
- Technische whitepaper van zestien hoofdstukken en een kortere technische inleiding: https://atg.nDiligence.com/technical/
- Twintig werkende online demonstraties in het bankwezen, de zorg, energie, verkiezingen, defensie, effectenhandel en andere sectoren, met fictieve voorbeeldorganisaties: https://atg.nDiligence.com/demos/
- Herstelhandleidingen voor engineers, architecten en beveiligingsteams, ingedeeld in de eerste negentig dagen, maand drie tot en met twaalf en de langere termijn: https://atg.nDiligence.com/playbooks/
- Begrippenregister, waarin de termen worden gedefinieerd die in het hele onderzoek worden gebruikt: https://atg.nDiligence.com/concepts/
- Veelgestelde vragen: https://atg.nDiligence.com/faq/
- Downloadbare bibliotheek van de documenten als pdf: https://atg.nDiligence.com/library/
- Een met AI uitgevoerd onderzoek naar ernstscores dat ATG vergelijkt met andere bekende beveiligingsdreigingen.
“ATG is ontdekt tijdens ons onderzoek naar dreigingen voor de digitale toeleveringsketen”, zegt Beckett. “Ons team werkt al meer dan 15 jaar in online threat intelligence en het tegengaan van beïnvloedingsoperaties, en daardoor herkenden we hoe de ATG-kwetsbaarheid kan worden misbruikt. Sinds 2024 werken we met onderzoekers, leveranciers en overheden aan manieren om dit gat te dichten. Iedereen die systemen bouwt, beheert of verdedigt waarmee mensen kritieke beslissingen nemen, moet de ATG-kwetsbaarheid begrijpen en beperken.”
Voor wie het bedoeld is
ATG is een internationaal probleem in de hele wereldwijde technologiesector. Het onderzoek is relevant voor elke organisatie die software bouwt, beheert of gebruikt die op de apparaten van haar gebruikers wordt gerenderd. Dat omvat overheden en krijgsmachten, verkiezingsautoriteiten, nieuwsorganisaties, financiële instellingen en verzekeraars, zorgaanbieders en beheerders van vitale infrastructuur zoals energie, water, vervoer, communicatie en hulpdiensten. Het is even relevant voor de softwareleveranciers en dienstverleners in hun toeleveringsketens. De technische inleiding, de whitepaper en de herstelhandleidingen zijn geschreven voor engineers, architecten, beveiligingsteams en onderzoekers. De Inleiding is geschreven voor lezers zonder technische achtergrond, onder wie bestuurders, beleidsmakers en journalisten.
Over nDiligence
nDiligence, Inc. is een bedrijf voor intelligence over toeleveringsketens. Het bouwt vertrouwde aanbiedersnetwerken, onderzoekt de geneste toeleveringsketens daaronder en houdt ze onder blijvend toezicht. De oprichters brengen meer dan 15 jaar ervaring met de toeleveringsketen van het internet mee en werken al meer dan 25 jaar aan systemen voor nationale veiligheid en inlichtingen. Het ATG-onderzoek is uit eigen middelen gefinancierd. Meer informatie op https://nDiligence.com.
 Alle persberichten
