nDiligence publiserer Attack the Glass: cybersikkerhetsforskning viser at angripere kan endre hva skjermer viser og gjør etter at hver sikkerhetskontroll er bestått
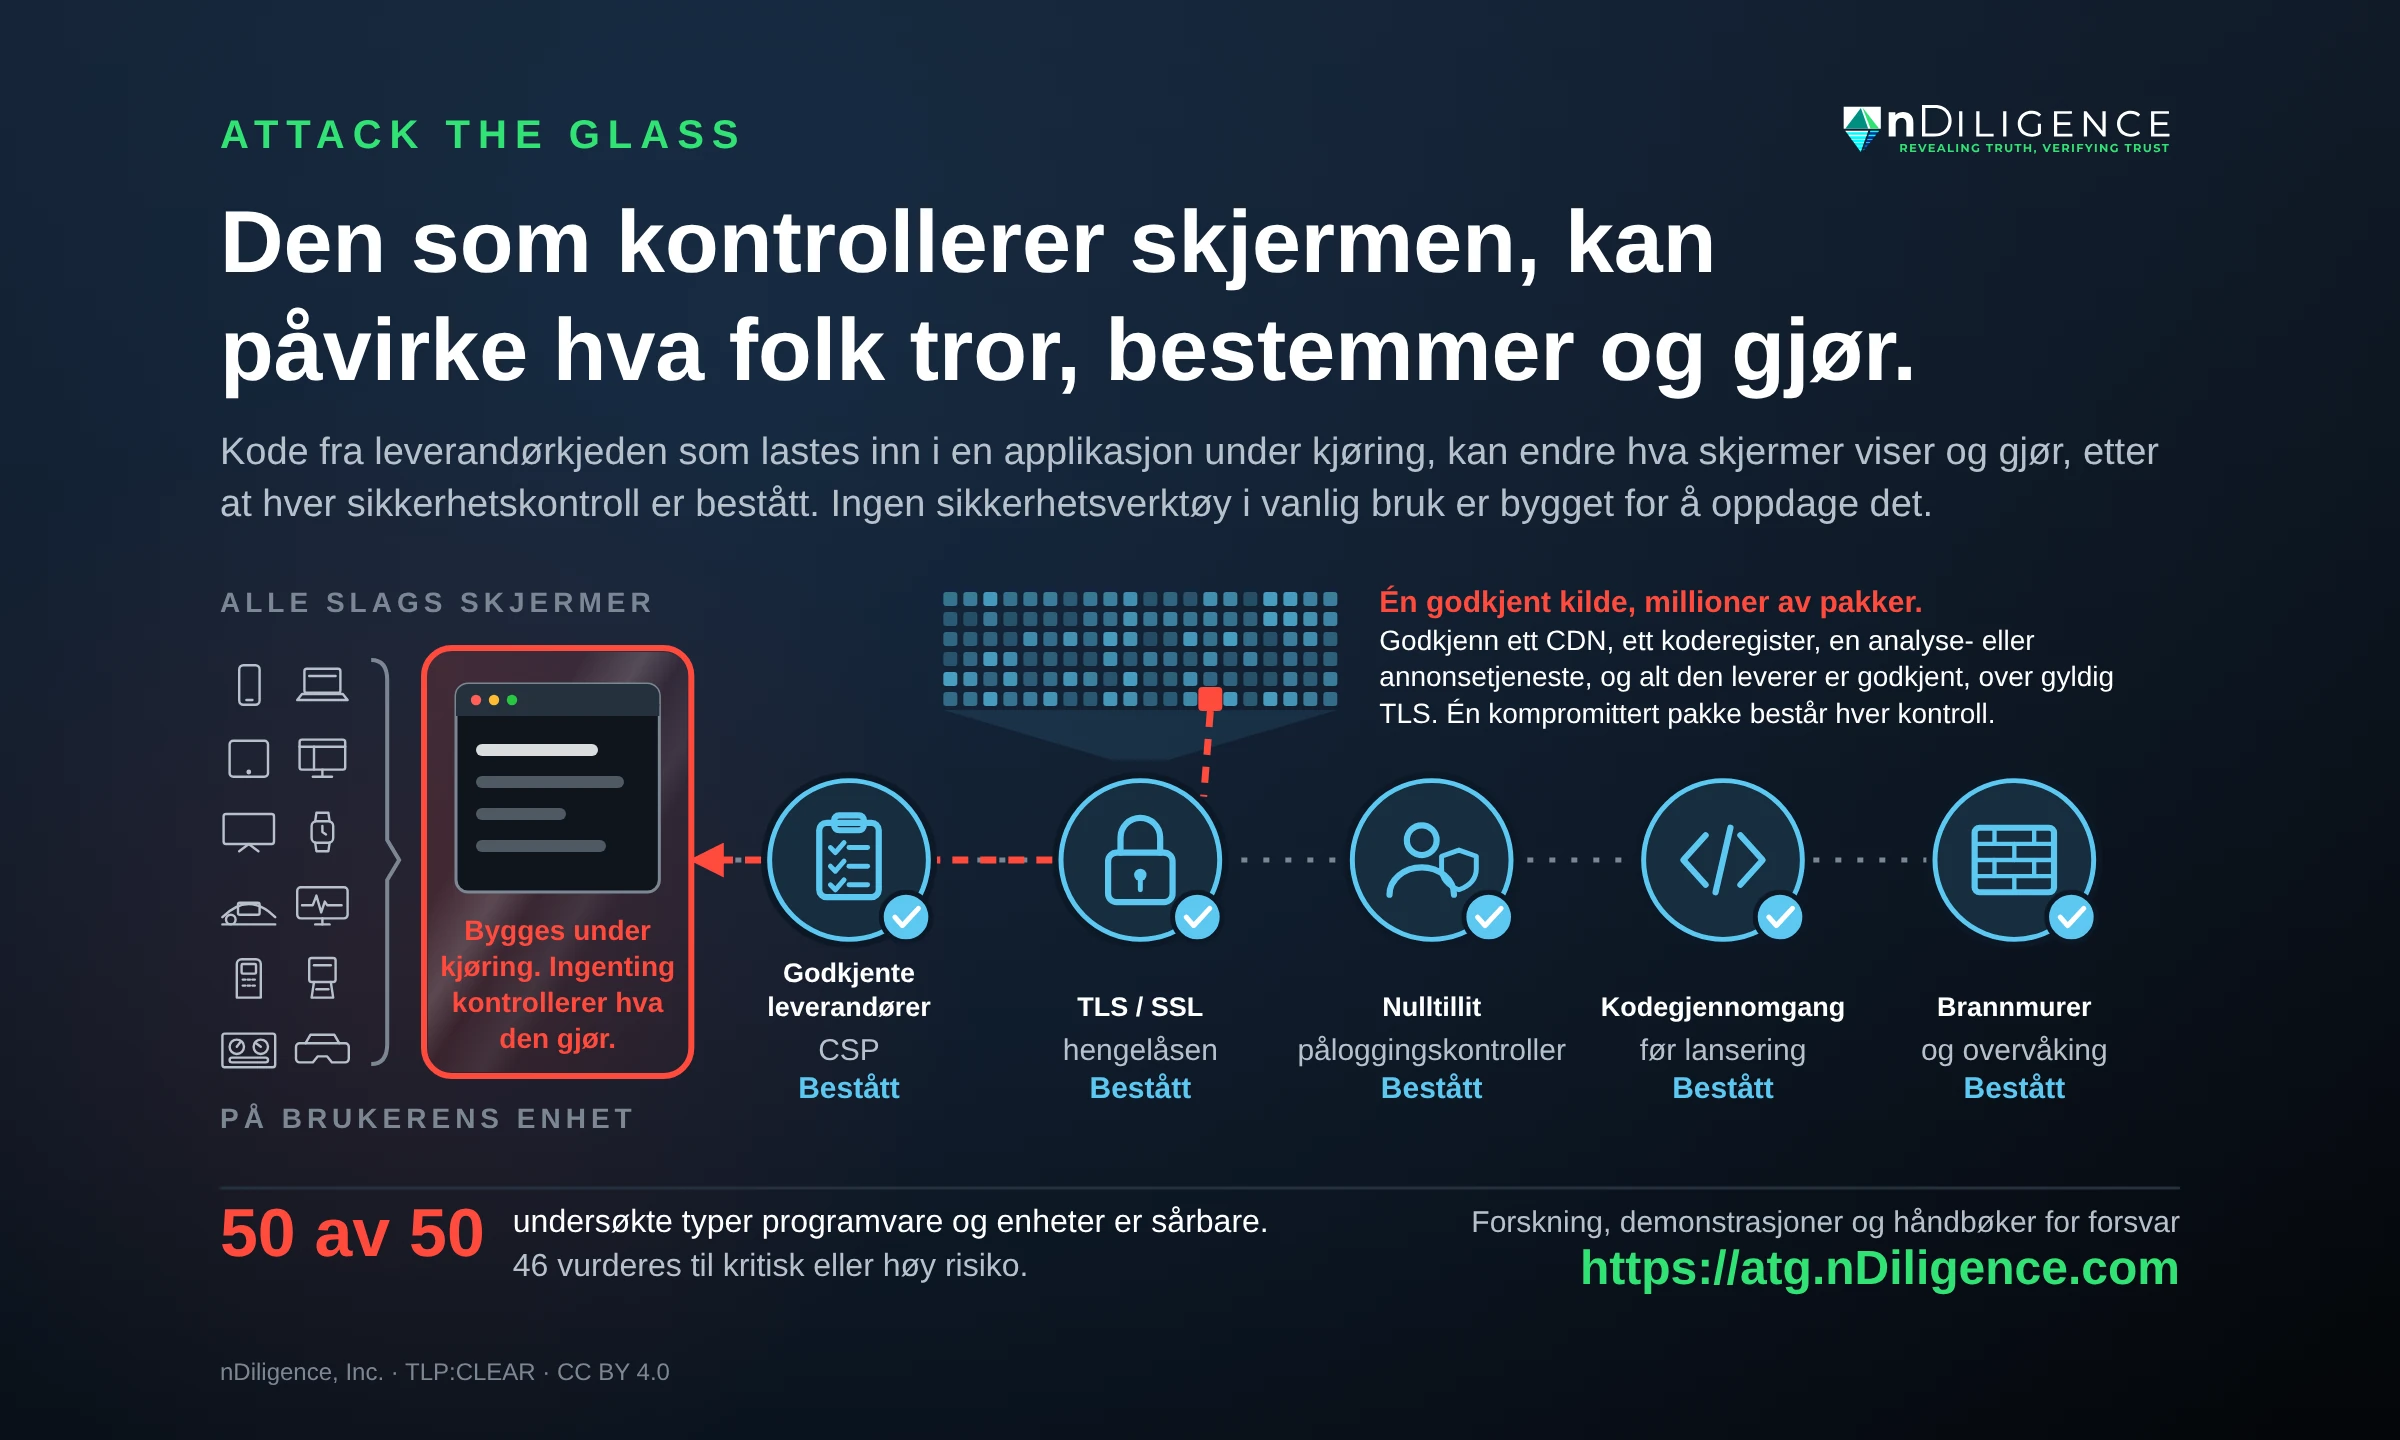
nDiligence, Inc. kunngjorde i dag at forskningen Attack the Glass (ATG) er frigitt for allmennheten. Den fireårige studien undersøker en cybersikkerhetssårbarhet i måten applikasjoner bruker folks egne enheter til å bygge det som vises på skjermen, laste data og kjøre kode mens applikasjonen er i bruk. En angriper som utnytter den, kan endre hva folk ser og hva programvaren deres gjør, etter at hver sikkerhetskontroll er bestått. Hele forskningen er gratis tilgjengelig på https://atg.nDiligence.com.
Mye av programvaren folk er avhengige av, bygger brukergrensesnittet sitt på selve enheten. Nettlesere, mobil- og skrivebordsapplikasjoner, smart-TV-er, skjermer i kjøretøy, medisinsk utstyr, betalingsterminaler og industrielle kontrollskjermer mottar kode, data og medier og setter deretter sammen det personen ser og bruker mens det kjører. Dette er klientsidegjengivelse under kjøring.
Den koden, de dataene og de mediene kommer sjelden fra én organisasjon. Én enkelt applikasjon kan hente fra dusinvis eller hundrevis av kilder: organisasjonens egne systemer, leverandørene den bruker til funksjoner som kart, betaling, analyse eller annonsering, og leverandørene disse leverandørene støtter seg på. Sammen utgjør de applikasjonens leverandørkjede for programvare. Bidraget fra hver leverandør lastes inn i den kjørende applikasjonen og kjøres på brukerens enhet. En angriper som får kontroll over én av disse leverandørene, får plassering og tilgang: en posisjon inne i applikasjonen mens den kjører på brukerens enhet, med de samme evnene som den legitime koden.
Dette er en blindsone i moderne cybersikkerhet. Pålogging, kryptering, nulltillit, brannmurer og kodegjennomgang virker alle før koden lastes inn på enheten. Når koden først er lastet, er den betrodd, og ingenting kontrollerer hva den gjør. En angriper i den posisjonen kan endre hva som vises på skjermen, fange opp det personen skriver, og utføre handlinger i applikasjonen med denne personens myndighet. Resultatet er et angrep på leverandørkjeden for programvare som utføres direkte på brukerens enhet, etter at hver sikkerhetskontroll er bestått, og ingen cybersikkerhetssystemer som er i bruk i dag, er bygget for å oppdage eller stanse det.
Det etterlater også lite for etterforskere å finne. Den endrede koden kan kjøre bare i enhetens minne i én enkelt økt, leveres én gang med instruks om ikke å beholde noen kopi, og returnere den ekte koden ved hver senere forespørsel, også en etterforskers. Trafikken er kryptert og går til en adresse enheten allerede stoler på, og organisasjonens egne logger registrerer et vanlig besøk. Etterpå finnes det kanskje ingenting som selskapet, en tilsynsmyndighet eller en domstol kan bruke til å gjenskape det personen så.
Det skjer allerede. I februar 2024 ble domenet bak Polyfill.io, et kodebibliotek som lastes av mer enn 100 000 nettsteder, solgt til Funnull, et selskap som det amerikanske finansdepartementet sanksjonerte i 2025. Den nye eieren begynte å levere endret kode til utvalgte besøkende gjennom den samme kanalen som disse nettstedene alltid hadde stolt på, rettet seg mot mobilbrukere og skjulte seg for administratorer og sikkerhetsskannere. Funnull kontrollerte domenet i månedsvis før den endrede koden ble flagget, og ingen automatiserte sikkerhetsverktøy oppdaget den. Det kom først for dagen da uavhengige forskere rapporterte det i juni 2024 og domenet ble stengt.
Operatøren av Polyfill.io skaffet seg plassering og tilgang og utnyttet deretter den posisjonen i leverandørkjeden til mer enn 100 000 nettsteder til å omdirigere folk til svindelnettsteder. Den samme posisjonen kunne ha vært brukt til å gjennomføre langt mer sofistikerte og følgetunge operasjoner. Den underliggende sårbarheten ble aldri rettet. Programvaren i hver kategori ATG undersøkte, laster fortsatt kode fra leverandørkjeden sin under kjøring på samme måte.
Påvirkningsoperasjoner viser hva som står på spill. Doppelganger, en påvirkningskampanje som tilskrives Russland, og som amerikanske myndigheter beslagla nettstedene til i 2024, utga seg for å være ekte nyhetsmedier ved hjelp av forvekslingsbare domener, endret i små detaljer som var laget for å lure leserne og gå upåaktet hen. Det var disse forvekslingsbare domenene som gjorde at Doppelganger ble oppdaget og forstyrret. En operasjon som bruker ATG, ville ikke trenge et klonet nettsted. Det ekte nettstedet, på sin ekte adresse, ville levere det endrede innholdet til de leserne angriperen velger, uten å etterlate noe en redaktør, en faktasjekker eller en plattform kan finne.
Utover nyheter dokumenterer ATG-forskningen hvordan den samme teknikken kan brukes til:
- Desinformasjon fra betrodde kilder: endrede artikler, uttalelser, meningsmålinger eller valgresultater som vises for utvalgte lesere inne på ekte nyhets-, myndighets- og valgnettsteder.
- Angrep på pressen: en publikasjons egne sider, apper og arkiver som endres for utvalgte målgrupper, noe som undergraver journalistikk som var korrekt da den ble publisert.
- Deepfakes levert fra innsiden: KI-genererte bilder, lyd og video som plasseres i ekte applikasjoner, tilpasset hver enkelt seer.
- Militære og statlige beslutninger: et situasjonsbilde, et etterretningsdashbord eller et system for offentlige tjenester som viser befal, analytikere eller tjenestepersoner noe annet enn det som er sant.
- Kritisk infrastruktur: skjermen til en operatør av strømnett, vann eller rørledninger som viser normale målinger mens forholdene endrer seg, eller betjeningselementer som ikke lenger gjør det de viser.
- Finansielle systemer: endrede saldoer, kurser eller godkjenningsskjermer, slik at handler og overføringer gjøres på falsk informasjon.
- Falske grensesnitt: forfalskede skjermer for pålogging, betaling eller godkjenning som vises inne i den ekte applikasjonen, på dens ekte adresse.
- Systemer som settes ut av spill ved å skjules: varsler, evakueringsmeldinger, rapporteringsknapper eller sikkerhetsfunksjoner som fjernes for enkelte brukere, mens de ansatte ser dem virke som normalt.
På grunn av sikkerhetsbekymringene denne typen trussel reiser, brukte teamet bak nDiligence mer enn to år på å orientere myndigheter i fortrolighet før publisering. En svakhet i måten skjermer bygges på, er en sårbarhet i måten forsvar, myndigheter, infrastrukturoperatører, markeder og nyhetsredaksjoner tar beslutninger, handler og styrer systemer på. Muligheten til å utnytte den uten oppdagelse, tilskriving eller bevis gjør den til en betydelig risiko for nasjonal sikkerhet og cybersikkerhet.
«Folk stoler på det de ser med egne øyne. I den moderne verden ser vi hele tiden på skjermer, og vi har lært oss å stole på applikasjoner, nettsteder, enheter og selskaper i den tro at de har 100 % kontroll over det som vises for oss», sier Robert Beckett, grunnlegger og administrerende direktør i nDiligence, som ledet den fireårige forskningen på ATG-sårbarheten. «ATG viser hvordan en angriper kan kapre den tilliten uten oppdagelse eller tilskriving. En militær sjef, en nettoperatør, en velger eller en reporter kan se på en skjerm som hvert sikkerhetssystem sier er trygg, og det den viser, kan være manipulert. Den som kontrollerer skjermen, kan påvirke hva folk tror, bestemmer og gjør, med sofistikert målretting. Og akkurat nå kan ingen si når eller hvor det skjer. Cybersikkerhetsmiljøet må forstå denne sårbarheten, slik at vi kan beskytte integriteten til programvaresystemer på tvers av bransjer, myndigheter og kritisk infrastruktur.»
Funn
nDiligence undersøkte 50 typer programvare og enheter i 10 kategorier: nettlesere, mobilapper, skrivebordsapplikasjoner, TV-er og husholdningsapparater, tilkoblede enheter inkludert betalingsterminaler og medisinsk utstyr, kjøretøy, industrielle kontrollsystemer, utvidet og virtuell virkelighet, spillmotorer og produktivitets- og dataverktøy. Alle 50 er sårbare, og 46 vurderes til kritisk eller høy risiko. Lukkede, fysisk isolerte og graderte nettverk har mindre og bedre kontrollerte leverandørkjeder, noe som reduserer eksponeringen deres, men ikke fjerner den, fordi de er bygget av de samme komponentene oppstrøms. Eksisterende forsvar som Content Security Policy og Subresource Integrity reduserer også risikoen, men ingen av dem fjerner den.
ATG er ikke en feil i ett enkelt produkt, og den har ingen CVE, identifikatoren som tildeles enkeltstående programvaresårbarheter. Den er en følge av hvordan moderne programvare settes sammen under kjøring fra mange leverandører, og derfor finnes det ingen enkelt oppdatering å installere. Håndbøkene for utbedring beskriver hvordan organisasjoner kan redusere eksponeringen sin nå, mens bransjen arbeider fram mer langsiktige endringer i hvordan systemer bygges.
ATG-forskningen klassifiserer fem typer effekter en angriper kan oppnå gjennom en injeksjon i leverandørkjeden:
- Villede: vise falsk informasjon mens alt annet virker som normalt.
- Forstyrre: få en funksjon til å se ut som den virker, mens den ikke gjør noe.
- Svekke: gjøre systemer trege eller få dem til å stoppe opp uten å forårsake en synlig feil.
- Nekte: fjerne et valg, et varsel eller et betjeningselement en person trenger.
- Ødelegge: bruke myndigheten til den påloggede personen til å slette eller skade systemene og dataene bak skjermen.
Effektene kan kombineres og rettes mot alle, mot én gruppe eller mot én person, med de samme målrettingsverktøyene som avgjør hvem som ser en annonse på nettet. ATG-forskningen peker ut injeksjon i leverandørkjeden under kjøring som en mulig kanal for påvirkningsoperasjoner i stor skala, som verktøyene i vanlig bruk ikke er bygget for å oppdage eller tilskrive.
Kunstig intelligens utvider den rekkevidden. Sammen med den samme målrettingen kunne KI på sekunder skrive en egen versjon av det endrede innholdet for hver person eller gruppe, slik at ingen to mennesker ser det samme, og det ikke finnes én enkelt versjon som kan finnes og rettes.
ATG-forskningen begynte i 2022, og de fortrolige orienteringene begynte i april 2024, i tråd med prinsippene for ansvarlig offentliggjøring. Orienteringene nådde offentlige etater, akademiske forskere og bransjeeksperter over hele verden.
For styrer og toppledere betyr ATG at en beslutning som tas ved en skjerm, kan hvile på informasjon som er endret etter at hver kontroll var bestått, uten noe spor av at det skjedde: en godkjent overføring, en gjennomført handel, en operatør på en nødsentral som sender ut mannskaper, en nettoperatør som reagerer på en måling. Introduksjonen på https://atg.nDiligence.com er skrevet for lesere uten teknisk bakgrunn.
Hva som frigis
Alt er gratis for allmennheten. Materialet er merket TLP:CLEAR, sikkerhetsmiljøets merking for informasjon som kan deles uten begrensning, og lisensiert under Creative Commons Attribution 4.0, slik at hvem som helst kan dele det, undervise i det og bygge videre på det:
- Introduksjon, for lesere uten teknisk bakgrunn: https://atg.nDiligence.com/introduction/
- Teknisk rapport på seksten kapitler og en kortere teknisk innføring: https://atg.nDiligence.com/technical/
- Tjue fungerende nettbaserte demonstrasjoner innen bank, helse, energi, valg, forsvar, verdipapirhandel og andre sektorer, med eksempelorganisasjoner: https://atg.nDiligence.com/demos/
- Håndbøker for utbedring for ingeniører, arkitekter og sikkerhetsteam, ordnet etter de første nitti dagene, måned tre til tolv og lengre sikt: https://atg.nDiligence.com/playbooks/
- Begrepsregister som definerer begrepene som brukes i hele forskningen: https://atg.nDiligence.com/concepts/
- Ofte stilte spørsmål: https://atg.nDiligence.com/faq/
- Nedlastbart bibliotek med dokumentene som PDF: https://atg.nDiligence.com/library/
- En KI-basert studie av alvorlighetsvurdering som sammenligner ATG med andre velkjente sikkerhetstrusler.
«ATG ble oppdaget under forskningen vår på trusler mot den digitale leverandørkjeden», sier Beckett. «Teamet vårt har arbeidet i mer enn 15 år med trusseletterretning på nett og med å motvirke påvirkningsoperasjoner, og det er derfor vi så hvordan ATG-sårbarheten kunne utnyttes. Siden 2024 har vi arbeidet med forskere, leverandører og myndigheter for å finne måter å tette dette hullet på. Alle som bygger, drifter eller forsvarer systemer som folk bruker til å ta kritiske beslutninger, må forstå og begrense ATG-sårbarheten.»
Hvem som bør lese den
ATG er et internasjonalt problem i hele den globale teknologisektoren. Forskningen er relevant for enhver organisasjon som bygger, drifter eller er avhengig av programvare som gjengis på brukernes enheter. Det omfatter myndigheter og forsvar, valgmyndigheter, nyhetsorganisasjoner, finansinstitusjoner og forsikringsselskaper, helsetjenester og operatører av kritisk infrastruktur som energi, vann, transport, kommunikasjon og nødetater. Den er like relevant for programvareleverandørene og tjenesteleverandørene i leverandørkjedene deres. Den tekniske innføringen, den tekniske rapporten og håndbøkene er skrevet for ingeniører, arkitekter, sikkerhetsteam og forskere. Introduksjonen er skrevet for lesere uten teknisk bakgrunn, blant dem toppledere, beslutningstakere og journalister.
Om nDiligence
nDiligence, Inc. er et etterretningsselskap for leverandørkjeder. Det bygger pålitelige leverandørnettverk, gransker de nøstede leverandørkjedene under dem og holder dem under vedvarende overvåking. Grunnleggerne har mer enn 15 års erfaring med internetts leverandørkjede og har arbeidet med systemer for nasjonal sikkerhet og etterretning i over 25 år. ATG-forskningen er egenfinansiert. Les mer på https://nDiligence.com.
 Alle pressemeldinger
