nDiligence pubblica Attack the Glass: una ricerca di cybersicurezza mostra che gli attaccanti possono cambiare ciò che gli schermi mostrano e fanno dopo che ogni controllo di sicurezza è stato superato
nDiligence, Inc. ha annunciato oggi la pubblicazione della ricerca Attack the Glass (ATG) per il grande pubblico. Lo studio, durato quattro anni, esamina una vulnerabilità di cybersicurezza nel modo in cui le applicazioni usano i dispositivi delle persone stesse per costruire ciò che appare sullo schermo, caricare dati ed eseguire codice mentre l’applicazione è in uso. Un attaccante che la sfrutti può cambiare ciò che le persone vedono e ciò che fa il loro software, dopo che ogni controllo di sicurezza è stato superato. La ricerca completa è disponibile gratuitamente all’indirizzo https://atg.nDiligence.com.
Gran parte del software su cui le persone fanno affidamento costruisce la propria interfaccia utente sul dispositivo stesso. Browser web, applicazioni mobili e desktop, smart TV, display dei veicoli, dispositivi medici, terminali per i punti vendita e schermi di controllo industriale ricevono codice, dati e contenuti multimediali, poi assemblano ciò che la persona vede e usa mentre sono in funzione. Questo è il rendering lato client in esecuzione.
Quel codice, quei dati e quei contenuti raramente provengono da una sola organizzazione. Una singola applicazione può attingere a decine o centinaia di fonti: i sistemi dell’organizzazione stessa, i fornitori di cui si serve per funzioni come mappe, pagamenti, analisi dei dati o pubblicità, e i fornitori su cui quei fornitori fanno affidamento. Insieme costituiscono la catena di fornitura del software dell’applicazione. Il contributo di ciascun fornitore viene caricato nell’applicazione in esecuzione ed eseguito sul dispositivo dell’utente. Un attaccante che ottiene il controllo di uno qualsiasi di quei fornitori ottiene collocamento e accesso: una posizione all’interno dell’applicazione mentre gira sul dispositivo dell’utente, con le stesse capacità del codice legittimo.
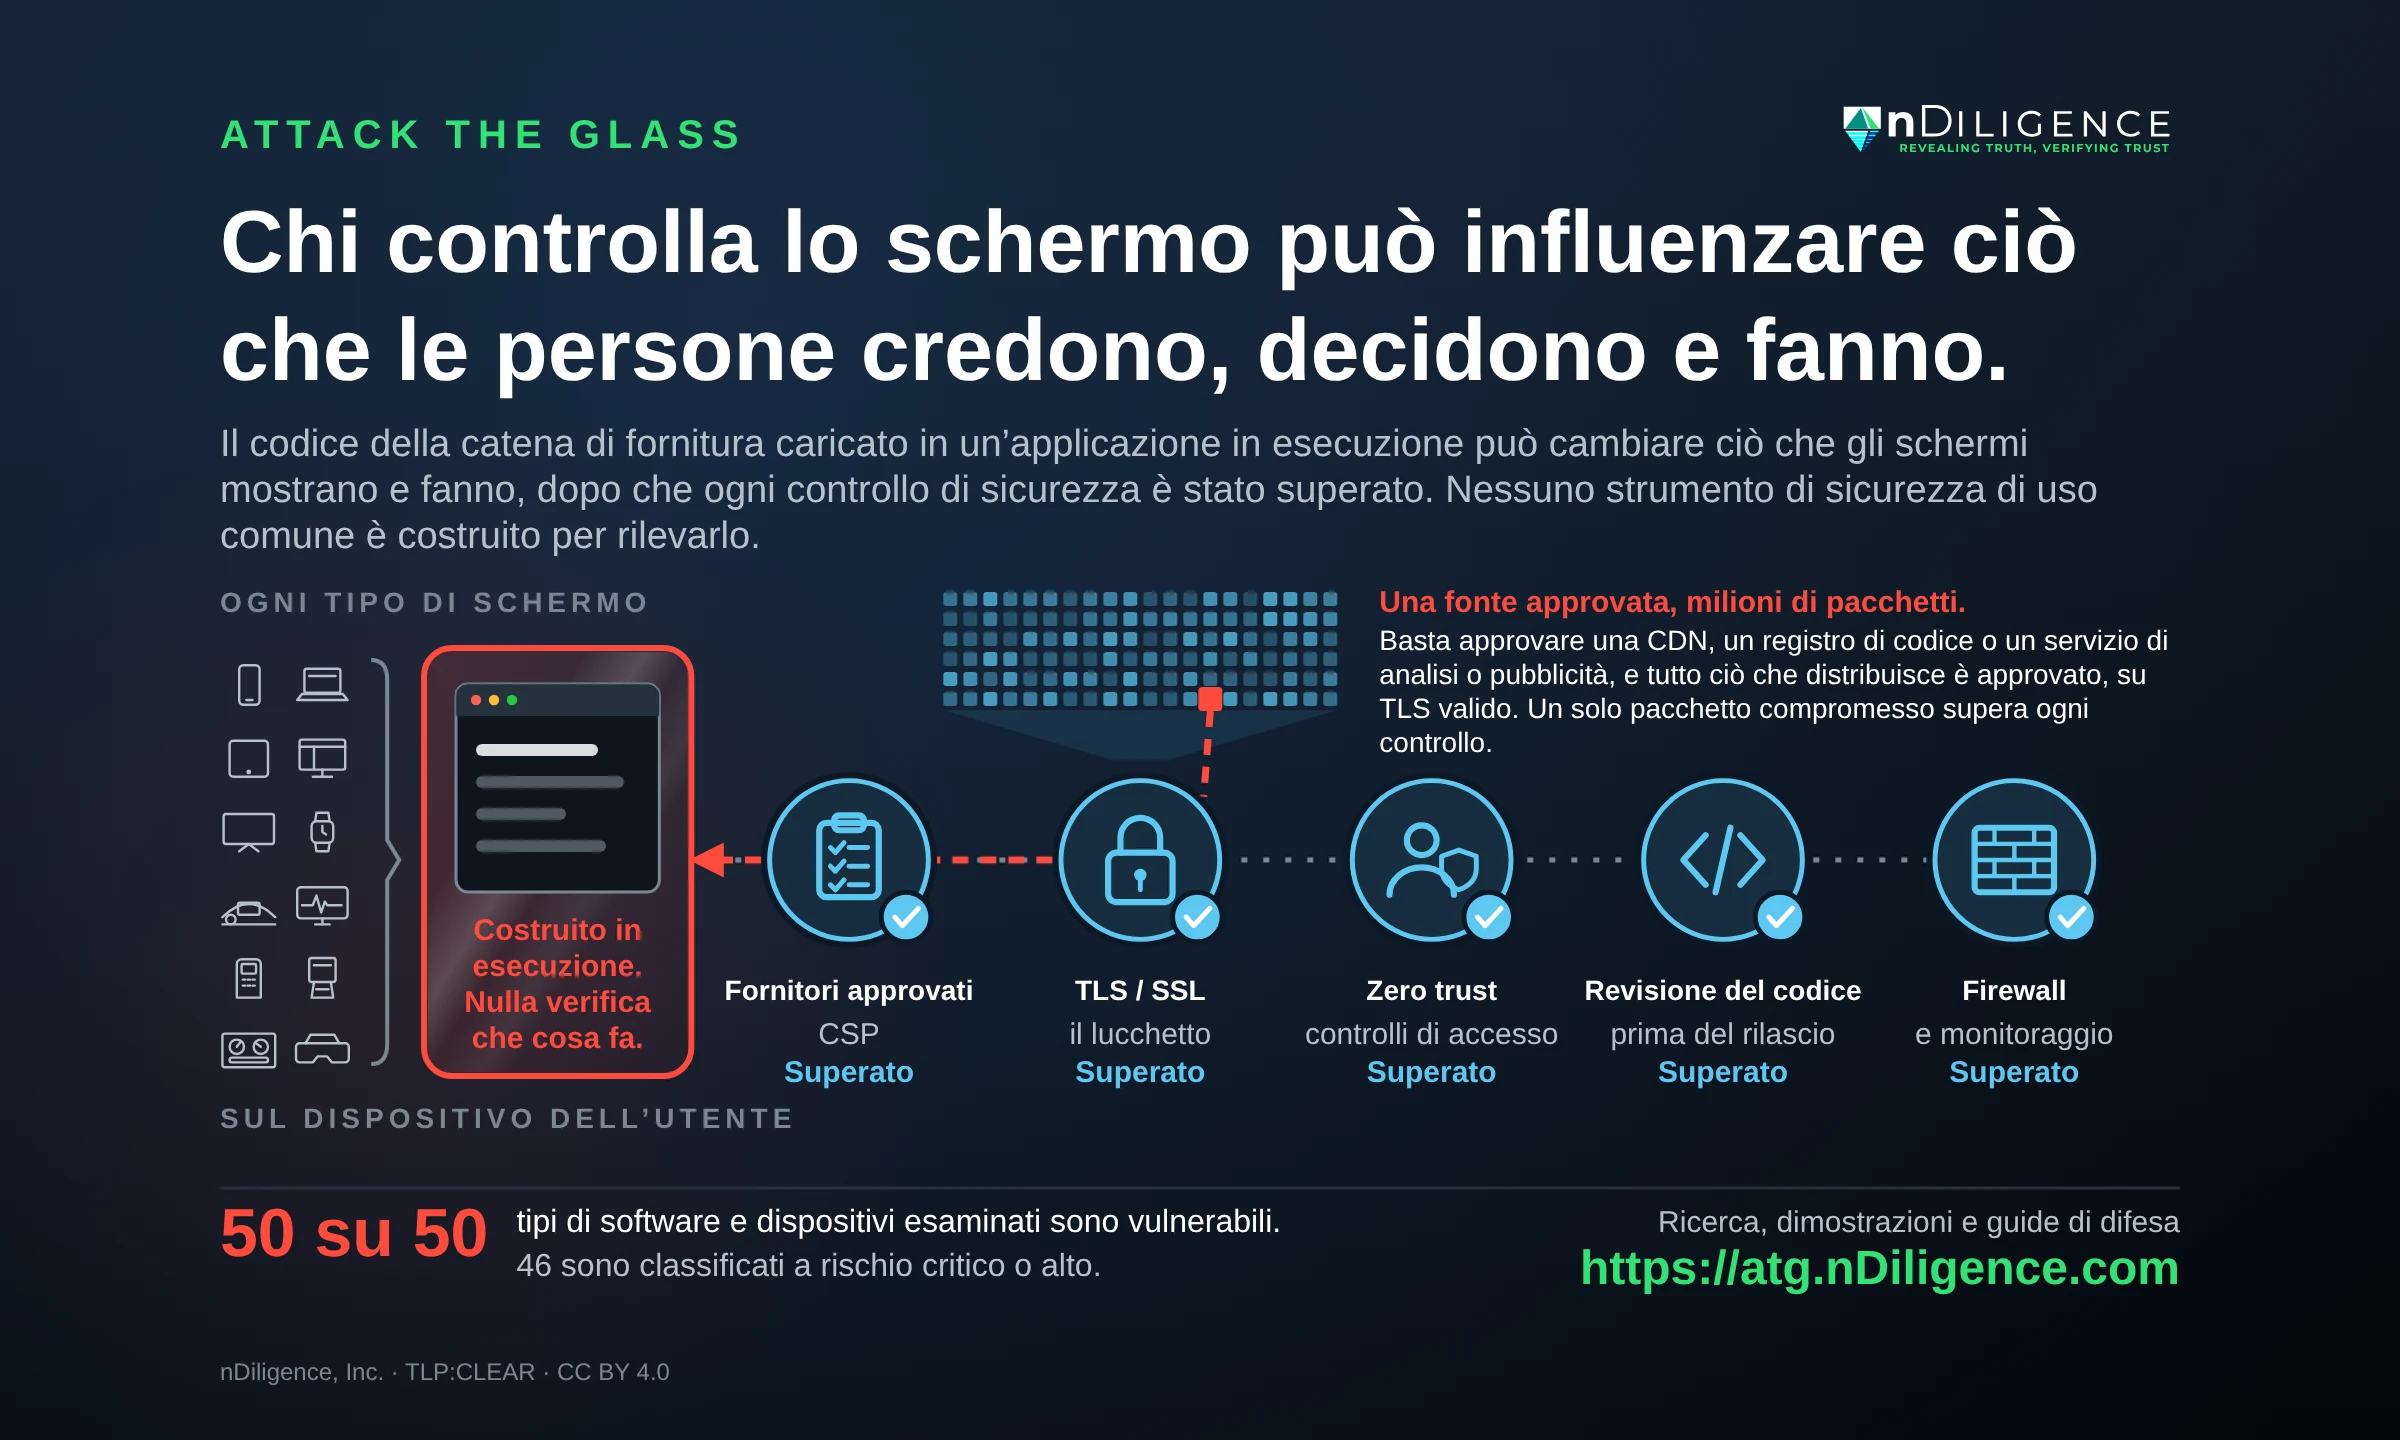
Questo è un punto cieco della cybersicurezza moderna. Autenticazione, crittografia, zero trust, firewall e revisione del codice intervengono tutti prima che il codice venga caricato sul dispositivo. Una volta caricato, il codice è considerato attendibile e nulla verifica che cosa faccia. Un attaccante in quella posizione può cambiare ciò che appare sullo schermo, catturare ciò che la persona digita e compiere azioni nell’applicazione con l’autorità di quella persona. Il risultato è un attacco alla catena di fornitura del software condotto direttamente sul dispositivo dell’utente, dopo che ogni controllo di sicurezza è stato superato, e nessun sistema di cybersicurezza oggi in uso è costruito per rilevarlo o fermarlo.
Lascia inoltre ben poco da trovare agli investigatori. Il codice alterato può girare soltanto nella memoria del dispositivo per una singola sessione, essere consegnato una sola volta con l’istruzione di non conservarne copia e restituire il codice autentico a ogni richiesta successiva, compresa quella di un investigatore. Il traffico è cifrato e diretto a un indirizzo di cui il dispositivo si fida già, e i registri dell’organizzazione stessa riportano una visita ordinaria. In seguito, può non esistere alcuna registrazione che l’azienda, un’autorità di regolamentazione o un tribunale possano usare per ricostruire ciò che la persona ha visto.
Sta già accadendo. Nel febbraio 2024 il dominio di Polyfill.io, una libreria di codice caricata da più di 100.000 siti web, è stato venduto a Funnull, una società che il Tesoro degli Stati Uniti ha sanzionato nel 2025. Il nuovo proprietario ha iniziato a servire codice alterato a visitatori selezionati attraverso lo stesso canale di cui quei siti si erano sempre fidati, prendendo di mira gli utenti mobili e nascondendosi agli amministratori e agli scanner di sicurezza. Funnull ha controllato il dominio per mesi prima che il codice alterato venisse segnalato, e nessuno strumento di sicurezza automatizzato lo ha rilevato. È venuto alla luce soltanto quando ricercatori indipendenti lo hanno segnalato nel giugno 2024 e il dominio è stato chiuso.
L’operatore di Polyfill.io ha acquisito collocamento e accesso, poi ha sfruttato quella posizione nella catena di fornitura di più di 100.000 siti web per reindirizzare le persone verso siti truffa. La stessa posizione avrebbe potuto essere usata per condurre operazioni molto più sofisticate e gravide di conseguenze. La vulnerabilità di fondo non è mai stata corretta. Il software di ogni categoria esaminata da ATG continua a caricare codice dalla propria catena di fornitura in esecuzione, allo stesso modo.
Le operazioni di influenza mostrano qual è la posta in gioco. Doppelganger, una campagna di influenza attribuita alla Russia i cui siti web sono stati sequestrati dal governo degli Stati Uniti nel 2024, impersonava vere testate giornalistiche usando domini sosia, alterati in piccoli dettagli pensati per ingannare i lettori e passare inosservati. Proprio quei domini sosia hanno permesso di scoprire e contrastare Doppelganger. Un’operazione che usasse ATG non avrebbe bisogno di un sito clonato. Il sito vero, al suo vero indirizzo, consegnerebbe i contenuti alterati ai lettori scelti dall’attaccante, senza lasciare nulla che un redattore, un verificatore di fatti o una piattaforma possano trovare.
Oltre all’informazione, la ricerca ATG documenta come la stessa tecnica potrebbe essere usata per:
- Disinformazione da fonti attendibili: articoli, dichiarazioni, sondaggi o risultati elettorali alterati, mostrati a lettori scelti all’interno di autentici siti di informazione, governativi ed elettorali.
- Attacchi alla stampa: le pagine, le app e gli archivi di una testata modificati per pubblici selezionati, così da minare notizie che erano corrette al momento della pubblicazione.
- Deepfake recapitati dall’interno: immagini, audio e video generati dall’IA e inseriti in applicazioni reali, su misura per ciascuno spettatore.
- Decisioni militari e governative: un quadro operativo, una dashboard di intelligence o un sistema di servizio pubblico che mostra a comandanti, analisti o funzionari qualcosa di diverso dalla realtà.
- Infrastrutture critiche: lo schermo di un operatore di rete elettrica, idrica o di condotte che mostra letture normali mentre le condizioni cambiano, oppure comandi che non fanno più ciò che indicano.
- Sistemi finanziari: saldi, prezzi o schermate di approvazione alterati, cosicché operazioni e bonifici vengono eseguiti sulla base di informazioni false.
- Interfacce false: schermate contraffatte di accesso, di pagamento o di approvazione che compaiono all’interno dell’applicazione reale, al suo vero indirizzo.
- Sistemi resi inutilizzabili per occultamento: avvisi, ordini di evacuazione, pulsanti di segnalazione o comandi di sicurezza rimossi per alcuni utenti, mentre il personale li vede funzionare normalmente.
A causa dei timori per la sicurezza che questo tipo di minaccia suscita, il team di nDiligence ha dedicato più di due anni a informare in via riservata i governi prima di pubblicare. Una debolezza nel modo in cui gli schermi vengono costruiti è una vulnerabilità nel modo in cui forze armate, governi, operatori di infrastrutture, mercati e redazioni prendono decisioni, agiscono e comandano sistemi. La possibilità di sfruttarla senza rilevamento, attribuzione o prove ne fa un rischio rilevante per la sicurezza nazionale e la cybersicurezza.
“Le persone si fidano di ciò che vedono con i propri occhi. Nel mondo moderno guardiamo continuamente degli schermi e abbiamo imparato a fidarci di applicazioni, siti web, dispositivi e aziende, dando per scontato che abbiano il 100% del controllo su ciò che ci viene mostrato”, ha dichiarato Robert Beckett, fondatore e CEO di nDiligence, che ha guidato i quattro anni di ricerca sulla vulnerabilità ATG. “ATG dimostra come un attaccante possa appropriarsi di quella fiducia senza rilevamento né attribuzione. Un comandante, un operatore di rete elettrica, un elettore o un giornalista possono guardare uno schermo che ogni sistema di sicurezza dichiara sicuro, e ciò che mostra può essere manipolato. Chi controlla lo schermo può influenzare ciò che le persone credono, decidono e fanno, con un targeting sofisticato. E in questo momento nessuno è in grado di dire quando o dove stia accadendo. La comunità della cybersicurezza deve comprendere questa vulnerabilità, così da poter proteggere l’integrità dei sistemi software in tutti i settori, nei governi e nelle infrastrutture critiche.”
Risultati
nDiligence ha esaminato 50 tipi di software e dispositivi in 10 categorie: browser web, app mobili, applicazioni desktop, televisori ed elettrodomestici, dispositivi connessi, compresi i sistemi per i punti vendita e le apparecchiature mediche, veicoli, sistemi di controllo industriale, realtà aumentata e virtuale, motori di gioco e strumenti di produttività e per i dati. Tutti e 50 sono vulnerabili e 46 sono classificati a rischio critico o alto. Le reti chiuse, isolate e classificate hanno catene di fornitura più piccole e meglio controllate, il che riduce la loro esposizione ma non la elimina, perché sono costruite con gli stessi componenti a monte. Anche le difese esistenti, come Content Security Policy e Subresource Integrity, riducono il rischio, ma nessuna lo elimina.
ATG non è un difetto di un singolo prodotto e non ha un CVE, l’identificativo assegnato alle singole vulnerabilità del software. È una conseguenza del modo in cui il software moderno viene assemblato in esecuzione a partire da molti fornitori, per cui non esiste un’unica patch da installare. Le guide di remediation descrivono come le organizzazioni possono ridurre la propria esposizione fin da ora, mentre il settore mette a punto cambiamenti di più lungo periodo nel modo di costruire i sistemi.
La ricerca ATG classifica cinque tipi di effetti che un attaccante può ottenere tramite un’iniezione nella catena di fornitura:
- Ingannare: mostrare informazioni false mentre tutto il resto funziona normalmente.
- Disturbare: far sembrare che una funzione operi mentre non fa nulla.
- Degradare: rallentare o bloccare i sistemi senza causare un guasto visibile.
- Negare: rimuovere un’opzione, un avviso o un comando di cui una persona ha bisogno.
- Distruggere: usare l’autorità della persona che ha effettuato l’accesso per cancellare o danneggiare i sistemi e i dati che stanno dietro lo schermo.
Questi effetti possono essere combinati e rivolti a tutti, a un gruppo o a una sola persona, con gli stessi strumenti di targeting che decidono chi vede un annuncio online. La ricerca ATG individua l’iniezione nella catena di fornitura in esecuzione come un potenziale canale per operazioni di influenza su larga scala, che gli strumenti di uso comune non sono costruiti per rilevare né attribuire.
L’intelligenza artificiale amplia questa portata. Abbinata allo stesso targeting, l’IA potrebbe scrivere in pochi secondi una versione diversa del contenuto alterato per ogni persona o gruppo, cosicché non ci siano due persone che vedono la stessa cosa e non esista un’unica versione da trovare e correggere.
La ricerca ATG è iniziata nel 2022 e i briefing riservati sono iniziati nell’aprile 2024, in linea con i principi della divulgazione responsabile. I briefing hanno raggiunto agenzie governative, ricercatori universitari ed esperti del settore in tutto il mondo.
Per consigli di amministrazione e dirigenti, ATG significa che una decisione presa davanti a uno schermo può fondarsi su informazioni modificate dopo che ogni controllo è stato superato, senza alcuna traccia dell’accaduto: un bonifico approvato, un’operazione di borsa eseguita, un operatore di centrale che invia le squadre, un operatore di rete elettrica che reagisce a una lettura. L’Introduzione, all’indirizzo https://atg.nDiligence.com, è scritta per lettori senza una formazione tecnica.
Che cosa viene pubblicato
Tutto è gratuito e aperto al pubblico. Il materiale è contrassegnato TLP:CLEAR, l’etichetta della comunità della sicurezza per le informazioni che possono essere condivise senza restrizioni, ed è rilasciato con licenza Creative Commons Attribution 4.0, cosicché chiunque può condividerlo, insegnarlo e svilupparlo:
- Introduzione, per lettori senza una formazione tecnica: https://atg.nDiligence.com/introduction/
- White paper tecnico, in sedici capitoli, e una guida tecnica più breve: https://atg.nDiligence.com/technical/
- Venti dimostrazioni online funzionanti in ambito bancario, sanitario, energetico, elettorale, della difesa, del trading e in altri settori, con organizzazioni di esempio: https://atg.nDiligence.com/demos/
- Guide di remediation per ingegneri, architetti e team di sicurezza, organizzate nei primi novanta giorni, nei mesi da tre a dodici e nel più lungo periodo: https://atg.nDiligence.com/playbooks/
- Registro dei concetti, che definisce i termini usati in tutta la ricerca: https://atg.nDiligence.com/concepts/
- Domande frequenti: https://atg.nDiligence.com/faq/
- Biblioteca scaricabile dei documenti in PDF: https://atg.nDiligence.com/library/
- Uno studio di valutazione della gravità condotto con l’IA che confronta ATG con altre note minacce alla sicurezza.
“ATG è stato scoperto durante la nostra ricerca sulle minacce alla catena di fornitura digitale”, ha dichiarato Beckett. “Il nostro team lavora da più di 15 anni nella threat intelligence online e nel contrasto alle operazioni di influenza, ed è per questo che abbiamo riconosciuto come la vulnerabilità ATG potesse essere sfruttata. Dal 2024 lavoriamo con ricercatori, fornitori e governi per trovare il modo di colmare questa lacuna. Chiunque costruisca, gestisca o difenda sistemi che le persone usano per prendere decisioni critiche deve comprendere e mitigare la vulnerabilità ATG.”
A chi è rivolta
ATG è un problema internazionale che attraversa l’intero settore tecnologico mondiale. La ricerca riguarda qualsiasi organizzazione che costruisca, gestisca o dipenda da software il cui rendering avviene sui dispositivi dei propri utenti. Sono compresi governi e forze armate, amministrazioni elettorali, testate giornalistiche, istituti finanziari e assicuratori, strutture sanitarie e operatori di infrastrutture critiche come energia, acqua, trasporti, comunicazioni e servizi di emergenza. Riguarda in egual misura i fornitori di software e di servizi delle loro catene di fornitura. La guida tecnica breve, il white paper e le guide di remediation sono scritti per ingegneri, architetti, team di sicurezza e ricercatori. L’Introduzione è scritta per lettori senza una formazione tecnica, compresi dirigenti, decisori politici e giornalisti.
Chi è nDiligence
nDiligence, Inc. è una società di intelligence sulla catena di fornitura. Crea reti di fornitori di fiducia, verifica le catene di fornitura annidate al di sotto di esse e le mantiene sotto osservazione costante. I suoi fondatori portano più di 15 anni di esperienza nella catena di fornitura di internet e lavorano da oltre 25 anni nei sistemi di sicurezza nazionale e di intelligence. La ricerca ATG è stata autofinanziata. Per saperne di più: https://nDiligence.com.
 Tutti i comunicati stampa
