
Que charge réellement
votre logiciel ?
Vue d'ensemble
De quoi la chaîne est faite, et pourquoi la dépendance devient un moyen de pression.
En savoir plus 
Couches
Huit couches, huit responsables et une colonne presque vide.
En savoir plus
Contrôle
La détention change sans qu'une ligne de code change.
En savoir plus
Limite
Neuf outils déjà en usage, et où chacun s'arrête.
En savoir plus
Cartographie
Capture, résolution, attribution et rapprochement.
La Cartographie de la chaîne d'approvisionnement numérique résout les fournisseurs dont une application dépend véritablement, observés dans son propre trafic plutôt que repris d'une liste de fournisseurs, puis rattache ces fournisseurs aux sociétés, aux propriétaires et aux juridictions qui se trouvent derrière eux. C'est l'axe de dépendance de la même question que la Cartographie de la chaîne de détention pose sur le contrôle, appliquée à des systèmes au lieu de structures de sociétés.
Voici le texte de la méthode. Trois pages complémentaires en portent le contexte : de quoi la chaîne est faite dans les couches, comment le contrôle d'un de ses éléments se déplace dans quand le contrôle change de mains, et jusqu'où portent les normes et les outils existants dans les outils existants s'arrêtent avant la détention.


L'essaimage

Au-delà de la liste de fournisseurs
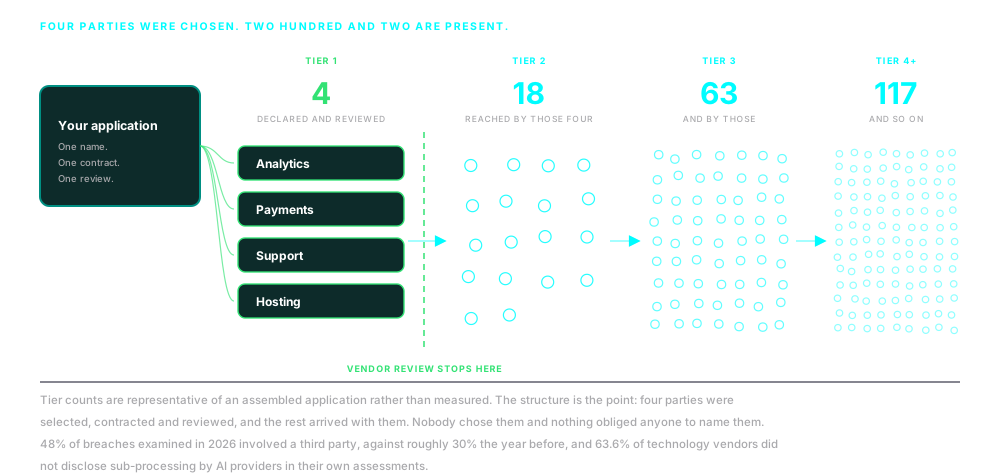

Le problème
La liste de fournisseurs n'est pas la chaîne d'approvisionnement
Toute organisation peut produire une liste de ses fournisseurs technologiques. Presque aucune de ces listes ne correspond à ce que font réellement ses applications. L'écart est rarement de la tromperie. C'est qu'une liste consigne des décisions et qu'une application consigne un comportement, et les deux commencent à s'écarter le jour où le contrat est signé.
Du code ajouté après l'achat
Une base de fournisseurs approuvée à l'achat, et un gestionnaire de balises, un outil de consentement ou une plateforme marketing qui y ajoute par la suite. Du code atteint la production sans contrat, sans revue, et sans que personne ait décidé qu'il le devait.
Sous-traitants non déclarés
Le fournisseur nommé effectue le travail par l'intermédiaire d'une partie que la déclaration ne nomme pas. Le contrat désigne quelqu'un que vous pouvez vérifier ; les données parviennent à quelqu'un que vous ne pouvez pas voir.
Indirection de l'infrastructure
Le DNS, la diffusion de contenu, l'hébergement et la location d'espace cloud placent sur le chemin des données des parties qui n'ont jamais été le fournisseur de personne. Personne ne les a achetées, donc personne ne les a revues.
Dépendances héritées
Un paquet tiré à la compilation porte ses propres dépendances, et les leurs. Le quatrième niveau arrive avec le premier, il arrive sans qu'aucune décision soit prise, et rien n'oblige personne à le nommer.

Méthode
Commencer par une liste ne peut jamais que mettre la liste à l'épreuve
Le travail commence donc par ce que fait le système, et la liste de fournisseurs devient l'un des éléments mis à l'épreuve plutôt que la limite de l'enquête. Les six mêmes gestes s'appliquent ensuite à chaque fournisseur que les preuves font apparaître.
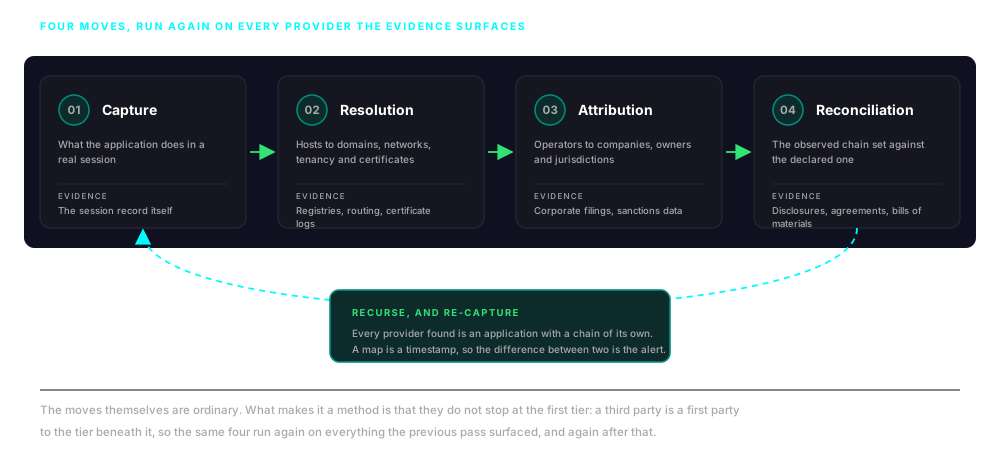
01
Capture
Enregistrer ce que l'application fait réellement au cours d'une session réelle : chaque requête et chaque redirection, chaque chargement de script, de style, de média et de données, chaque cookie et chaque écriture en stockage, et chaque charge utile envoyée vers l'extérieur. Les preuves sont capturées, non déduites d'un manifeste.
02
Résolution
Résoudre les hôtes observés en domaines, les adresses en réseaux et locations d'espace cloud, et les connexions en certificats qui les protègent. L'unité d'analyse cesse d'être l'URL et devient l'exploitant qui se trouve derrière, l'ambiguïté introduite par une infrastructure partagée ou placée en façade étant consignée plutôt que résolue à la légère.
03
Attribution
Résoudre chaque exploitant en une société, et la société en ses propriétaires, ses contrôlants et la juridiction dont la loi régit les données qu'elle traite. C'est ici que la chaîne numérique passe le relais à la chaîne de détention.
04
Rapprochement
Confronter la chaîne observée à la chaîne déclarée : la liste de sous-traitants, l'accord de traitement des données, le rapport d'audit, la nomenclature logicielle, le registre d'achats. Une divergence dans l'un ou l'autre sens est un constat.
05
Récursion
Chaque fournisseur qui apparaît est lui-même une application dotée d'une chaîne propre. Un tiers est une première partie pour le niveau situé en dessous, la chaîne va jusqu'à la énième partie plutôt qu'à la troisième, et l'exposition est héritée tout le long du chemin qui remonte jusqu'à vous.
06
Évolution dans le temps
Une capture est un horodatage, non un état. Une publication, un changement d'étiquette, une acquisition réécrivent la chaîne sans préavis, aussi les captures sont-elles répétées et comparées, et ce qui a changé est lu avec autant de soin que ce qui est là.
L'axe d'observation
Quand la paperasse et la capture divergent, la capture est ce qui s'est passé
Un questionnaire renvoie ce qu'un fournisseur croit, ou entend faire, ou accepte de mettre par écrit. Une capture renvoie ce que son code a fait. Quand les deux divergent, la divergence est la chose la plus précieuse de la mission, et ce n'est d'ordinaire pas un mensonge. C'est une balise ajoutée dans l'urgence, une bibliothèque mise à jour en amont, un sous-traitant changé après la dernière revue.
C'est pourquoi la méthode ne commence pas par demander. L'observation est la preuve primaire et les déclarations sont l'affirmation mise à l'épreuve. Menée dans l'autre sens, la démarche ne peut que noter la paperasse.
Ce que l'observation produit est précis : quels fournisseurs sont contactés, dans quel ordre, sous les certificats de qui et depuis quels réseaux ; ce qui est envoyé à chacun d'eux et si cela porte des identifiants ; ce qui s'exécute à l'intérieur de la page et ce qu'il est autorisé à atteindre ; et lesquels des contrôles qui borneraient tout cela ont réellement été appliqués.

Un domaine source, résolu en plus de cent domaines et hôtes tiers observés au cours d'une seule session. Explorer SCVue, la plateforme sur laquelle cette méthode s'exécute.

L'axe d'attribution
Un domaine n'est pas une partie
Savoir qu'une application charge cent hôtes est un inventaire, pas du renseignement. Le constat arrive quand chaque hôte se résout en un exploitant, chaque exploitant en une société, et chaque société en personnes et juridiction qui se trouvent derrière elle. Jusque-là vous avez une liste de noms, et une liste de noms ne soutient aucune décision.
L'attribution est aussi l'endroit où la concentration devient mesurable. Vingt fournisseurs distincts qui se résolvent vers les trois mêmes propriétaires ne constituent pas une base de fourniture diversifiée ; ils sont une seule dépendance portant vingt étiquettes. La mesure qui compte est la concentration au regard de la substituabilité, et ni l'une ni l'autre n'est visible à la couche du domaine.
C'est également le point où les deux méthodes se rejoignent. Dès qu'un exploitant a une société derrière lui, la question cesse d'être technique et devient une question de détention : participations en couches, filiation de financement, influence exercée par des clauses contractuelles plutôt que par le capital. C'est la Cartographie de la chaîne de détention, appliquée aux parties que cette méthode fait apparaître.

L'attribution se poursuit vers le haut, à travers la structure de société derrière chaque fournisseur. Lire la Cartographie de la chaîne de détention.
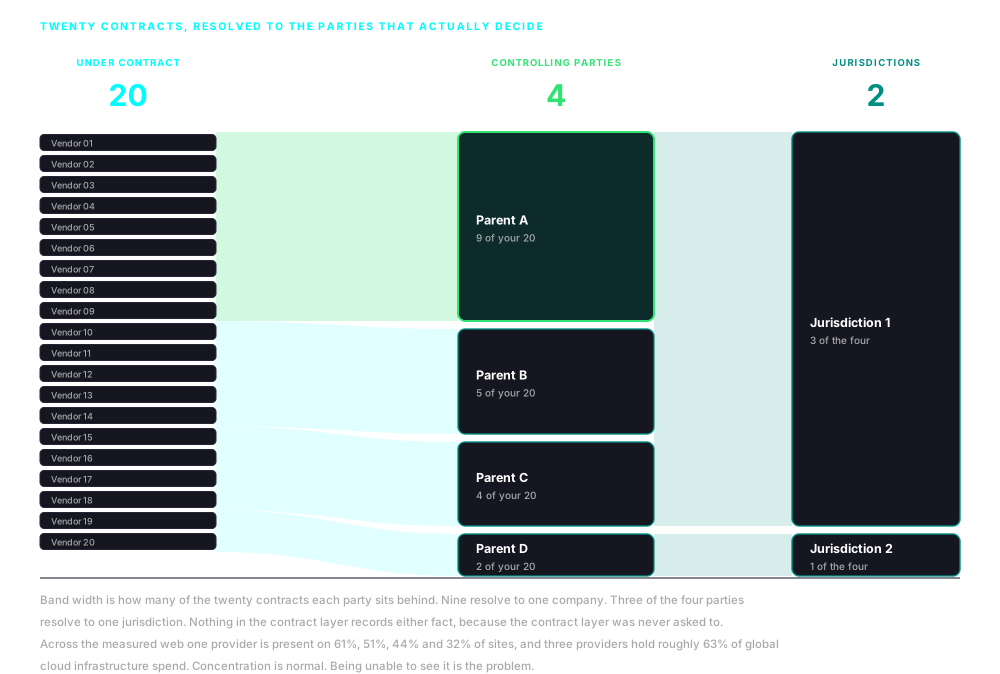
Vingt contrats, quatre parties contrôlantes, deux juridictions. La concentration est invisible à la couche contractuelle, parce que la couche contractuelle ne la consigne pas.
Résolution
Aucune source ne résout à elle seule un hôte en une société
C'est l'étape qui décide si le reste vaut quelque chose, et celle qui risque le plus d'échouer. Les données d'enregistrement ne sont plus ce qu'elles étaient : en 2024, environ 89 % des domaines génériques de premier niveau n'avaient aucun titulaire identifiable dans les données publiques, contre environ 24 % avant le changement des règles de confidentialité. Quatre sources sont donc employées ensemble.
Certificats
Le certificat qui protège une connexion porte un émetteur, un sujet et tous les autres noms qu'il couvre. Ces noms alternatifs associent couramment des hôtes qui ne partagent rien d'autre de visible, et les journaux de transparence font de l'historique d'émission d'un domaine une donnée publique plutôt qu'une question à poser.
Réseaux et location d'espace
Une adresse appartient à une allocation, une allocation à un système autonome, et un système autonome à une organisation. Lorsque le réseau s'avère être un parc cloud ou de diffusion partagé, la réponse honnête est le fournisseur et non le client, et c'est consigné exactement ainsi.
Historique de nommage et d'hébergement
Historique de résolution, enregistrements de délégation, configuration de messagerie et d'infrastructure, et la façon dont un ensemble d'hôtes se déplace de concert au fil du temps. Les fournisseurs changent d'infrastructure en permanence, et le motif selon lequel un ensemble de noms change est fréquemment plus identifiant qu'aucun enregistrement isolé en son sein.
Registres de sociétés
Ce que produisent les preuves techniques est ensuite porté dans les registres du commerce, les dépôts légaux, les enregistrements de financement et les données de sanctions et d'actions répressives. C'est ici qu'un nom devient une société dotée de propriétaires et d'une juridiction applicable, et que le travail devient la même méthodologie opérationnelle que la Cartographie de la chaîne de détention.
Certains hôtes ne se résolvent que jusqu'à l'infrastructure placée devant eux
Les réseaux de diffusion de contenu, les proxys inverses et l'hébergement mutualisé font qu'une adresse observée peut se tenir devant une origine appartenant à quelqu'un de tout autre, et aucune technique ne résout cela dans tous les cas. Chaque attribution est donc consignée avec les preuves qui la soutiennent et un niveau de confiance qui reflète ces preuves, et il existe un état d'indétermination explicite. Un fournisseur qui n'a pu être résolu que jusqu'à l'infrastructure placée devant lui est rapporté exactement comme tel, nommé, et laissé ouvert comme une question qu'il vaut la peine de poser directement. Une évaluation qui promeut discrètement un réseau de diffusion au rang de fournisseur, ou une adresse partagée au rang de société, est considérablement pire qu'une évaluation qui dit que la piste s'est refroidie et où.
Depuis mars 2025, savoir ce que chargent vos pages de paiement est obligatoire
Dans un domaine, l'obligation est déjà précise. Depuis mars 2025, les exigences 6.4.3 et 11.6.1 de PCI DSS imposent à quiconque exploite une page de paiement de tenir un inventaire de chaque script qui s'y exécute, de consigner une justification écrite pour chacun, de l'autoriser et de détecter tout changement non autorisé. C'est un mandat de savoir ce qui se charge réellement, et il est exécutoire. Il s'arrête au script, et ne dit rien de qui exploite la destination à laquelle le script s'adresse, et c'est précisément là que cette méthode prend le relais. Le devoir plus large arrive en parallèle : le décret présidentiel 14117, mis en œuvre par le 28 CFR Partie 202, exige l'identification des parties derrière l'accès étranger indirect à des données sensibles en masse ; l'article 28 du RGPD fait du recours à un sous-traitant un acte documenté et autorisé plutôt qu'un détail de mise en œuvre ; DORA étend cette attente aux entités financières et aux chaînes de sous-traitance situées sous leurs prestataires de TIC, et les premiers prestataires tiers critiques de TIC ont été formellement désignés fin 2025, ce qui place la concentration elle-même sous supervision ; et NIS2 fait entrer la sécurité de la chaîne d'approvisionnement dans le périmètre d'organisations qui ne se sont jamais considérées comme des entreprises technologiques. Chacun de ces textes suppose qu'une organisation sache dire de quoi ses applications dépendent. Un sous-traitant qui devrait figurer dans une déclaration obligatoire et qui n'y figure pas est lui-même le constat.
Principes
Trois règles décident de ce qui compte comme constat
Toute organisation d'une certaine taille mène déjà une revue des tiers, et l'essentiel est un travail consciencieux. Ces trois règles sont celles qui gouvernent les preuves ici.
La preuve avant l'attestation
Chaque constat remonte à un artefact capturé : une requête, une réponse, un certificat, une charge utile. N'importe lequel d'entre eux peut être réexaminé par quiconque conteste la conclusion. Une attestation ne peut pas être réexaminée. Elle ne peut qu'être crue ou non.
L'absence est une preuve
Le fournisseur qui devrait figurer dans la capture et qui n'y figure pas est aussi instructif que celui qui y figure. Un sous-traitant déclaré jamais contacté, un contrôle d'intégrité absent précisément là où le risque est le plus élevé, une liste de déclaration inchangée alors que l'application a manifestement changé. Chacun de ces éléments est une question qu'il vaut la peine de poser.
Le périmètre suit l'exposition, non le contrat
La revue conventionnelle couvre les parties avec lesquelles vous avez un contrat, parce que ce sont celles à qui vous pouvez envoyer un questionnaire. L'exposition ne respecte pas cette limite, et les niveaux qui portent le plus de risque sont d'ordinaire ceux qui n'ont aucune relation avec vous.

Livrable
Le livrable est une carte avec les preuves attachées
Le livrable est une chaîne d'approvisionnement numérique cartographiée : les fournisseurs qu'une application contacte réellement, résolus en exploitants, sociétés, propriétaires et juridictions applicables, la chaîne observée étant confrontée à la chaîne déclarée et chaque divergence énumérée dans les deux sens. La concentration et la substituabilité sont évaluées pour les nœuds qui comptent, et les preuves sont attachées à chaque constat plutôt que placées derrière lui.
Il est horodaté et reproductible. Chaque constat nomme la capture dont il provient, de sorte que la même session peut être réexaminée et qu'une capture ultérieure peut lui être comparée pour montrer ce qui a bougé. Lorsqu'un fournisseur n'a pas pu être attribué au-delà d'une certaine couche, cela est dit clairement et le nœud non résolu est nommé, afin que la question suivante ait une adresse.
Cela produit des indices, non des preuves définitives. Un fournisseur situé dans une juridiction défavorable est une exposition à pondérer, non un verdict sur lequel agir, et c'est présenté ainsi, avec la provenance et le niveau de confiance attachés, afin de pouvoir en discuter plutôt que de simplement y croire.
Le périmètre est énoncé à côté des constats. Ce qui a été observé est ce qui s'est exécuté, sur les chemins parcourus lors de cette session. Un fournisseur atteint uniquement depuis un serveur ne laisse aucune trace dans une session côté client et est poursuivi par la déclaration ou par une question directe. L'exploitation transfrontalière courante est distinguée de l'exposition qui justifie réellement une décision, car presque toute application touche plusieurs juridictions et traiter cela comme un constat produit du bruit. Une application dont la chaîne observée correspond à sa chaîne déclarée, sans aucun exploitant non attribué, est un résultat réel et est rapportée comme tel.

Applications
La méthodologie opérationnelle ne change pas d'une mission à l'autre
Seules changent l'application et la décision qui repose sur elle. Voici les cas dans lesquels le même travail est le plus souvent commandé.
Revue des fournisseurs et des plateformes
Avant de signer, et de nouveau après : ce que la plateforme charge réellement, quelles sociétés se trouvent derrière ces fournisseurs, et lesquels d'entre eux le contrat n'a jamais mentionnés.
Déclaration et travail réglementaire
Registres de sous-traitants, accords de traitement des données et évaluations de transfert, confrontés au comportement observé plutôt qu'à la dernière version du registre.
Évaluation des flux de données
Où vont réellement les identifiants, les charges utiles et la télémétrie, quelles juridictions ils traversent pour y parvenir, et quelle loi les régit une fois arrivés.
Transactions
Le parc technologique d'une cible lu depuis l'extérieur avant l'octroi d'un accès, y compris les dépendances que sa propre équipe d'ingénierie n'a jamais inventoriées.
Intégrité des contenus et de la plateforme
Établir quelles parties sont en position d'influer sur ce qu'un éditeur, une campagne ou un service exposé au public place devant un public, et si l'exploitant les aurait toutes acceptées en connaissance de cause.
Surveillance continue
Des captures récurrentes sur les applications qui comptent le plus, où le changement entre elles est l'alerte : un nouveau fournisseur, un propriétaire différent, un contrôle qui a disparu.
Une dépendance ne signifie rien tant qu'on ne sait pas qui est derrière
Un fournisseur unique est un problème d'approvisionnement s'il est un acteur commercial ordinaire, et un risque important pour l'entreprise s'il est contrôlé par une partie qui a intérêt à votre échec. Rien ne change dans la dépendance entre ces deux cas. Seul son sens change, et son sens est fonction de qui se trouve derrière elle. Cette méthode résout la dépendance vers le bas, à travers les fournisseurs dont un système dépend. La Cartographie de la chaîne de détention résout le contrôle vers le haut, à travers les structures qui les possèdent.

Demander un
rapport
Nous parcourons des cas d'usage réels issus de missions en cours, qui montrent pourquoi l'intégrité de la chaîne d'approvisionnement exige désormais une attention au plus haut niveau et une action coordonnée.

Abonnez-vous pour rester informé de l'évolution de l'intégrité de la chaîne d'approvisionnement mondiale et des actualités de nDiligence.
Copyright © 2026 nDiligence, Inc. Tous droits réservés.