
Le contrôle change de mains
sans signature
Vue d'ensemble
De quoi la chaîne est faite, et pourquoi la dépendance devient un moyen de pression.
En savoir plus 
Couches
Huit couches, huit responsables et une colonne presque vide.
En savoir plus
Contrôle
La détention change sans qu'une ligne de code change.
Limite
Neuf outils déjà en usage, et où chacun s'arrête.
En savoir plus
Cartographie
Capture, résolution, attribution et rapprochement.
En savoir plus
Un élément de votre chaîne d'approvisionnement numérique peut changer de propriétaire sans qu'une ligne de code change. Le domaine se résout de la même façon. Le script a la même empreinte. Le trafic paraît identique, parce qu'il est identique. Ce qui a changé, c'est qui décide de ce que ce composant fera ensuite, et rien de cette décision n'est visible dans une capture réseau.
La compromission, lorsqu'elle survient, arrive des mois ou des années plus tard par un canal auquel on faisait déjà confiance. Et la question qui l'aurait détectée n'a jamais été technique. C'était : qui a acheté ceci, quand, et à qui.


Le mécanisme

Chacun de ces transferts est consigné sur papier quelque part
Chacun laisse une trace documentée quelque part. Un acte de vente, une inscription au registre, un changement de permissions, un dossier du personnel. Aucun ne produit un paquet, une alerte ou une empreinte différente, et c'est exactement pourquoi la surveillance qui les détecterait ne se trouve pas sur le réseau.
01
L'actif est acheté
Un domaine, un dépôt de code, un paquet, une extension, ou la société derrière l'un d'eux change de mains. La base installée et la confiance accumulée sont fréquemment l'objet de l'achat plutôt qu'une composante accessoire. Les chercheurs décrivent désormais l'acquisition d'extensions de navigateur bien établies précisément pour leurs utilisateurs existants comme un modèle d'affaires permanent, et non comme une série d'incidents isolés.
02
Les droits de publication sont cédés
Un mainteneur non rémunéré d'un paquet dont dépendent des milliers d'organisations reçoit l'offre d'aide d'un inconnu et l'accepte. Sur les principaux registres, cela n'exige aucune vérification d'identité de la partie entrante au-delà du contrôle d'une adresse de courrier, aucun délai d'attente, et aucune information à quiconque en aval. C'est une seule commande.
03
La confiance est cultivée
Une identité apporte un travail réel et utile pendant des mois ou des années, est promue au mérite, et se trouve alors en position de publier ce qu'elle veut. Il n'y a aucune étape frauduleuse à détecter en chemin, car chaque étape est authentique jusqu'à la dernière. Lorsque le mainteneur en place est sous tension, une campagne coordonnée de voix apparemment indépendantes réclamant un comainteneur accélère le processus.
04
Les personnes à l'intérieur changent
Le développeur qui a les droits d'écriture, le prestataire qui a l'accès au déploiement, l'administrateur chez un fournisseur trois niveaux plus bas. Rien ne change dans leur accès, car leur accès a toujours été légitime. Ce qui change, ce sont leurs circonstances, leur employeur, leurs incitations, ou qui dispose d'un moyen de pression sur eux, et rien de cela n'est observable depuis l'extérieur de l'organisation qui les emploie.

Hors du réseau
Les traces qui comptent se trouvent hors du réseau
Chaque mécanisme de cette page produit une trace. Les sociétés s'immatriculent et déposent leurs comptes. Les domaines se transfèrent, et les registraires l'inscrivent. Les changements de propriété de dépôts de code et de registres sont écrits dans les listes de membres et les métadonnées des paquets. Les programmes racine exigent la déclaration d'exactement ce type de changement. Les sanctions et les actions répressives nomment des parties. Rien de tout cela n'est secret. Tout cela se trouve hors du réseau qu'une équipe de sécurité surveille, dans des sources que personne n'a chargé quiconque de lire.
C'est pourquoi l'observation seule ne suffit pas, et pourquoi cette méthode ne s'arrête pas à ce qu'une application contacte. Une capture établit quelles parties se trouvent à l'intérieur de votre périmètre de confiance. Résoudre ces parties en sociétés et en propriétaires est ce qui rend possible de remarquer, plus tard, que l'une d'elles n'est plus la société que vous avez évaluée. Les deux moitiés ne sont pas interchangeables.
Les données d'enregistrement se sont en outre nettement dégradées comme source. En 2024, environ 89 % des domaines génériques de premier niveau n'avaient aucun titulaire identifiable dans les registres publics, contre environ 24 % avant le changement des règles de confidentialité. La trace d'un transfert existe toujours. Elle s'est simplement éloignée de quiconque agirait sur elle, ce qui augmente le coût de la recherche et diminue la probabilité que quelqu'un la mène.

Le délai
Avant que quiconque le remarque

Rattacher un fournisseur aux parties qui se trouvent derrière lui est ce qui rend visible un changement ultérieur de ces parties. Lire la Cartographie de la chaîne de détention.

En pratique
Chacune de ces traces change selon une horloge différente
La liste des publieurs d'un paquet change à la seconde où la commande s'exécute. Une inscription chez un registraire change le jour où le transfert s'achève. Un dépôt légal peut prendre des semaines à paraître, et une désignation de sanctions arrive quand elle arrive. Surveiller les quatre est ce qui donne de la valeur à la plus rapide d'entre elles.
Événements de société
Acquisitions, changements de contrôle inscrit, nouveaux dépôts légaux, changements de dirigeants ou de siège social, insolvabilité, et arrivée d'un investisseur dont les intérêts diffèrent de ceux que vous avez évalués. La société à laquelle vous avez donné votre aval n'est pas toujours la société qui exploite encore sous ce nom.
Transfert de domaines et d'infrastructure
Changements de registraire et de serveurs de noms, déplacements d'hébergement et de diffusion, changements d'émetteur de certificats, et espaces d'adressage qui changent de mains. Banals isolément, et collectivement l'indication précoce la plus claire que quelque chose a bougé chez un fournisseur.
Contrôle des dépôts de code et des registres
Changements de propriété et de mainteneur sur les paquets et dépôts dont la chaîne dépend réellement, apparition de nouveaux publieurs sur un paquet établi, et changements brusques de qui signe une publication. La trace est publique. Presque personne en aval ne la lit.
Réputation et actions répressives
Désignations de sanctions, actions répressives, contentieux, décisions de défiance des programmes racine, et informations défavorables visant n'importe quelle partie de la chaîne et non seulement le fournisseur avec lequel vous avez contracté. L'exposition s'hérite de chaque niveau, et le discrédit aussi.
L'intervalle
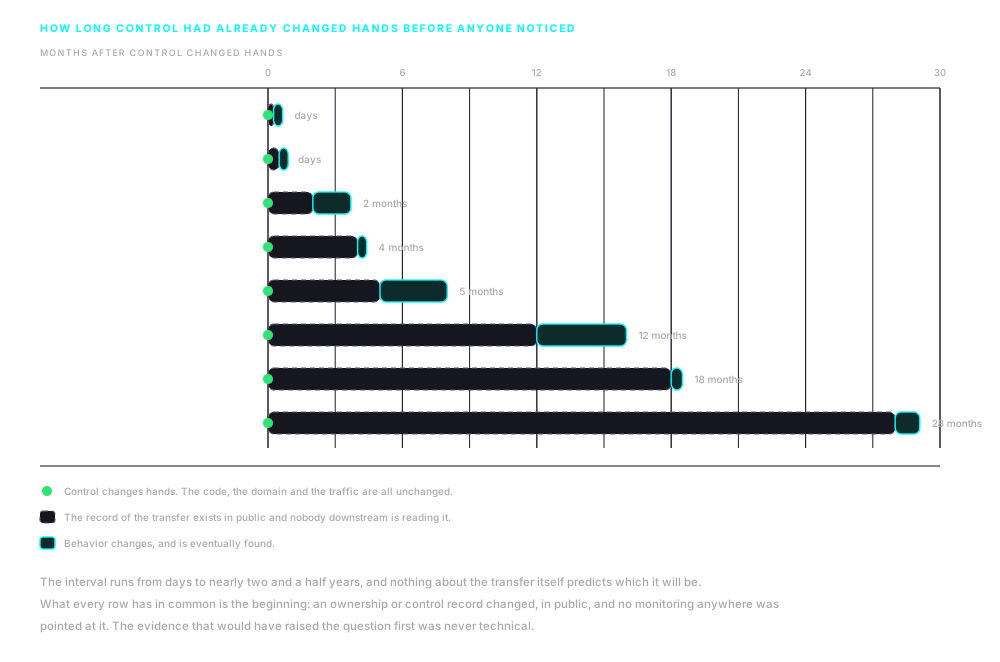
Huit de ces transferts, mesurés depuis le jour où le contrôle a bougé
Deux semaines pour Nano Adblocker. Vingt-huit mois pour xz-utils. L'intervalle n'est pas fonction de la taille du composant, du nombre de personnes qui en dépendent, ni du soin avec lequel il a été choisi. Il est fonction du temps qu'il a fallu à quelqu'un pour regarder.

Le bilan
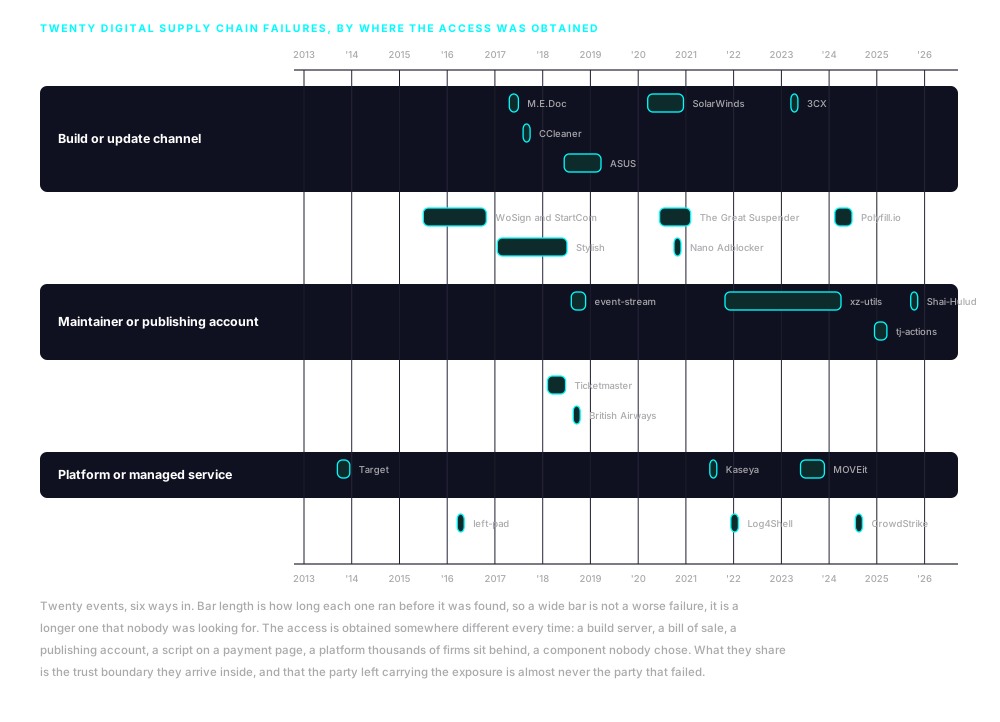
Treize ans de la même défaillance survenant par six voies différentes
Vingt événements par ordre de date, sur six voies d'entrée. Trois d'entre eux sont des transferts de contrôle, et ce sont ceux qui n'ont laissé aucune trace technique au moment où ils se sont produits. Les autres figurent ici parce que la même chose est vraie de la partie qui porte l'exposition : ce n'est presque jamais la partie qui a failli.
Target, 2013
Les attaquants sont entrés avec des identifiants délivrés à un prestataire de réfrigération et de climatisation disposant d'un accès distant au réseau de Target, et sont passés de là aux systèmes de paiement. Environ 40 millions d'enregistrements de cartes et 70 millions d'enregistrements de clients ont été dérobés. Le fournisseur n'avait aucun rôle dans les paiements et aucune raison d'en être proche.
WoSign et StartCom, 2015
Une autorité de certification en a acquis discrètement une autre et ne l'a pas déclaré, en violation des règles des programmes racine des navigateurs qui exigent précisément cette déclaration. Des certificats antidatés et des émissions indues ont suivi. Mozilla, Google et Apple ont chacun retiré leur confiance aux deux, en traitant le changement de contrôle dissimulé comme la faute principale.
left-pad, 2016
Un auteur a retiré du registre public un paquet de onze lignes après un litige de nommage, et des milliers de compilations ont cessé de fonctionner dans le monde en quelques heures. Rien n'a été compromis et personne n'a été attaqué. Cela a établi qu'un composant que personne n'avait choisi délibérément pouvait tout de même arrêter une très grande quantité de travail.
M.E.Doc et NotPetya, 2017
Le canal de mise à jour d'un logiciel ukrainien de comptabilité fiscale a servi à distribuer un maliciel destructeur à toutes les organisations qui l'utilisaient, et il s'est propagé de là par les réseaux connectés. Merck et Maersk ont figuré parmi les sociétés dont les opérations ont été arrêtées pendant des semaines. La réclamation d'assurance de Merck au titre de la perte a atteint environ 1,4 milliard de dollars et il a fallu des années de contentieux pour la régler.
CCleaner, 2017
Une compilation piégée d'un utilitaire largement employé a été signée avec le certificat de l'éditeur lui-même et distribuée par sa propre infrastructure de téléchargement. Environ 2,27 millions d'utilisateurs l'ont installée avant que la compromission ne soit découverte. L'éditeur avait été racheté peu avant, mais les preuves pointent vers une intrusion dans l'environnement de compilation plutôt que vers la transaction.
Ticketmaster et Inbenta, 2018
Un script de dialogue automatisé fourni par un tiers s'exécutait sur des pages de paiement. C'est l'infrastructure du fournisseur qui a été compromise, non celle du distributeur, et jusqu'à neuf millions de clients ont été touchés. Le régulateur a sanctionné le distributeur, qui a contesté sa responsabilité pour un script qu'il n'avait pas écrit.
British Airways, 2018
Vingt-deux lignes de script ont été ajoutées à du code hébergé par la compagnie elle-même, et les données de paiement d'environ 429 000 personnes ont été dérobées sur trois semaines. Il s'agissait d'une compromission de première partie employant les mêmes techniques, et non d'une défaillance de fournisseur tiers, et les deux sont fréquemment et à tort regroupées. Le régulateur a sanctionné la compagnie à hauteur de 20 millions de livres.
event-stream, 2018
Un mainteneur qui s'était retiré d'un paquet téléchargé des millions de fois par semaine a été approché par un inconnu offrant son aide, et lui a accordé des droits de publication. Deux mois plus tard, une dépendance ajoutée par le nouveau mainteneur portait une charge visant un portefeuille de cryptomonnaie précis. Elle a été découverte trois mois après cela, par un développeur qui lisait le code.
Stylish, 2017
Une extension de navigateur comptant environ deux millions d'utilisateurs a été acquise par une société d'analytique en 2017. Dix-huit mois plus tard, un chercheur a documenté qu'elle envoyait l'historique de navigation complet de tous ceux qui l'avaient installée au nouveau propriétaire. Chrome et Firefox l'ont retirée dans les jours qui ont suivi le rapport.
Nano Adblocker, 2020
Le développeur de deux extensions de blocage de publicité les a vendues en octobre 2020 et l'a dit publiquement à l'époque. En deux semaines environ, les nouveaux propriétaires avaient publié une mise à jour qui collectait des données d'utilisateurs, et les extensions ont été retirées. Là où l'intervalle de Polyfill.io fut de quatre mois et celui de xz-utils de vingt-huit, celui-ci fut de quinze jours.
ASUS, 2019
Un utilitaire de mise à jour du fabricant, correctement signé et servi depuis ses propres serveurs, a livré une porte dérobée à un grand nombre de machines. Les chercheurs ont constaté que la charge comparait chaque machine à une liste figée de plusieurs centaines d'adresses réseau et ne faisait rien sur toutes les autres. La distribution massive était le mode de livraison destiné à un très petit nombre de cibles visées.
SolarWinds, 2020
Les attaquants ont atteint la chaîne de compilation d'un produit de gestion de réseau et inséré du code dans une version signée. On estime que moins de 18 000 clients ont installé la version affectée, et un nombre bien plus réduit a été poursuivi ensuite. La découverte est venue d'une société de sécurité qui enquêtait sur une intrusion dans ses propres systèmes, et non d'un client.
The Great Suspender, 2020
Une extension de navigateur comptant plus de deux millions d'installations a été vendue par son développeur à un acheteur dont l'identité n'a pas été révélée. La fonctionnalité n'a pas changé et aucune mise à jour n'a paru inhabituelle. Un comportement malveillant est apparu cinq mois plus tard, et l'extension a été retirée puis désactivée à distance sur les machines des utilisateurs en février suivant.
Kaseya, 2021
Un rançongiciel a été diffusé par la plateforme de gestion à distance que les prestataires de services gérés utilisent pour administrer leurs clients. Jusqu'à environ 1 500 entreprises en aval ont été touchées, dont la plupart n'avaient jamais entendu parler de la plateforme. Elles ont été exposées par l'outillage de leur prestataire et non par quoi que ce soit qu'elles exécutaient elles-mêmes.
Log4Shell, 2021
Une faille dans une bibliothèque de journalisation Java présente dans un nombre énorme d'applications est devenue trivialement exploitable, et les organisations ont passé des semaines à tenter d'établir où se trouvait même la bibliothèque. La plupart n'ont pas pu répondre rapidement à la question. La course n'a pas tant porté sur la faille que sur l'absence de tout inventaire permettant de la vérifier.
3CX, 2023
Un employé a installé sur une machine personnelle une copie piégée d'un logiciel de négociation sans rapport avec l'entreprise. Les attaquants ont utilisé les identifiants obtenus là pour atteindre l'environnement de compilation de la société elle-même et piéger son application de bureau, qui comptait plus de 600 000 organisations clientes. C'est le cas documenté le plus clair d'une compromission de chaîne d'approvisionnement utilisée pour en préparer une autre.
MOVEit, 2023
Une faille dans un produit de transfert géré de fichiers a servi à extraire des données des organisations qui l'exploitaient et de celles, bien plus nombreuses, dont ces organisations détenaient les données. Les suivis ont recensé bien plus de 2 000 organisations touchées et des dizaines de millions de personnes. Une grande part de ces personnes n'avait aucune relation avec le logiciel ni avec les sociétés qui l'exploitaient.
xz-utils, de 2021 à 2024
Une identité a fait sa première contribution ordinaire à une bibliothèque de compression essentielle en octobre 2021, a reçu un rôle plus important au milieu de 2022 après une campagne soutenue de voix apparemment sans lien entre elles pressant l'unique mainteneur d'accepter de l'aide, et a inséré une porte dérobée dans les scripts de compilation en février 2024. Vingt-huit mois se sont écoulés sans aucune étape frauduleuse à détecter, car chaque étape était authentique jusqu'à la dernière. La découverte est venue par accident, d'un ingénieur qui enquêtait sur un problème de performance sans lien, et elle avait atteint des distributions de test et à publication continue, non des versions stables.
Polyfill.io, 2024
Un service de scripts largement employé a vu son domaine et son dépôt de code vendus en février 2024 à une société immatriculée en Chine, et les développeurs ont soulevé le changement dans un ticket de dépôt public le même mois. Des redirections malveillantes ont été documentées de façon indépendante fin juin, touchant plus de 100 000 sites. L'acquéreur a été sanctionné par le Trésor des États-Unis en mai 2025 au titre d'une opération de fraude sans rapport avec ce cas.
CrowdStrike, 2024
Une mise à jour de contenu défectueuse d'un agent de sécurité a empêché environ 8,5 millions de machines Windows de démarrer, selon Microsoft. Rien n'a été compromis et personne n'a rien attaqué. Des compagnies aériennes, des hôpitaux et des banques ont cessé de fonctionner parce que tous dépendaient du même composant, et voilà à quoi ressemble la concentration lorsqu'elle défaille par accident.
tj-actions, 2025
Un jeton d'accès volé a servi à réécrire les étiquettes de version d'une action d'intégration continue largement employée, de sorte qu'elles pointaient vers du code qui imprimait les secrets de compilation dans des journaux lisibles publiquement. Environ 23 000 dépôts référençaient cette action. Le jeton avait été obtenu quelques mois plus tôt par un projet sans rapport.
Shai-Hulud, 2025
Des identifiants de publication volés ont servi à ajouter du code à des versions de paquets qui récoltaient ensuite des identifiants sur les machines qui les installaient, et s'en servaient pour publier d'autres versions affectées. C'est le premier cas documenté de compromission autopropagée dans un registre de paquets majeur. Plus de cent paquets ont été touchés lors de la première vague.
Une évaluation expire au moment où la détention bouge
Voilà l'argument pour résoudre les parties en premier lieu, et pour lire les traces ensuite. La méthode qui produit la carte, et ce qu'une seule session établit, font l'objet du texte suivant.

Demander un
rapport
Nous parcourons des cas d'usage réels issus de missions en cours, qui montrent pourquoi l'intégrité de la chaîne d'approvisionnement exige désormais une attention au plus haut niveau et une action coordonnée.

Abonnez-vous pour rester informé de l'évolution de l'intégrité de la chaîne d'approvisionnement mondiale et des actualités de nDiligence.
Copyright © 2026 nDiligence, Inc. Tous droits réservés.