nDiligence publica Attack the Glass: una investigación de ciberseguridad muestra que los atacantes pueden cambiar lo que las pantallas muestran y hacen una vez superados todos los controles de seguridad
nDiligence, Inc. ha anunciado hoy la publicación de la investigación Attack the Glass (ATG) para el público general. El estudio, de cuatro años, examina una vulnerabilidad de ciberseguridad en la forma en que las aplicaciones utilizan los dispositivos de las propias personas para construir lo que aparece en pantalla, cargar datos y ejecutar código mientras la aplicación está en uso. Un atacante que la aproveche puede cambiar lo que las personas ven y lo que hace su software, una vez superados todos los controles de seguridad. La investigación completa está disponible de forma gratuita en https://atg.nDiligence.com.
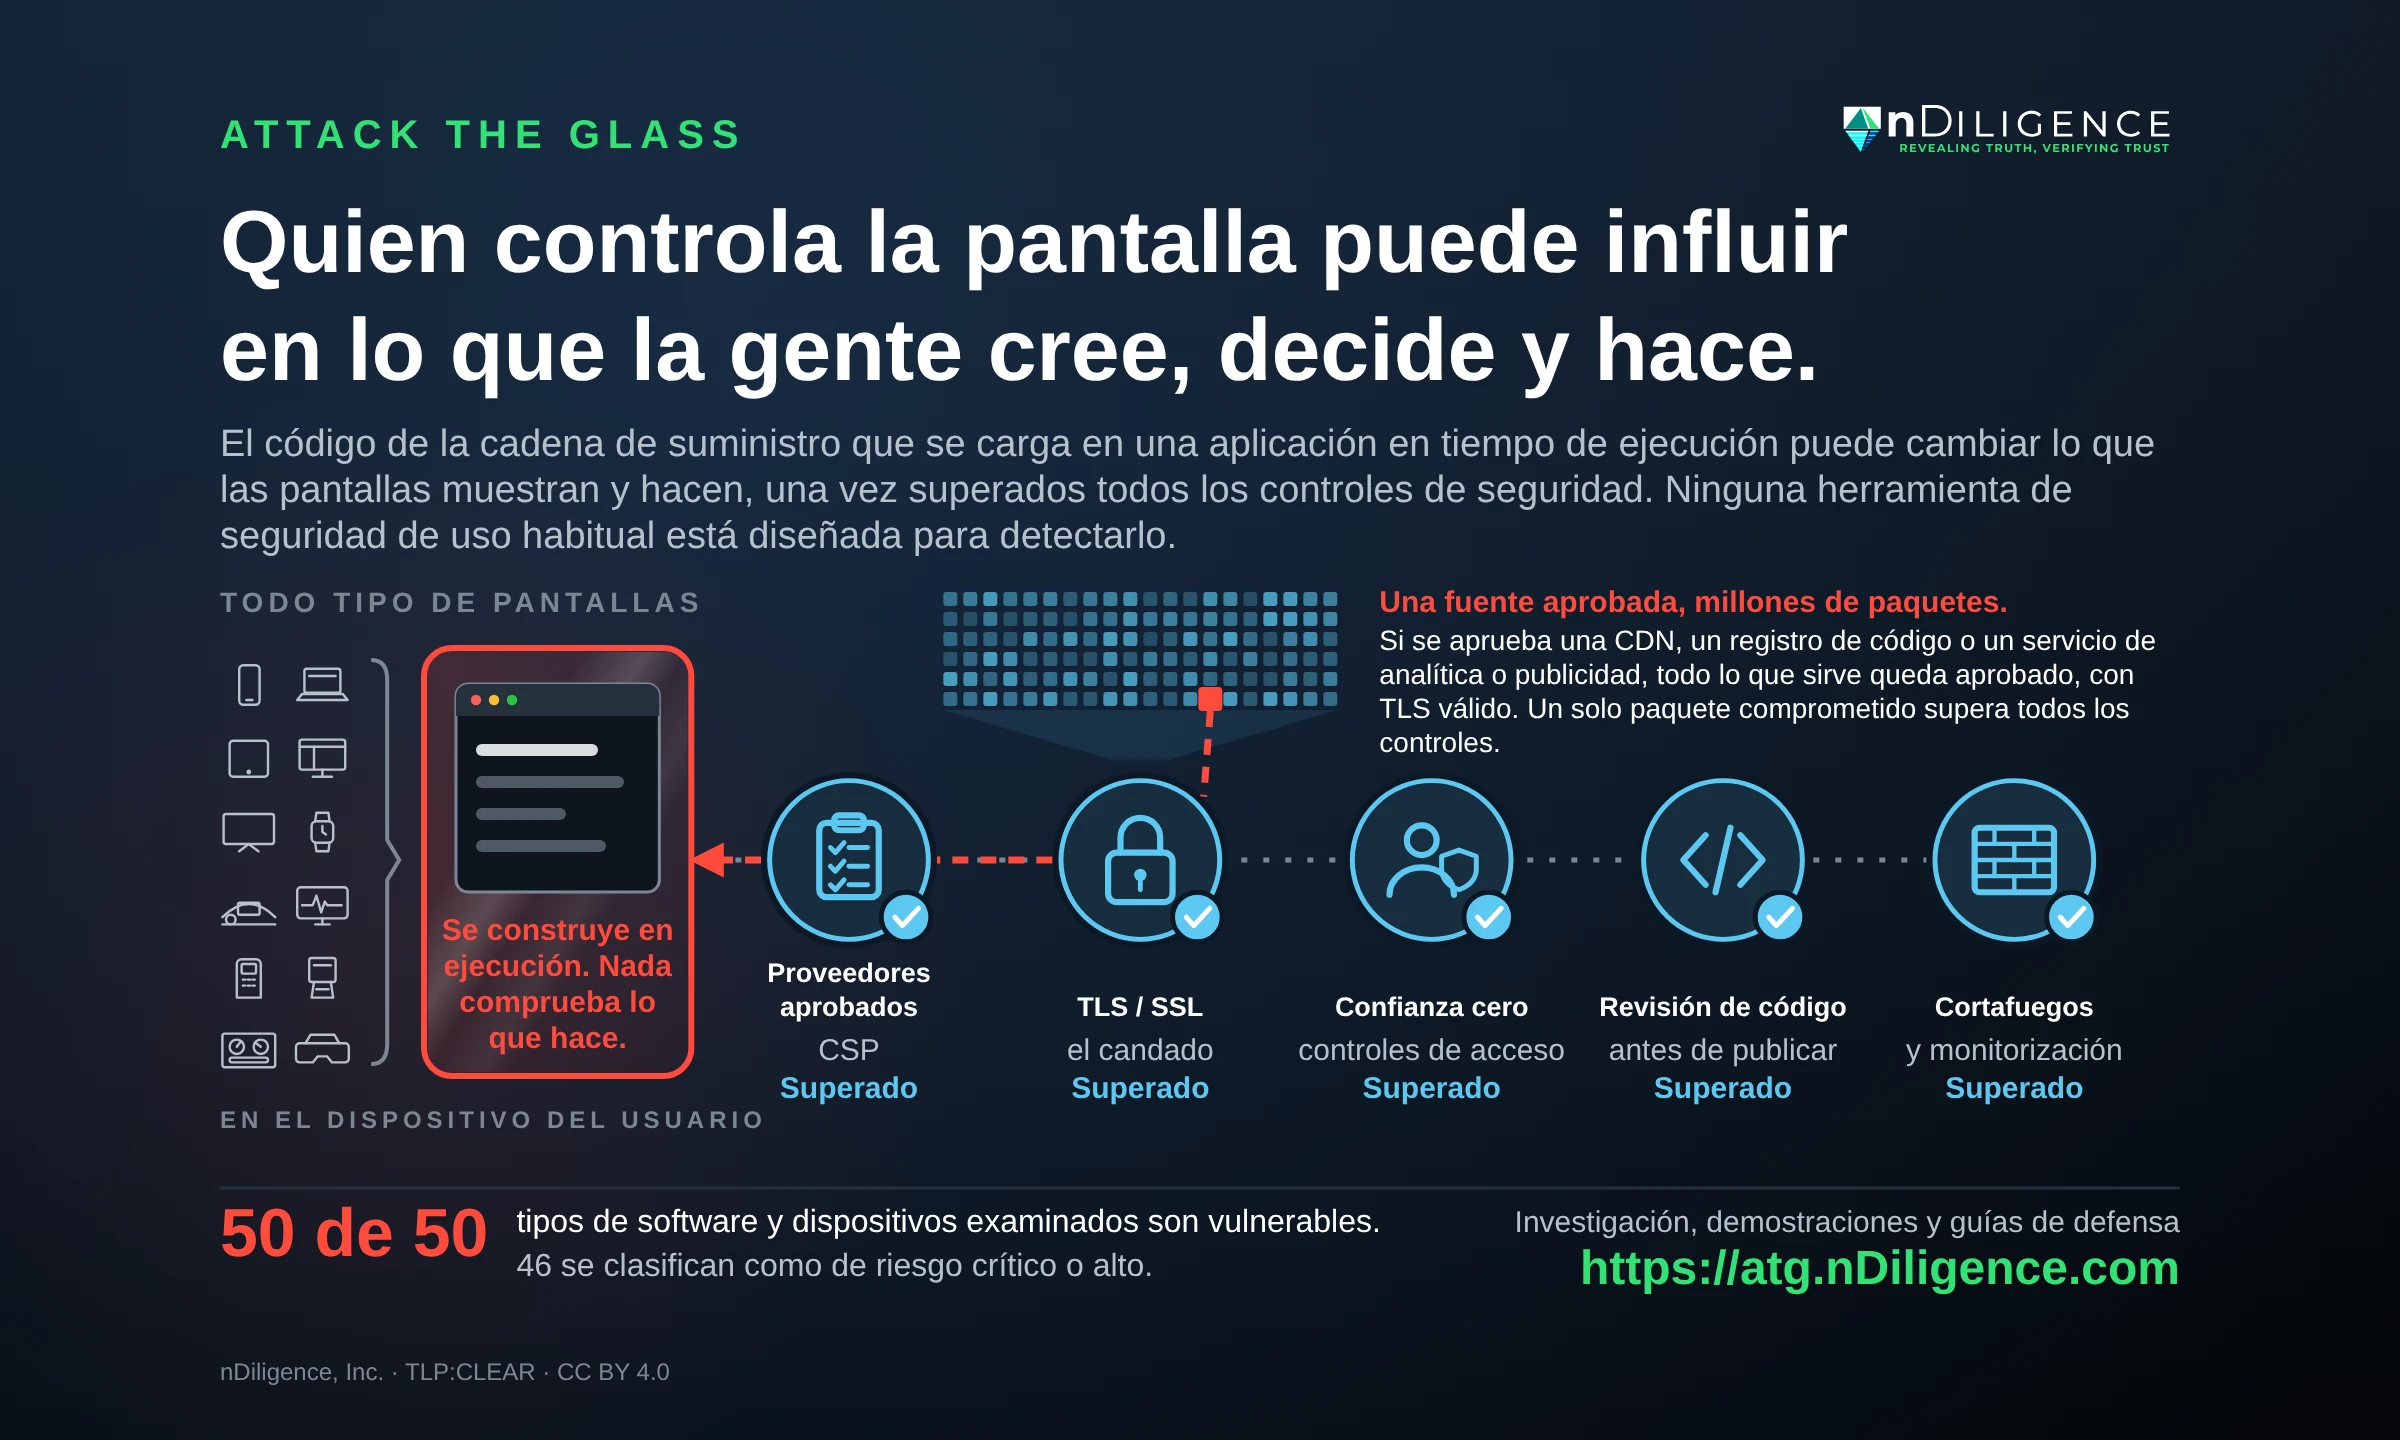
Gran parte del software del que dependen las personas construye su interfaz de usuario en el propio dispositivo. Los navegadores web, las aplicaciones móviles y de escritorio, los televisores inteligentes, las pantallas de los vehículos, los dispositivos médicos, los terminales de punto de venta y las pantallas de control industrial reciben código, datos y medios, y después ensamblan lo que la persona ve y utiliza mientras está en funcionamiento. Esto es el renderizado del lado del cliente en tiempo de ejecución.
Ese código, esos datos y esos medios rara vez proceden de una sola organización. Una única aplicación puede recurrir a decenas o cientos de fuentes: los sistemas de la propia organización, los proveedores que utiliza para funciones como mapas, pagos, analítica o publicidad, y los proveedores de los que dependen esos proveedores. Juntos forman la cadena de suministro de software de la aplicación. La aportación de cada proveedor se carga en la aplicación en ejecución y se ejecuta en el dispositivo del usuario. Un atacante que consiga el control de cualquiera de esos proveedores obtiene colocación y acceso: una posición dentro de la aplicación mientras se ejecuta en el dispositivo del usuario, con las mismas capacidades que el código legítimo.
Este es un punto ciego de la ciberseguridad moderna. El inicio de sesión, el cifrado, la confianza cero, los cortafuegos y la revisión de código actúan antes de que el código se cargue en el dispositivo. Una vez cargado, el código se considera de confianza y nada comprueba lo que hace. Un atacante en esa posición puede cambiar lo que aparece en pantalla, capturar lo que la persona escribe y realizar acciones en la aplicación con la autoridad de esa persona. El resultado es un ataque a la cadena de suministro de software ejecutado directamente en el dispositivo del usuario, una vez superados todos los controles de seguridad, y ningún sistema de ciberseguridad en uso hoy está diseñado para detectarlo ni detenerlo.
Además, deja poco que encontrar a los investigadores. El código alterado puede ejecutarse solo en la memoria del dispositivo durante una única sesión, entregarse una sola vez con instrucciones de no conservar copia y devolver el código auténtico a cualquier petición posterior, incluida la de un investigador. El tráfico está cifrado y se dirige a una dirección en la que el dispositivo ya confía, y los registros de la propia organización reflejan una visita corriente. Después, puede no quedar ningún registro que la empresa, un regulador o un tribunal puedan utilizar para reproducir lo que vio la persona.
Ya está ocurriendo. En febrero de 2024, el dominio de Polyfill.io, una biblioteca de código cargada por más de 100.000 sitios web, se vendió a Funnull, una empresa que el Tesoro de Estados Unidos sancionó en 2025. El nuevo propietario empezó a servir código alterado a visitantes seleccionados a través del mismo canal en el que esos sitios siempre habían confiado, dirigiéndose a usuarios de móviles y ocultándose de los administradores y de los escáneres de seguridad. Funnull controló el dominio durante meses antes de que se detectara el código alterado, y ninguna herramienta de seguridad automatizada lo detectó. Solo salió a la luz cuando investigadores independientes lo comunicaron en junio de 2024 y el dominio fue cerrado.
El operador de Polyfill.io adquirió su colocación y su acceso, y después aprovechó esa posición en la cadena de suministro de más de 100.000 sitios web para redirigir a las personas a sitios fraudulentos. Esa misma posición podría haberse utilizado para llevar a cabo operaciones mucho más sofisticadas y de mayores consecuencias. La vulnerabilidad de fondo nunca se corrigió. El software de todas las categorías que examinó ATG sigue cargando código de su cadena de suministro en tiempo de ejecución de la misma manera.
Las operaciones de influencia muestran lo que está en juego. Doppelganger, una campaña de influencia atribuida a Rusia cuyos sitios web fueron incautados por el Gobierno de Estados Unidos en 2024, suplantó a medios de comunicación reales mediante dominios de apariencia similar, alterados con pequeños cambios pensados para engañar a los lectores y pasar inadvertidos. Esos dominios de apariencia similar son lo que permitió descubrir y desarticular Doppelganger. Una operación que utilizara ATG no necesitaría un sitio web clonado. El sitio real, en su dirección real, entregaría el contenido alterado a los lectores que el atacante eligiera, sin dejar nada que un editor, un verificador de datos o una plataforma pudieran encontrar.
Más allá de las noticias, la investigación ATG documenta cómo la misma técnica podría utilizarse para:
- Desinformación desde fuentes de confianza: artículos, declaraciones, encuestas o resultados electorales alterados que se muestran a lectores elegidos dentro de sitios auténticos de noticias, gubernamentales y electorales.
- Ataques a la prensa: las páginas, aplicaciones y archivos de una publicación modificados para audiencias seleccionadas, lo que socava una información que era exacta cuando se publicó.
- Deepfakes entregados desde dentro: imágenes, audio y vídeo generados por IA e insertados en aplicaciones reales, adaptados a cada espectador.
- Decisiones militares y gubernamentales: un panorama de operaciones, un panel de inteligencia o un sistema de servicio público que muestra a mandos, analistas o funcionarios algo distinto de la realidad.
- Infraestructura crítica: la pantalla de un operador de red eléctrica, de agua o de oleoductos que muestra lecturas normales mientras las condiciones cambian, o controles que ya no hacen lo que indican.
- Sistemas financieros: saldos, precios o pantallas de aprobación alterados, de modo que las operaciones y las transferencias se realizan con información falsa.
- Interfaces falsas: pantallas falsificadas de inicio de sesión, de pago o de aprobación que aparecen dentro de la aplicación real, en su dirección real.
- Sistemas inutilizados por ocultación: alertas, avisos de evacuación, botones de notificación o controles de seguridad eliminados para algunos usuarios, mientras el personal los ve funcionar con normalidad.
Debido a las preocupaciones de seguridad que plantea este tipo de amenaza, el equipo de nDiligence dedicó más de dos años a informar de forma privada a gobiernos antes de publicar. Una debilidad en la forma en que se construyen las pantallas es una vulnerabilidad en la forma en que los ejércitos, los gobiernos, los operadores de infraestructuras, los mercados y las redacciones toman decisiones, actúan y dirigen sistemas. La posibilidad de aprovecharla sin detección, atribución ni evidencia la convierte en un riesgo importante para la seguridad nacional y la ciberseguridad.
“Las personas confían en lo que ven con sus propios ojos. En el mundo moderno miramos pantallas constantemente, y hemos llegado a confiar en aplicaciones, sitios web, dispositivos y empresas dando por hecho que tienen un control del 100% sobre lo que se nos muestra”, afirmó Robert Beckett, fundador y consejero delegado de nDiligence, que dirigió los cuatro años de investigación sobre la vulnerabilidad ATG. “ATG demuestra cómo un atacante puede apropiarse de esa confianza sin detección ni atribución. Un mando militar, un operador de red eléctrica, un votante o un periodista pueden estar mirando una pantalla que todos los sistemas de seguridad dan por segura, y lo que muestra puede estar manipulado. Quien controla la pantalla puede influir en lo que la gente cree, decide y hace, con una segmentación sofisticada. Y ahora mismo nadie puede saber cuándo ni dónde está ocurriendo. La comunidad de ciberseguridad necesita entender esta vulnerabilidad para que podamos proteger la integridad de los sistemas de software en todas las industrias, los gobiernos y las infraestructuras críticas”.
Conclusiones
nDiligence examinó 50 tipos de software y dispositivos en 10 categorías: navegadores web, aplicaciones móviles, aplicaciones de escritorio, televisores y electrodomésticos, dispositivos conectados, incluidos terminales de punto de venta y equipos médicos, vehículos, sistemas de control industrial, realidad aumentada y virtual, motores de videojuegos y herramientas de productividad y de datos. Los 50 son vulnerables, y 46 se clasifican como de riesgo crítico o alto. Las redes cerradas, aisladas y clasificadas tienen cadenas de suministro más pequeñas y mejor controladas, lo que reduce su exposición pero no la elimina, porque se construyen con los mismos componentes de origen. Las defensas existentes, como Content Security Policy y Subresource Integrity, también reducen el riesgo, pero ninguna lo elimina.
ATG no es un fallo de un producto concreto y no tiene CVE, el identificador que se asigna a las vulnerabilidades de software individuales. Es consecuencia de cómo se ensambla el software moderno en tiempo de ejecución a partir de muchos proveedores, por lo que no existe un único parche que instalar. Las guías de remediación describen cómo pueden las organizaciones reducir su exposición ahora, mientras el sector define los cambios a más largo plazo en la forma de construir los sistemas.
La investigación ATG clasifica cinco tipos de efectos que un atacante puede lograr mediante una inyección a través de la cadena de suministro:
- Engañar: mostrar información falsa mientras todo lo demás funciona con normalidad.
- Perturbar: hacer que una función parezca funcionar cuando no hace nada.
- Degradar: ralentizar o bloquear los sistemas sin provocar un fallo visible.
- Denegar: eliminar una opción, un aviso o un control que una persona necesita.
- Destruir: utilizar la autoridad de la persona que ha iniciado sesión para borrar o dañar los sistemas y los datos que hay detrás de la pantalla.
Estos efectos pueden combinarse y dirigirse a todo el mundo, a un grupo o a una sola persona, con las mismas herramientas de segmentación que deciden quién ve un anuncio en línea. La investigación ATG identifica la inyección a través de la cadena de suministro en tiempo de ejecución como un posible canal para operaciones de influencia a gran escala, que las herramientas de uso habitual no están diseñadas para detectar ni atribuir.
La inteligencia artificial amplía ese alcance. Combinada con la misma segmentación, la IA podría redactar en segundos una versión distinta del contenido alterado para cada persona o grupo, de modo que no haya dos personas que vean lo mismo ni exista una única versión que se pueda encontrar y corregir.
La investigación ATG comenzó en 2022 y las sesiones informativas privadas empezaron en abril de 2024, conforme a los principios de divulgación responsable. Esas sesiones llegaron a organismos gubernamentales, investigadores académicos y expertos del sector de todo el mundo.
Para los consejos de administración y los directivos, ATG significa que una decisión tomada ante una pantalla puede basarse en información modificada después de superar todos los controles, sin que quede registro de ello: una transferencia aprobada, una operación ejecutada, un operador de emergencias que envía equipos, un operador de red eléctrica que responde a una lectura. La Introducción, disponible en https://atg.nDiligence.com, está escrita para lectores sin formación técnica.
Qué se publica
Todo es gratuito y está abierto al público. Está marcado como TLP:CLEAR, la etiqueta de la comunidad de seguridad para la información que puede compartirse sin restricciones, y se publica bajo la licencia Creative Commons Attribution 4.0, de modo que cualquiera puede compartirlo, enseñarlo y desarrollarlo:
- Introducción, para lectores sin formación técnica: https://atg.nDiligence.com/introduction/
- Libro blanco técnico, de dieciséis capítulos, y una guía técnica más breve: https://atg.nDiligence.com/technical/
- Veinte demostraciones en línea operativas en banca, sanidad, energía, elecciones, defensa, mercados financieros y otros sectores, con organizaciones ilustrativas: https://atg.nDiligence.com/demos/
- Guías de remediación para ingenieros, arquitectos y equipos de seguridad, organizadas en los primeros noventa días, los meses tres a doce y el largo plazo: https://atg.nDiligence.com/playbooks/
- Registro de conceptos, que define los términos utilizados en toda la investigación: https://atg.nDiligence.com/concepts/
- Preguntas frecuentes: https://atg.nDiligence.com/faq/
- Biblioteca descargable de los documentos en PDF: https://atg.nDiligence.com/library/
- Un estudio de puntuación de gravedad realizado con IA que compara ATG con otras amenazas de seguridad conocidas.
“ATG se descubrió durante nuestra investigación sobre las amenazas a la cadena de suministro digital”, señaló Beckett. “Nuestro equipo lleva más de 15 años trabajando en inteligencia sobre amenazas en línea y en la lucha contra las operaciones de influencia, y por eso reconocimos cómo podía aprovecharse la vulnerabilidad ATG. Desde 2024 trabajamos con investigadores, proveedores y gobiernos para encontrar formas de cerrar esta brecha. Cualquiera que construya, opere o defienda sistemas que las personas utilizan para tomar decisiones críticas necesita entender y mitigar la vulnerabilidad ATG”.
A quién va dirigido
ATG es un problema internacional que afecta a todo el sector tecnológico mundial. La investigación es relevante para cualquier organización que construya, opere o dependa de software que se renderiza en los dispositivos de sus usuarios. Eso incluye a gobiernos y ejércitos, administradores electorales, medios de comunicación, entidades financieras y aseguradoras, proveedores de asistencia sanitaria y operadores de infraestructuras críticas como la energía, el agua, el transporte, las comunicaciones y los servicios de emergencia. Es igualmente relevante para los proveedores de software y de servicios de sus cadenas de suministro. La guía técnica breve, el libro blanco y las guías de remediación están escritos para ingenieros, arquitectos, equipos de seguridad e investigadores. La Introducción está escrita para lectores sin formación técnica, incluidos directivos, responsables políticos y periodistas.
Sobre nDiligence
nDiligence, Inc. es una empresa de inteligencia sobre la cadena de suministro. Crea redes de proveedores de confianza, examina las cadenas de suministro anidadas que hay debajo de ellas y las mantiene bajo vigilancia permanente. Sus fundadores aportan más de 15 años de experiencia en la cadena de suministro de internet y han trabajado en sistemas de seguridad nacional e inteligencia durante más de 25 años. La investigación ATG fue autofinanciada. Más información en https://nDiligence.com.
 Todos los comunicados de prensa
