nDiligence veröffentlicht Attack the Glass: Cybersicherheitsforschung zeigt, dass Angreifer verändern können, was Bildschirme anzeigen und tun, nachdem jede Sicherheitsprüfung bestanden ist
nDiligence, Inc. hat heute die Veröffentlichung der Forschung Attack the Glass (ATG) für die breite Öffentlichkeit bekannt gegeben. Die vierjährige Studie untersucht eine Schwachstelle der Cybersicherheit in der Art, wie Anwendungen die Geräte der Menschen selbst nutzen, um aufzubauen, was auf dem Bildschirm erscheint, Daten zu laden und Code auszuführen, während die Anwendung in Gebrauch ist. Ein Angreifer, der sie ausnutzt, kann verändern, was Menschen sehen und was ihre Software tut, nachdem jede Sicherheitsprüfung bestanden ist. Die vollständige Forschung ist kostenlos verfügbar unter https://atg.nDiligence.com.
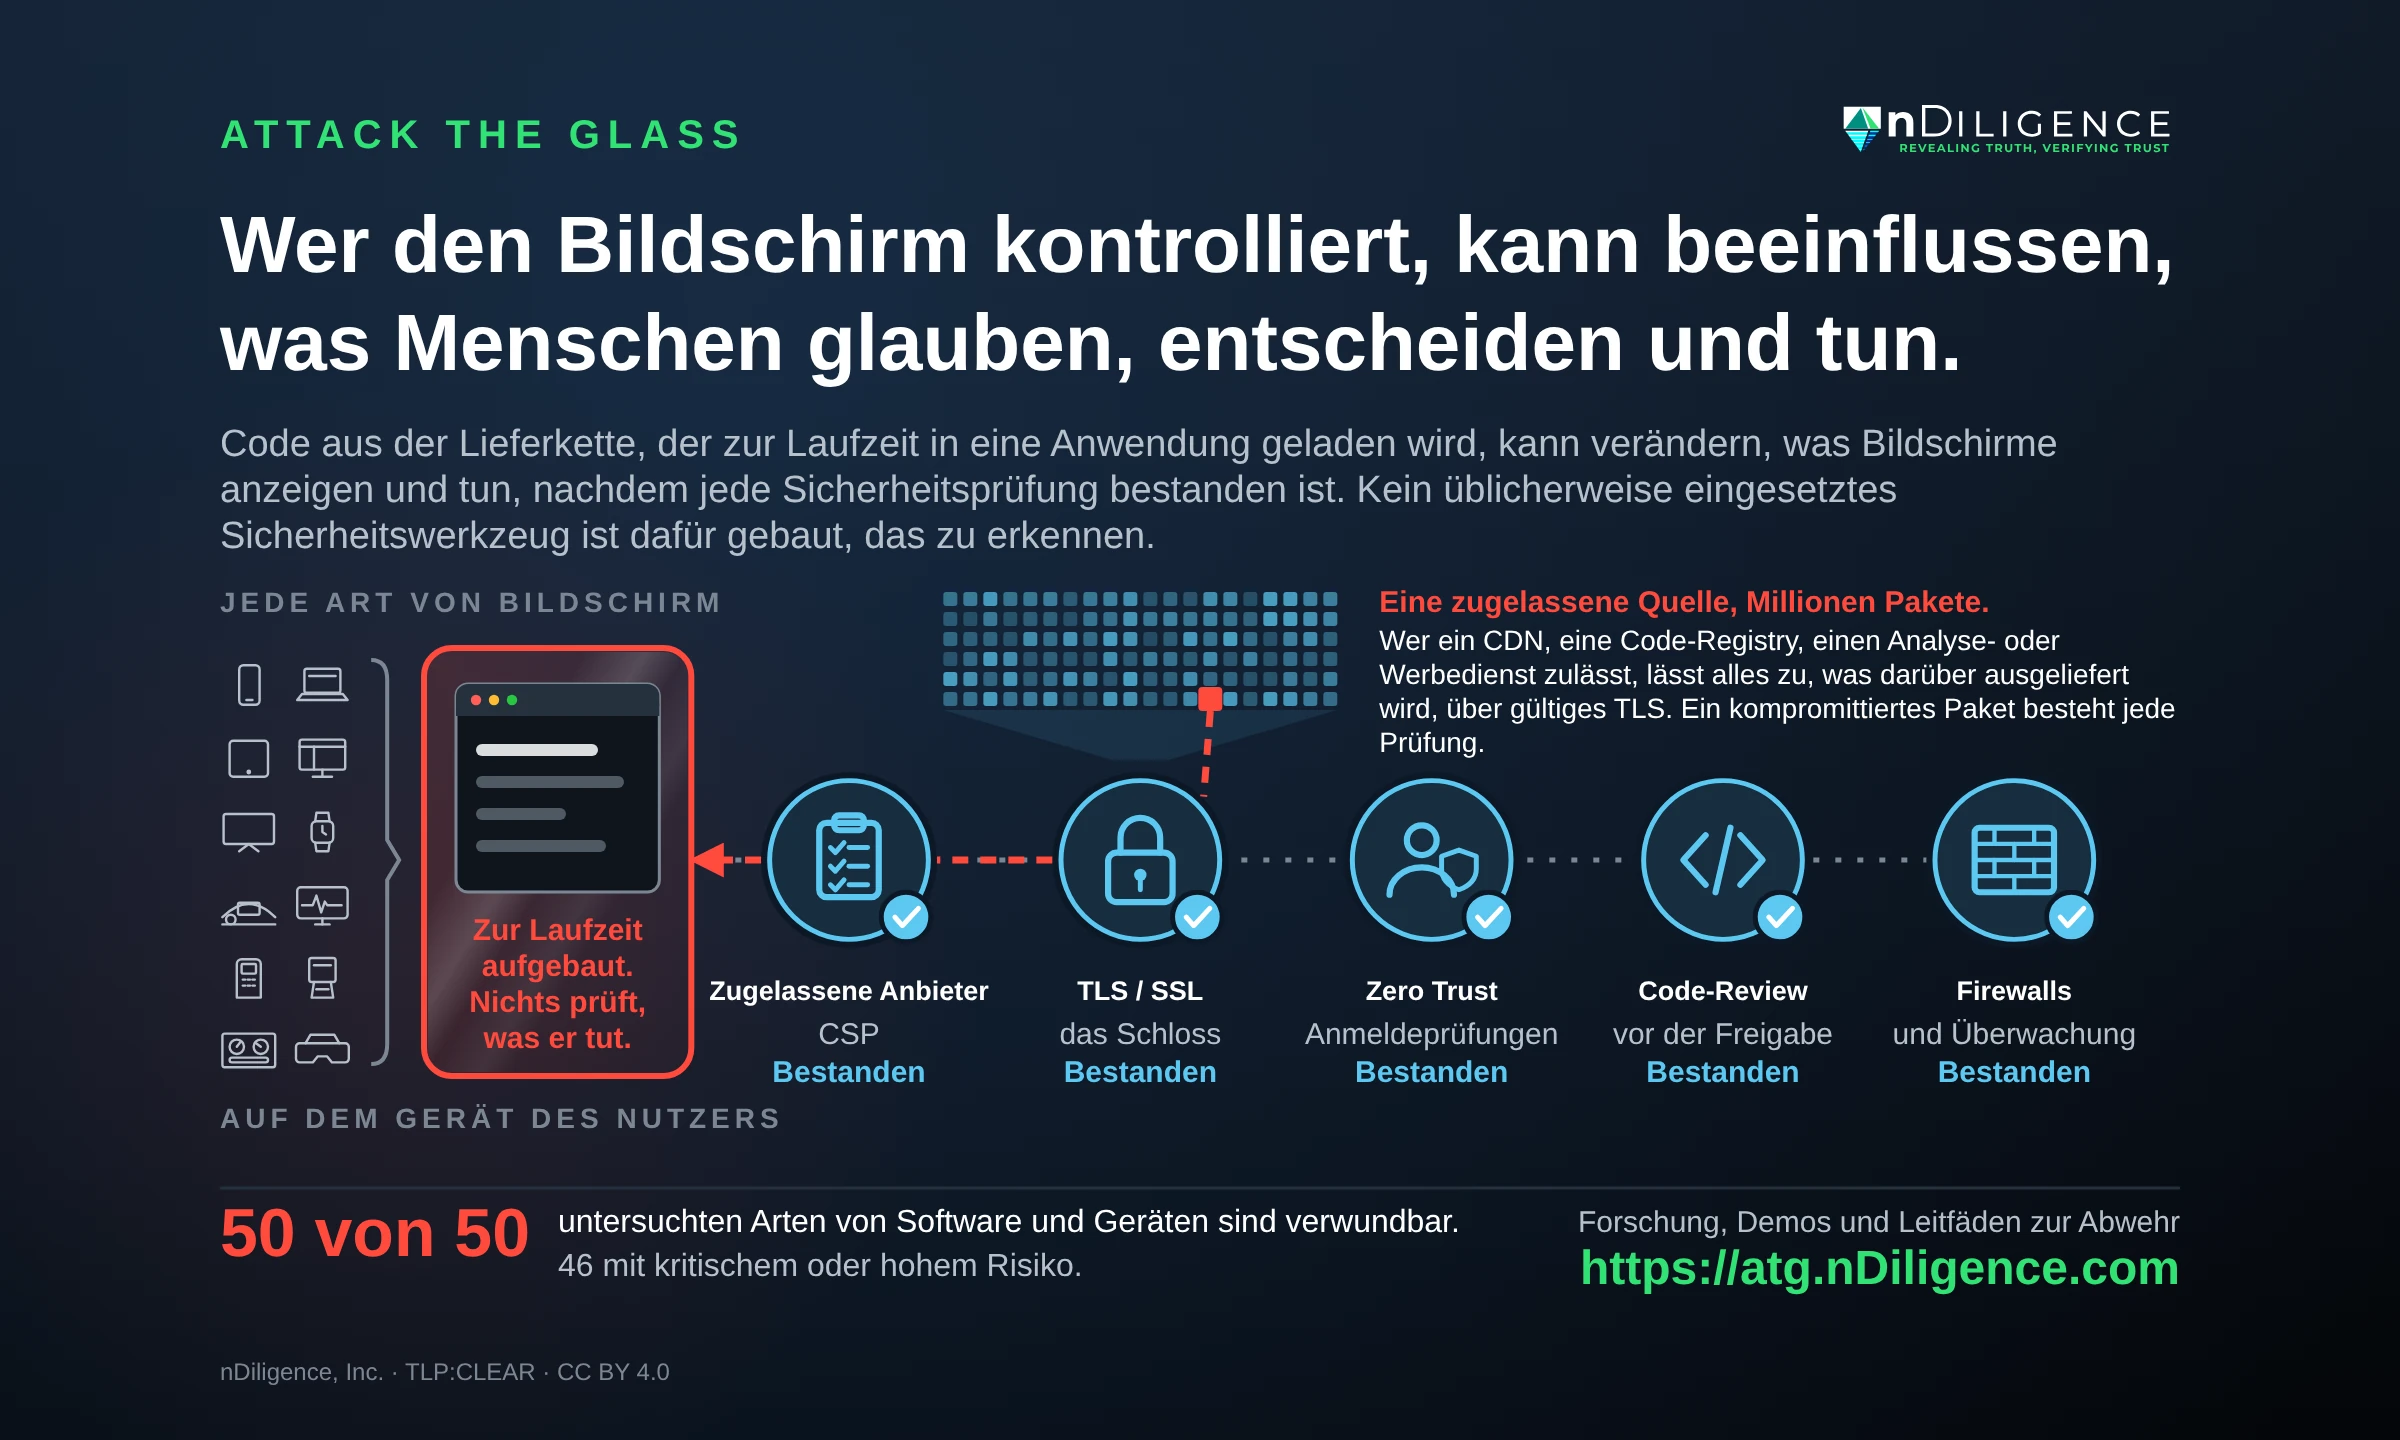
Ein großer Teil der Software, auf die Menschen sich verlassen, baut ihre Benutzeroberfläche auf dem Gerät selbst auf. Webbrowser, mobile Anwendungen und Desktop-Anwendungen, Smart-TVs, Fahrzeugdisplays, Medizingeräte, Kassenterminals und industrielle Steuerungsbildschirme empfangen Code, Daten und Medien und setzen dann im laufenden Betrieb zusammen, was die Person sieht und nutzt. Das ist clientseitiges Rendering zur Laufzeit.
Dieser Code, diese Daten und diese Medien stammen selten von einer einzigen Organisation. Eine einzelne Anwendung kann auf Dutzende oder Hunderte von Quellen zurückgreifen: die eigenen Systeme der Organisation, die Anbieter, die sie für Funktionen wie Karten, Zahlungen, Analysen oder Werbung einsetzt, und die Anbieter, auf die sich diese Anbieter stützen. Zusammen bilden sie die Software-Lieferkette der Anwendung. Der Beitrag jedes Lieferanten wird in die laufende Anwendung geladen und auf dem Gerät des Nutzers ausgeführt. Ein Angreifer, der die Kontrolle über einen dieser Lieferanten erlangt, gewinnt Platzierung und Zugang: eine Position innerhalb der Anwendung, während sie auf dem Gerät des Nutzers läuft, mit denselben Fähigkeiten wie der legitime Code.
Das ist ein blinder Fleck der modernen Cybersicherheit. Anmeldung, Verschlüsselung, Zero Trust, Firewalls und Code-Review greifen alle, bevor der Code auf das Gerät geladen wird. Ist er einmal geladen, gilt der Code als vertrauenswürdig, und nichts prüft, was er tut. Ein Angreifer in dieser Position kann verändern, was auf dem Bildschirm erscheint, erfassen, was die Person eingibt, und in der Anwendung mit der Befugnis dieser Person handeln. Das Ergebnis ist ein Angriff auf die Software-Lieferkette, der direkt auf dem Gerät des Nutzers ausgeführt wird, nachdem jede Sicherheitsprüfung bestanden ist, und kein heute eingesetztes Cybersicherheitssystem ist dafür gebaut, ihn zu erkennen oder zu stoppen.
Er hinterlässt Ermittlern außerdem wenig, was sich finden ließe. Der veränderte Code kann ausschließlich im Arbeitsspeicher des Geräts für eine einzige Sitzung laufen, ein einziges Mal mit der Anweisung ausgeliefert werden, keine Kopie zu behalten, und auf jede spätere Anfrage den echten Code zurückgeben, auch auf die eines Ermittlers. Der Datenverkehr ist verschlüsselt und geht an eine Adresse, der das Gerät bereits vertraut, und die eigenen Protokolle der Organisation verzeichnen einen gewöhnlichen Besuch. Danach gibt es möglicherweise keine Aufzeichnung, mit der das Unternehmen, eine Aufsichtsbehörde oder ein Gericht nachvollziehen könnte, was die Person gesehen hat.
Es geschieht bereits. Im Februar 2024 wurde die Domain hinter Polyfill.io, einer Codebibliothek, die von mehr als 100.000 Websites geladen wird, an Funnull verkauft, ein Unternehmen, das das US-Finanzministerium 2025 sanktionierte. Der neue Eigentümer begann, über denselben Kanal, dem diese Websites immer vertraut hatten, veränderten Code an ausgewählte Besucher auszuliefern, zielte dabei auf mobile Nutzer und verbarg sich vor Administratoren und Sicherheitsscannern. Funnull kontrollierte die Domain monatelang, bevor der veränderte Code gemeldet wurde, und kein automatisiertes Sicherheitswerkzeug erkannte ihn. Ans Licht kam der Vorgang erst, als unabhängige Forscher ihn im Juni 2024 meldeten und die Domain abgeschaltet wurde.
Der Betreiber von Polyfill.io verschaffte sich Platzierung und Zugang und nutzte diese Position in der Lieferkette von mehr als 100.000 Websites dann aus, um Menschen auf Betrugsseiten umzuleiten. Dieselbe Position hätte für weitaus raffiniertere und folgenreichere Operationen genutzt werden können. Die zugrunde liegende Schwachstelle wurde nie behoben. Die Software in jeder Kategorie, die ATG untersucht hat, lädt weiterhin auf dieselbe Weise zur Laufzeit Code aus ihrer Lieferkette.
Einflussoperationen zeigen, was auf dem Spiel steht. Doppelganger, eine Russland zugeschriebene Einflusskampagne, deren Websites die US-Regierung 2024 beschlagnahmte, gab sich mithilfe täuschend ähnlicher Domains als echte Nachrichtenmedien aus. Die Domains waren in kleinen Details verändert, die Leser täuschen und unbemerkt bleiben sollten. Genau an diesen täuschend ähnlichen Domains wurde Doppelganger entdeckt und gestört. Eine Operation, die ATG nutzt, bräuchte keine geklonte Website. Die echte Website würde unter ihrer echten Adresse die veränderten Inhalte an die Leser ausliefern, die der Angreifer auswählt, und nichts hinterlassen, was eine Redaktion, ein Faktenprüfer oder eine Plattform finden könnte.
Über Nachrichten hinaus dokumentiert die ATG-Forschung, wie dieselbe Technik eingesetzt werden könnte für:
- Desinformation aus vertrauenswürdigen Quellen: veränderte Artikel, Erklärungen, Umfragen oder Wahlergebnisse, die ausgewählten Lesern innerhalb echter Nachrichten-, Regierungs- und Wahlseiten gezeigt werden.
- Angriffe auf die Presse: die eigenen Seiten, Apps und Archive einer Publikation, für ausgewählte Zielgruppen verändert, was Berichterstattung untergräbt, die bei ihrer Veröffentlichung korrekt war.
- Deepfakes von innen: KI-generierte Bilder, Audio- und Videoinhalte, die in echte Anwendungen eingefügt und auf jeden Betrachter zugeschnitten werden.
- Militärische und staatliche Entscheidungen: ein Lagebild, ein nachrichtendienstliches Dashboard oder ein System der öffentlichen Verwaltung, das Kommandeuren, Analysten oder Amtsträgern etwas anderes zeigt als die Wirklichkeit.
- Kritische Infrastruktur: der Bildschirm eines Strom-, Wasser- oder Pipelinebetreibers, der normale Messwerte zeigt, während sich die Lage ändert, oder Bedienelemente, die nicht mehr tun, was sie anzeigen.
- Finanzsysteme: veränderte Kontostände, Kurse oder Freigabebildschirme, sodass Handelsgeschäfte und Überweisungen auf falscher Informationsgrundlage erfolgen.
- Gefälschte Oberflächen: nachgemachte Anmelde-, Zahlungs- oder Freigabebildschirme, die innerhalb der echten Anwendung unter ihrer echten Adresse erscheinen.
- Systeme, die durch Ausblenden außer Funktion gesetzt werden: Warnungen, Evakuierungshinweise, Meldeschaltflächen oder Sicherheitsfunktionen, die für manche Nutzer entfernt werden, während das Personal sie normal funktionieren sieht.
Wegen der Sicherheitsbedenken, die diese Art von Bedrohung aufwirft, hat das Team hinter nDiligence vor der Veröffentlichung mehr als zwei Jahre lang Regierungen vertraulich unterrichtet. Eine Schwäche in der Art, wie Bildschirme aufgebaut werden, ist eine Schwachstelle in der Art, wie Streitkräfte, Regierungen, Infrastrukturbetreiber, Märkte und Redaktionen Entscheidungen treffen, handeln und Systeme steuern. Die Möglichkeit, sie ohne Erkennung, Zuordnung oder Nachweise auszunutzen, macht sie zu einem erheblichen Risiko für die nationale Sicherheit und die Cybersicherheit.
„Menschen vertrauen dem, was sie mit eigenen Augen sehen. In der modernen Welt blicken wir ständig auf Bildschirme, und wir haben gelernt, Anwendungen, Websites, Geräten und Unternehmen zu vertrauen, in der Annahme, dass sie zu 100 % kontrollieren, was uns gezeigt wird“, sagte Robert Beckett, Gründer und CEO von nDiligence, der die vierjährige Forschung zur ATG-Schwachstelle geleitet hat. „ATG zeigt, wie ein Angreifer dieses Vertrauen ohne Erkennung oder Zuordnung kapern kann. Ein Kommandeur, ein Netzbetreiber, eine Wählerin oder ein Reporter können auf einen Bildschirm blicken, den jedes Sicherheitssystem für sicher erklärt, und was er zeigt, kann manipuliert sein. Wer den Bildschirm kontrolliert, kann mit ausgefeilter Zielgruppenansprache beeinflussen, was Menschen glauben, entscheiden und tun. Und im Moment kann niemand sagen, wann oder wo das geschieht. Die Cybersicherheitsgemeinschaft muss diese Schwachstelle verstehen, damit wir die Integrität von Softwaresystemen in Wirtschaft, Regierungen und kritischer Infrastruktur schützen können.“
Ergebnisse
nDiligence hat 50 Arten von Software und Geräten in 10 Kategorien untersucht: Webbrowser, mobile Apps, Desktop-Anwendungen, Fernseher und Haushaltsgeräte, vernetzte Geräte einschließlich Kassensystemen und medizinischer Ausrüstung, Fahrzeuge, industrielle Steuerungssysteme, Augmented und Virtual Reality, Spiele-Engines sowie Produktivitäts- und Datenwerkzeuge. Alle 50 sind verwundbar, und 46 werden mit kritischem oder hohem Risiko eingestuft. Geschlossene, physisch getrennte und eingestufte Netze haben kleinere, besser kontrollierte Lieferketten, was ihre Exposition verringert, aber nicht beseitigt, weil sie aus denselben vorgelagerten Komponenten aufgebaut sind. Bestehende Schutzmechanismen wie Content Security Policy und Subresource Integrity verringern das Risiko ebenfalls, aber keiner beseitigt es.
ATG ist kein Fehler in einem einzelnen Produkt und trägt keine CVE, die Kennung, die einzelnen Software-Schwachstellen zugewiesen wird. Es ist eine Folge der Art, wie moderne Software zur Laufzeit aus den Beiträgen vieler Lieferanten zusammengesetzt wird, und deshalb gibt es keinen einzelnen Patch, den man installieren könnte. Die Leitfäden zur Behebung beschreiben, wie Organisationen ihre Exposition schon jetzt verringern können, während branchenweit längerfristige Änderungen am Aufbau von Systemen erarbeitet werden.
Die ATG-Forschung unterscheidet fünf Arten von Wirkungen, die ein Angreifer durch eine Injektion in der Lieferkette erzielen kann:
- Täuschen: falsche Informationen anzeigen, während alles andere normal funktioniert.
- Stören: eine Funktion so erscheinen lassen, als arbeite sie, während sie nichts tut.
- Beeinträchtigen: Systeme verlangsamen oder zum Stocken bringen, ohne einen sichtbaren Ausfall zu verursachen.
- Verwehren: eine Option, einen Hinweis oder ein Bedienelement entfernen, das eine Person benötigt.
- Zerstören: die Befugnis der angemeldeten Person nutzen, um die Systeme und Daten hinter dem Bildschirm zu löschen oder zu beschädigen.
Diese Wirkungen lassen sich kombinieren und auf alle, auf eine Gruppe oder auf eine einzelne Person richten, mit denselben Targeting-Werkzeugen, die darüber entscheiden, wer eine Online-Anzeige sieht. Die ATG-Forschung benennt die Injektion in der Lieferkette zur Laufzeit als möglichen Kanal für Einflussoperationen in großem Maßstab, den die üblicherweise eingesetzten Werkzeuge weder erkennen noch zuordnen können.
Künstliche Intelligenz vergrößert diese Reichweite. In Verbindung mit demselben Targeting könnte KI in Sekunden für jede Person oder Gruppe eine andere Fassung der veränderten Inhalte schreiben, sodass keine zwei Menschen dasselbe sehen und keine einheitliche Fassung existiert, die sich finden und korrigieren ließe.
Die ATG-Forschung begann 2022, die vertraulichen Unterrichtungen begannen im April 2024, im Einklang mit den Grundsätzen der verantwortungsvollen Offenlegung. Die Unterrichtungen erreichten Regierungsbehörden, Forschende an Hochschulen und Branchenfachleute auf der ganzen Welt.
Für Aufsichtsgremien und Führungskräfte bedeutet ATG, dass eine an einem Bildschirm getroffene Entscheidung auf Informationen beruhen kann, die verändert wurden, nachdem jede Kontrolle bestanden war, ohne dass es eine Aufzeichnung darüber gibt: eine freigegebene Überweisung, ein ausgeführtes Handelsgeschäft, eine Leitstelle, die Einsatzkräfte entsendet, ein Netzbetreiber, der auf einen Messwert reagiert. Die Einführung unter https://atg.nDiligence.com ist für Leserinnen und Leser ohne technischen Hintergrund geschrieben.
Was veröffentlicht wird
Alles steht der Öffentlichkeit kostenlos zur Verfügung. Es ist als TLP:CLEAR gekennzeichnet, die Kennzeichnung der Sicherheitsgemeinschaft für Informationen, die ohne Einschränkung weitergegeben werden dürfen, und unter Creative Commons Attribution 4.0 lizenziert, sodass jeder es weitergeben, lehren und darauf aufbauen darf:
- Einführung, für Leserinnen und Leser ohne technischen Hintergrund: https://atg.nDiligence.com/introduction/
- Technisches Whitepaper mit sechzehn Kapiteln und eine kürzere technische Einführung: https://atg.nDiligence.com/technical/
- Zwanzig funktionsfähige Online-Demonstrationen aus Bankwesen, Gesundheitswesen, Energie, Wahlen, Verteidigung, Wertpapierhandel und weiteren Sektoren, mit beispielhaften Organisationen: https://atg.nDiligence.com/demos/
- Leitfäden zur Behebung für Ingenieure, Architekten und Sicherheitsteams, gegliedert in die ersten neunzig Tage, die Monate drei bis zwölf und die längere Frist: https://atg.nDiligence.com/playbooks/
- Begriffsregister, das die in der gesamten Forschung verwendeten Begriffe definiert: https://atg.nDiligence.com/concepts/
- Häufig gestellte Fragen: https://atg.nDiligence.com/faq/
- Herunterladbare Bibliothek der Papiere als PDF: https://atg.nDiligence.com/library/
- Eine KI-gestützte Studie zur Schweregradbewertung, die ATG mit anderen bekannten Sicherheitsbedrohungen vergleicht.
„ATG wurde im Zuge unserer Forschung zu Bedrohungen der digitalen Lieferkette entdeckt“, sagte Beckett. „Unser Team arbeitet seit mehr als 15 Jahren in der Online-Threat-Intelligence und in der Abwehr von Einflussoperationen, und deshalb haben wir erkannt, wie sich die ATG-Schwachstelle ausnutzen lässt. Seit 2024 arbeiten wir mit Forschern, Anbietern und Regierungen daran, Wege zu finden, diese Lücke zu schließen. Wer Systeme baut, betreibt oder verteidigt, mit denen Menschen kritische Entscheidungen treffen, muss die ATG-Schwachstelle verstehen und entschärfen.“
An wen sich die Forschung richtet
ATG ist ein internationales Problem, das den gesamten globalen Technologiesektor betrifft. Die Forschung ist relevant für jede Organisation, die Software baut, betreibt oder von Software abhängt, die auf den Geräten ihrer Nutzer gerendert wird. Dazu gehören Regierungen und Streitkräfte, Wahlbehörden, Nachrichtenorganisationen, Finanzinstitute und Versicherer, Gesundheitsdienstleister sowie Betreiber kritischer Infrastruktur wie Energie, Wasser, Verkehr, Kommunikation und Rettungsdienste. Ebenso relevant ist sie für die Softwareanbieter und Dienstleister in deren Lieferketten. Die technische Einführung, das Whitepaper und die Leitfäden sind für Ingenieure, Architekten, Sicherheitsteams und Forschende geschrieben. Die Einführung ist für Leserinnen und Leser ohne technischen Hintergrund geschrieben, darunter Führungskräfte, politische Entscheidungsträger und Journalisten.
Über nDiligence
nDiligence, Inc. ist ein Unternehmen für Lieferketten-Intelligence. Es schafft vertrauenswürdige Anbieternetze, prüft die darunter liegenden verschachtelten Lieferketten und hält sie dauerhaft unter Beobachtung. Seine Gründer bringen mehr als 15 Jahre Erfahrung mit der Lieferkette des Internets mit und arbeiten seit über 25 Jahren an Systemen der nationalen Sicherheit und der Nachrichtendienste. Die ATG-Forschung wurde selbst finanziert. Mehr unter https://nDiligence.com.
 Alle Pressemitteilungen
