nDiligence publica o Attack the Glass: pesquisa de cibersegurança mostra que atacantes podem alterar o que as telas exibem e fazem depois que todas as verificações de segurança são aprovadas
A nDiligence, Inc. anunciou hoje a divulgação da pesquisa Attack the Glass (ATG) ao público em geral. O estudo de quatro anos examina uma vulnerabilidade de cibersegurança na forma como as aplicações usam os dispositivos das próprias pessoas para construir o que aparece na tela, carregar dados e executar código enquanto a aplicação está em uso. Um atacante que a explore pode alterar o que as pessoas veem e o que o software delas faz, depois que todas as verificações de segurança foram aprovadas. A pesquisa completa está disponível gratuitamente em https://atg.nDiligence.com.
Grande parte do software de que as pessoas dependem constrói a interface do usuário no próprio dispositivo. Navegadores web, aplicações móveis e de desktop, smart TVs, telas de veículos, dispositivos médicos, terminais de ponto de venda e telas de controle industrial recebem código, dados e mídia e, em seguida, montam o que a pessoa vê e usa enquanto estão em funcionamento. Isso é a renderização no lado do cliente em tempo de execução.
Esse código, esses dados e essa mídia raramente vêm de uma única organização. Uma única aplicação pode recorrer a dezenas ou centenas de fontes: os sistemas da própria organização, os fornecedores que ela usa para funções como mapas, pagamentos, análise de dados ou publicidade, e os fornecedores dos quais esses fornecedores dependem. Juntos, eles formam a cadeia de suprimentos de software da aplicação. A contribuição de cada fornecedor é carregada na aplicação em execução e executada no dispositivo do usuário. Um atacante que obtém o controle de qualquer um desses fornecedores ganha colocação e acesso: uma posição dentro da aplicação enquanto ela roda no dispositivo do usuário, com as mesmas capacidades do código legítimo.
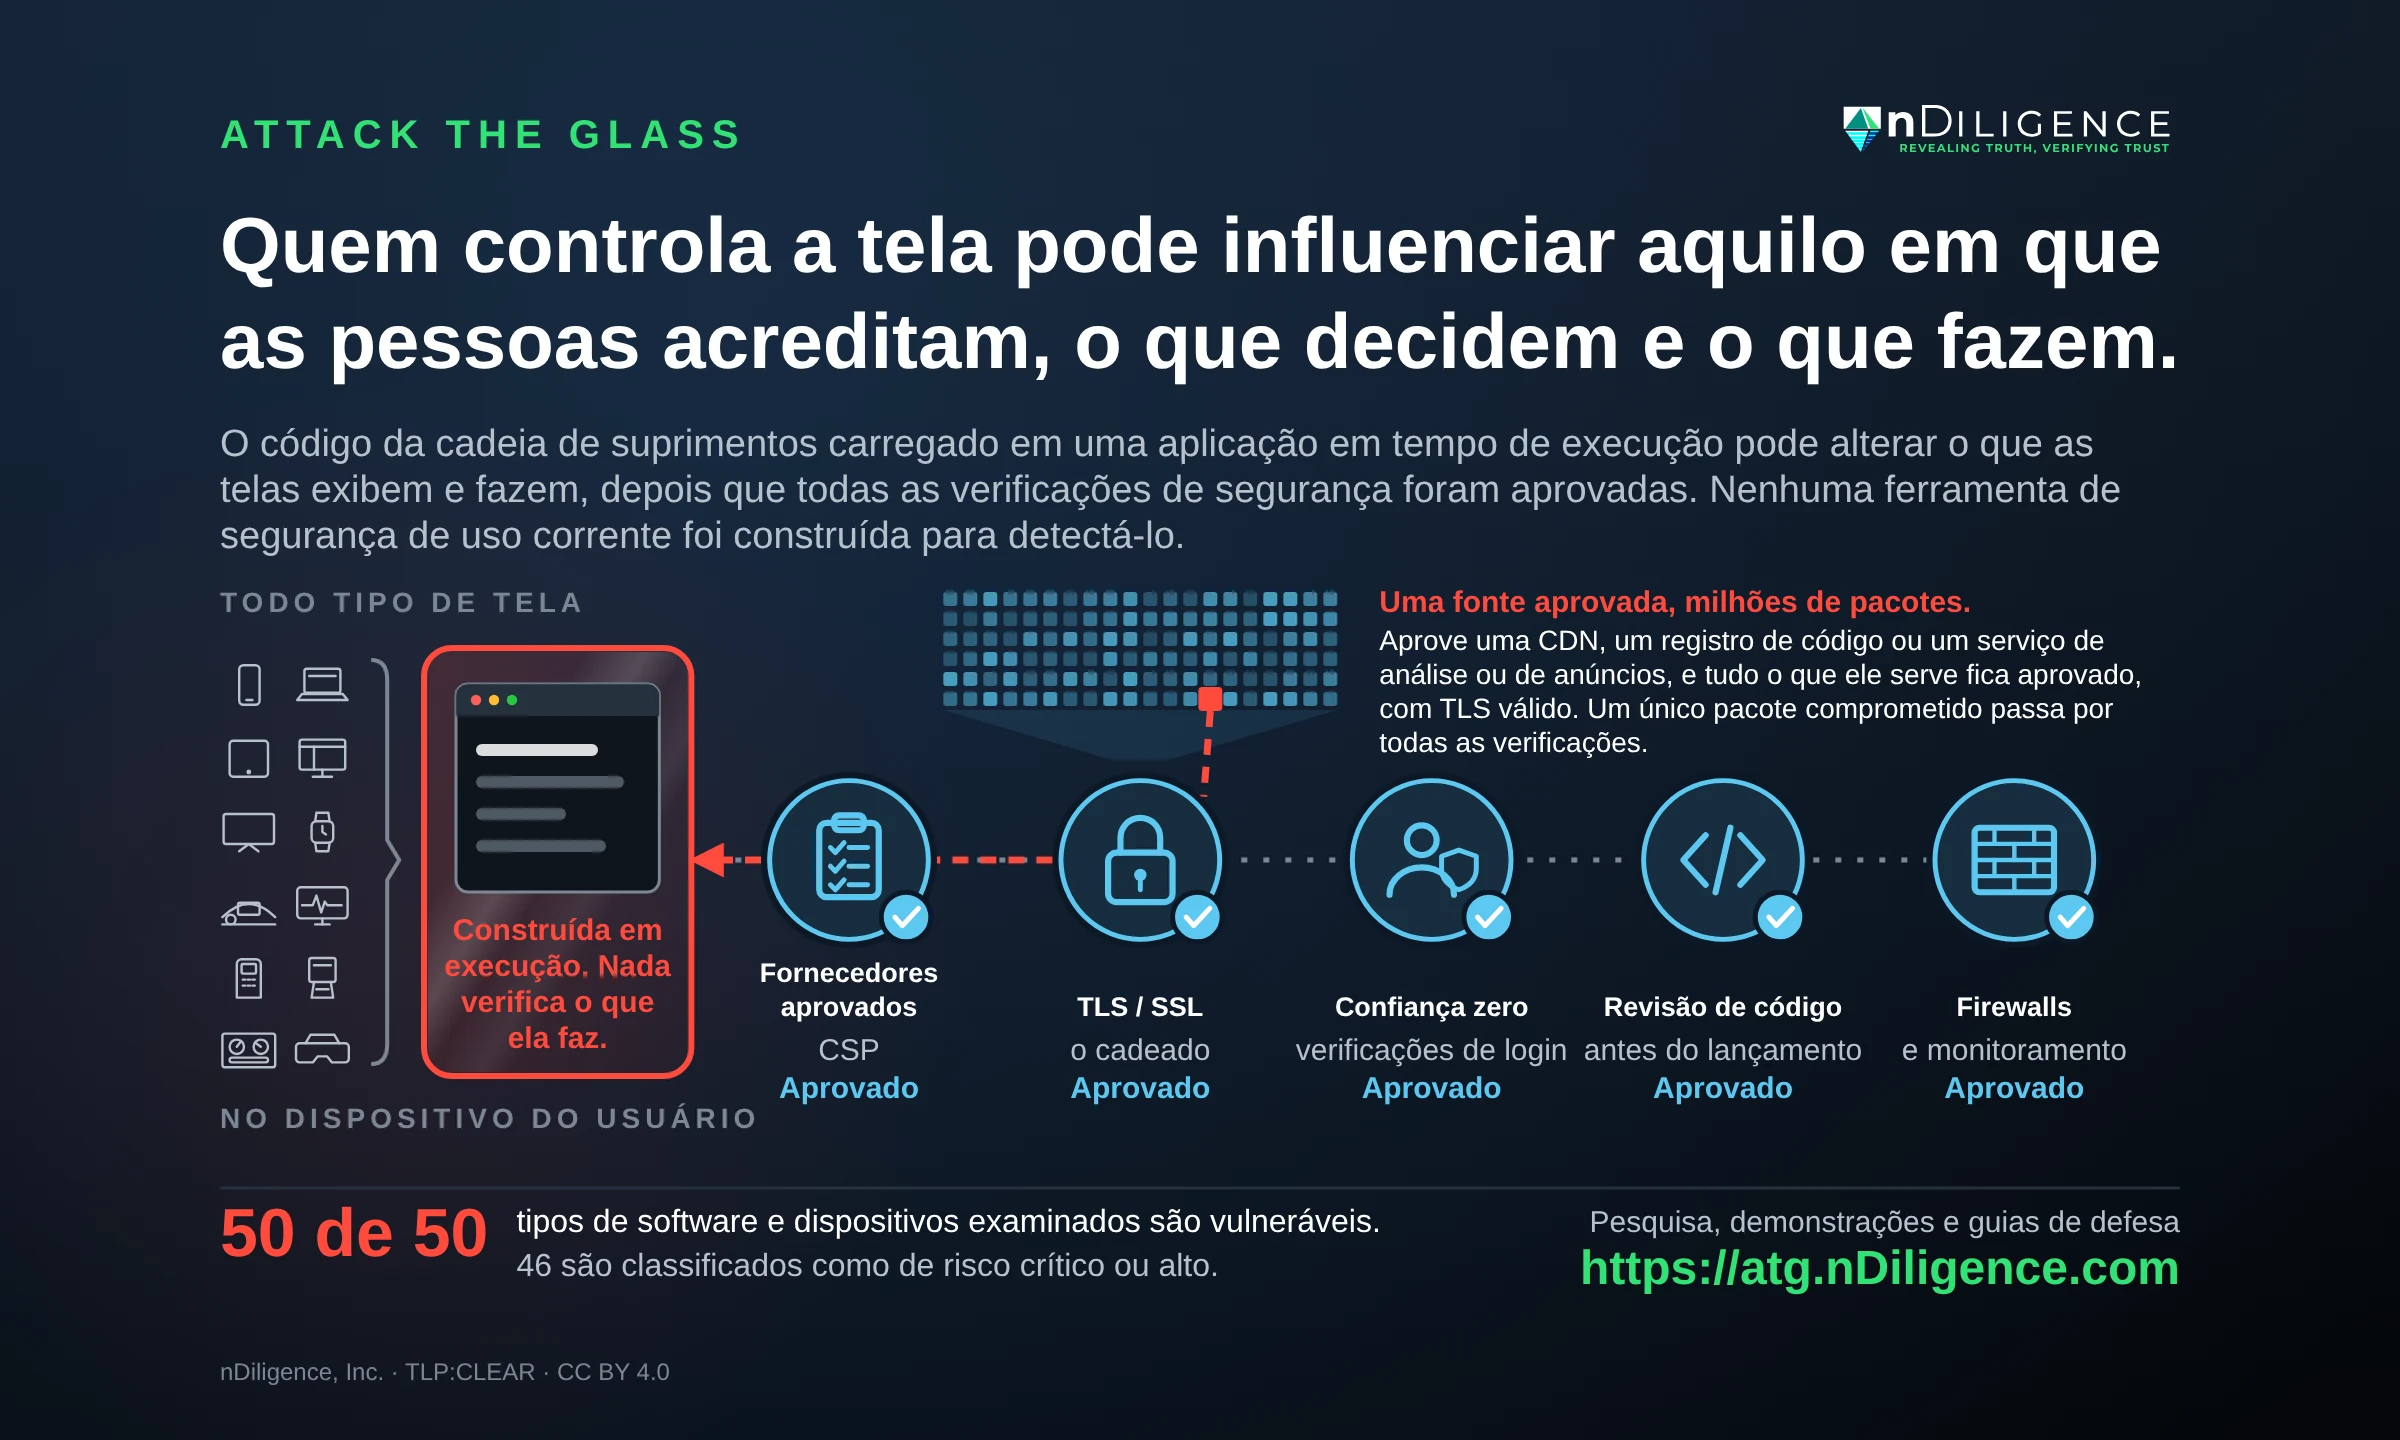
Esse é um ponto cego da cibersegurança moderna. Login, criptografia, confiança zero, firewalls e revisão de código atuam antes de o código ser carregado no dispositivo. Uma vez carregado, o código é considerado confiável, e nada verifica o que ele faz. Um atacante nessa posição pode alterar o que aparece na tela, capturar o que a pessoa digita e executar ações na aplicação com a autoridade dessa pessoa. O resultado é um ataque à cadeia de suprimentos de software realizado diretamente no dispositivo do usuário, depois que todas as verificações de segurança foram aprovadas, e nenhum sistema de cibersegurança em uso hoje foi construído para detectá-lo ou detê-lo.
Ele também deixa pouco para os investigadores encontrarem. O código alterado pode rodar apenas na memória do dispositivo durante uma única sessão, ser entregue uma única vez com instruções para não manter cópia e devolver o código genuíno a toda solicitação posterior, inclusive a de um investigador. O tráfego é criptografado e vai para um endereço em que o dispositivo já confia, e os registros da própria organização mostram uma visita comum. Depois disso, pode não haver nenhum registro que a empresa, um regulador ou um tribunal possam usar para reproduzir o que a pessoa viu.
Isso já está acontecendo. Em fevereiro de 2024, o domínio por trás do Polyfill.io, uma biblioteca de código carregada por mais de 100.000 sites, foi vendido à Funnull, uma empresa que o Tesouro dos Estados Unidos sancionou em 2025. O novo proprietário passou a servir código alterado a visitantes selecionados pelo mesmo canal em que esses sites sempre confiaram, visando usuários de dispositivos móveis e se escondendo de administradores e de scanners de segurança. A Funnull controlou o domínio por meses antes de o código alterado ser sinalizado, e nenhuma ferramenta de segurança automatizada o detectou. O caso só veio à tona quando pesquisadores independentes o relataram, em junho de 2024, e o domínio foi desativado.
O operador do Polyfill.io adquiriu sua colocação e seu acesso e, em seguida, explorou essa posição na cadeia de suprimentos de mais de 100.000 sites para redirecionar pessoas a sites de golpes. A mesma posição poderia ter sido usada para conduzir operações muito mais sofisticadas e de consequências muito maiores. A vulnerabilidade de fundo nunca foi corrigida. O software de todas as categorias que o ATG examinou continua carregando código de sua cadeia de suprimentos em tempo de execução, da mesma forma.
As operações de influência mostram o que está em jogo. A Doppelganger, uma campanha de influência atribuída à Rússia cujos sites o governo dos Estados Unidos apreendeu em 2024, se fazia passar por veículos de notícias reais usando domínios parecidos, alterados em pequenos detalhes pensados para enganar os leitores e passar despercebidos. Foram esses domínios parecidos que permitiram descobrir e desarticular a Doppelganger. Uma operação que usasse o ATG não precisaria de um site clonado. O site real, em seu endereço real, entregaria o conteúdo alterado aos leitores que o atacante escolhesse, sem deixar nada que um editor, um checador de fatos ou uma plataforma pudessem encontrar.
Além das notícias, a pesquisa do ATG documenta como a mesma técnica poderia ser usada para:
- Desinformação a partir de fontes confiáveis: artigos, declarações, pesquisas de opinião ou resultados eleitorais alterados, exibidos a leitores escolhidos dentro de sites genuínos de notícias, de governo e eleitorais.
- Ataques à imprensa: as páginas, os aplicativos e os arquivos da própria publicação alterados para públicos selecionados, o que mina reportagens que estavam corretas quando foram publicadas.
- Deepfakes entregues por dentro: imagens, áudio e vídeo gerados por IA e inseridos em aplicações reais, sob medida para cada espectador.
- Decisões militares e governamentais: um quadro de operações, um painel de inteligência ou um sistema de serviço público mostrando a comandantes, analistas ou autoridades algo diferente da realidade.
- Infraestrutura crítica: a tela de um operador de rede elétrica, de água ou de dutos mostrando leituras normais enquanto as condições mudam, ou controles que já não fazem o que indicam.
- Sistemas financeiros: saldos, preços ou telas de aprovação alterados, de modo que negociações e transferências são feitas com base em informações falsas.
- Interfaces falsas: telas falsificadas de login, de pagamento ou de aprovação que aparecem dentro da aplicação real, em seu endereço real.
- Sistemas desativados por ocultação: alertas, avisos de evacuação, botões de denúncia ou controles de segurança removidos para alguns usuários, enquanto a equipe os vê funcionando normalmente.
Devido às preocupações de segurança que esse tipo de ameaça levanta, a equipe por trás da nDiligence passou mais de dois anos informando governos de forma reservada antes de publicar. Uma fraqueza na forma como as telas são construídas é uma vulnerabilidade na forma como forças armadas, governos, operadores de infraestrutura, mercados e redações tomam decisões, agem e comandam sistemas. A capacidade de explorá-la sem detecção, atribuição ou evidências faz dela um risco significativo para a segurança nacional e a cibersegurança.
“As pessoas confiam no que veem com os próprios olhos. No mundo moderno, olhamos para telas o tempo todo e passamos a confiar em aplicações, sites, dispositivos e empresas, presumindo que eles têm 100% de controle sobre o que nos é mostrado”, disse Robert Beckett, fundador e CEO da nDiligence, que liderou os quatro anos de pesquisa sobre a vulnerabilidade ATG. “O ATG demonstra como um atacante pode sequestrar essa confiança sem detecção nem atribuição. Um comandante, um operador de rede elétrica, um eleitor ou um repórter podem estar olhando para uma tela que todos os sistemas de segurança dizem ser segura, e o que ela mostra pode estar manipulado. Quem controla a tela pode influenciar aquilo em que as pessoas acreditam, o que decidem e o que fazem, com segmentação sofisticada. E, neste momento, ninguém consegue dizer quando ou onde isso está acontecendo. A comunidade de cibersegurança precisa entender essa vulnerabilidade para que possamos proteger a integridade dos sistemas de software em todos os setores, nos governos e na infraestrutura crítica.”
Constatações
A nDiligence examinou 50 tipos de software e dispositivos em 10 categorias: navegadores web, aplicativos móveis, aplicações de desktop, TVs e eletrodomésticos, dispositivos conectados, incluindo pontos de venda e equipamentos médicos, veículos, sistemas de controle industrial, realidade aumentada e virtual, motores de jogos e ferramentas de produtividade e de dados. Todos os 50 são vulneráveis, e 46 são classificados como de risco crítico ou alto. Redes fechadas, isoladas e classificadas têm cadeias de suprimentos menores e mais bem controladas, o que reduz sua exposição mas não a elimina, porque são construídas com os mesmos componentes de origem. Defesas existentes, como Content Security Policy e Subresource Integrity, também reduzem o risco, mas nenhuma o elimina.
O ATG não é uma falha de um produto específico e não tem CVE, o identificador atribuído a vulnerabilidades individuais de software. É resultado da forma como o software moderno é montado em tempo de execução a partir de muitos fornecedores, de modo que não existe uma correção única a instalar. Os guias de remediação descrevem como as organizações podem reduzir sua exposição agora, enquanto o setor define mudanças de mais longo prazo na forma de construir sistemas.
A pesquisa do ATG classifica cinco tipos de efeitos que um atacante pode obter por meio de uma injeção na cadeia de suprimentos:
- Enganar: mostrar informações falsas enquanto todo o resto funciona normalmente.
- Perturbar: fazer um recurso parecer funcionar quando ele não faz nada.
- Degradar: tornar os sistemas lentos ou travá-los sem causar uma falha visível.
- Negar: remover uma opção, um aviso ou um controle de que a pessoa precisa.
- Destruir: usar a autoridade da pessoa conectada para apagar ou danificar os sistemas e os dados por trás da tela.
Esses efeitos podem ser combinados e direcionados a todos, a um grupo ou a uma única pessoa, com as mesmas ferramentas de segmentação que decidem quem vê um anúncio on-line. A pesquisa do ATG identifica a injeção na cadeia de suprimentos em tempo de execução como um possível canal para operações de influência em larga escala, que as ferramentas de uso corrente não foram construídas para detectar nem atribuir.
A inteligência artificial amplia esse alcance. Combinada com a mesma segmentação, a IA poderia escrever em segundos uma versão diferente do conteúdo alterado para cada pessoa ou grupo, de modo que duas pessoas nunca vejam a mesma coisa e não exista uma versão única a ser encontrada e corrigida.
A pesquisa do ATG começou em 2022, e as apresentações reservadas tiveram início em abril de 2024, em linha com os princípios de divulgação responsável. As apresentações alcançaram órgãos governamentais, pesquisadores acadêmicos e especialistas do setor em todo o mundo.
Para conselhos de administração e executivos, o ATG significa que uma decisão tomada diante de uma tela pode se apoiar em informações alteradas depois que todos os controles foram aprovados, sem nenhum registro de que isso aconteceu: uma transferência aprovada, uma negociação executada, um despachante de emergência enviando equipes, um operador de rede elétrica reagindo a uma leitura. A Introdução, em https://atg.nDiligence.com, foi escrita para leitores sem formação técnica.
O que está sendo divulgado
Tudo é gratuito e aberto ao público. O material está marcado como TLP:CLEAR, o rótulo da comunidade de segurança para informações que podem ser compartilhadas sem restrição, e licenciado sob Creative Commons Attribution 4.0, de modo que qualquer pessoa pode compartilhá-lo, ensiná-lo e construir a partir dele:
- Introdução, para leitores sem formação técnica: https://atg.nDiligence.com/introduction/
- White paper técnico, com dezesseis capítulos, e um guia técnico mais curto: https://atg.nDiligence.com/technical/
- Vinte demonstrações on-line em funcionamento em bancos, saúde, energia, eleições, defesa, negociação de ativos e outros setores, com organizações ilustrativas: https://atg.nDiligence.com/demos/
- Guias de remediação para engenheiros, arquitetos e equipes de segurança, organizados nos primeiros noventa dias, nos meses três a doze e no prazo mais longo: https://atg.nDiligence.com/playbooks/
- Registro de conceitos, que define os termos usados em toda a pesquisa: https://atg.nDiligence.com/concepts/
- Perguntas frequentes: https://atg.nDiligence.com/faq/
- Biblioteca dos documentos para download em PDF: https://atg.nDiligence.com/library/
- Um estudo de pontuação de gravidade feito com IA que compara o ATG a outras ameaças de segurança conhecidas.
“O ATG foi descoberto durante a nossa pesquisa sobre ameaças à cadeia de suprimentos digital”, disse Beckett. “Nossa equipe passou mais de 15 anos trabalhando com inteligência de ameaças on-line e no combate a operações de influência, e foi por isso que reconhecemos como a vulnerabilidade ATG poderia ser explorada. Desde 2024, trabalhamos com pesquisadores, fornecedores e governos para encontrar formas de fechar essa lacuna. Quem constrói, opera ou defende sistemas que as pessoas usam para tomar decisões críticas precisa entender e mitigar a vulnerabilidade ATG.”
Quem deve ler
O ATG é um problema internacional que atravessa todo o setor global de tecnologia. A pesquisa é relevante para qualquer organização que construa, opere ou dependa de software que é renderizado nos dispositivos de seus usuários. Isso inclui governos e forças armadas, administradores eleitorais, organizações jornalísticas, instituições financeiras e seguradoras, prestadores de serviços de saúde e operadores de infraestrutura crítica, como energia, água, transporte, comunicações e serviços de emergência. Ela é igualmente relevante para os fornecedores de software e os prestadores de serviços de suas cadeias de suprimentos. O guia técnico curto, o white paper e os guias de remediação foram escritos para engenheiros, arquitetos, equipes de segurança e pesquisadores. A Introdução foi escrita para leitores sem formação técnica, incluindo executivos, formuladores de políticas públicas e jornalistas.
Sobre a nDiligence
A nDiligence, Inc. é uma empresa de inteligência de cadeia de suprimentos. Ela cria redes de fornecedores confiáveis, examina as cadeias de suprimentos aninhadas que existem abaixo delas e as mantém sob vigilância permanente. Seus fundadores trazem mais de 15 anos de experiência com a cadeia de suprimentos da internet e trabalham há mais de 25 anos com sistemas de segurança nacional e de inteligência. A pesquisa do ATG foi autofinanciada. Saiba mais em https://nDiligence.com.
 Todos os comunicados de imprensa
