
O que o seu software
realmente carrega?
Visão geral
De que a cadeia é feita, e por que a dependência se torna poder de pressão.
Saiba mais 
Camadas
Oito camadas, oito responsáveis e uma coluna quase vazia.
Saiba mais
Controle
A propriedade muda sem que uma linha de código mude.
Saiba mais
Limite
Nove ferramentas já em uso, e onde cada uma para.
Saiba mais
Mapeamento
Captura, resolução, atribuição e reconciliação.
O Mapeamento da Cadeia de Suprimentos Digital resolve os fornecedores dos quais uma aplicação de fato depende, observados no seu próprio tráfego em vez de retirados de uma lista de fornecedores, e em seguida resolve esses fornecedores nas empresas, nos proprietários e nas jurisdições por trás deles. É o eixo de dependência da mesma pergunta que o Mapeamento da Cadeia Societária faz sobre o controle, aplicada a sistemas em vez de estruturas empresariais.
Este é o texto do método. Três páginas complementares trazem o contexto: de que a cadeia é feita em “as camadas”, como o controle de uma parte dela se move em “quando o controle muda de mãos”, e até onde chegam as normas e as ferramentas existentes em “as ferramentas existentes param antes da propriedade”.


A ramificação

Além da lista de fornecedores

O problema
A lista de fornecedores não é a cadeia de suprimentos
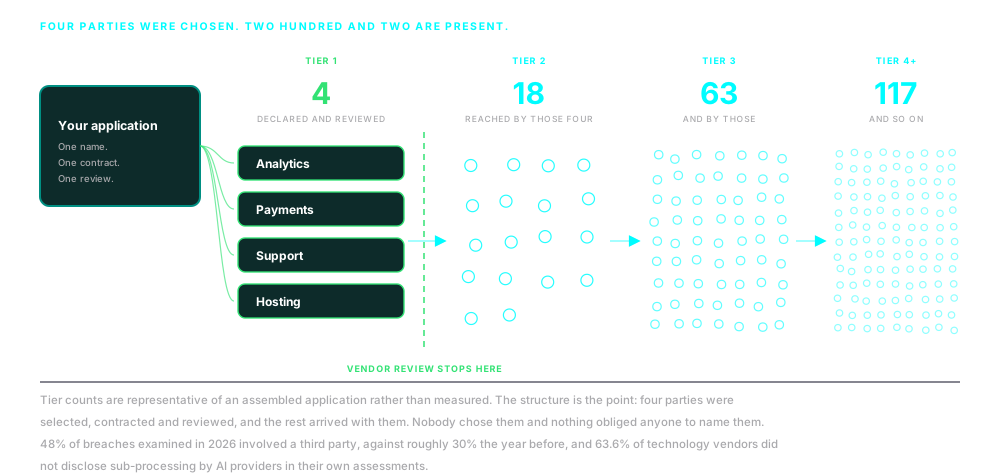
Toda organização consegue produzir uma lista dos seus fornecedores de tecnologia. Quase nenhuma dessas listas corresponde ao que as suas aplicações de fato fazem. A diferença raramente é engano. É que uma lista registra decisões e uma aplicação registra comportamento, e as duas começam a se afastar no dia em que o contrato é assinado.
Código acrescentado depois da compra
Uma base de fornecedores aprovada na compra, e um gerenciador de tags, uma ferramenta de consentimento ou uma plataforma de marketing que acrescenta a ela depois. O código chega à produção sem contrato, sem revisão e sem que ninguém decida que ele deveria estar lá.
Subprocessadores não declarados
O fornecedor nomeado executa o trabalho por meio de uma parte que a divulgação não nomeia. O contrato aponta para alguém que você pode verificar; os dados chegam a alguém que você não consegue ver.
Camadas intermediárias de infraestrutura
O DNS, a distribuição de conteúdo, a hospedagem e a locação em nuvem colocam no caminho dos dados partes que nunca foram fornecedoras de ninguém. Ninguém as comprou, então ninguém as revisou.
Dependências herdadas
Um pacote trazido em tempo de compilação carrega as suas próprias dependências, e as delas. O quarto nível chega com o primeiro, chega sem que nenhuma decisão seja tomada, e nada obriga ninguém a nomeá-lo.

Método
Começar por uma lista só pode testar a lista
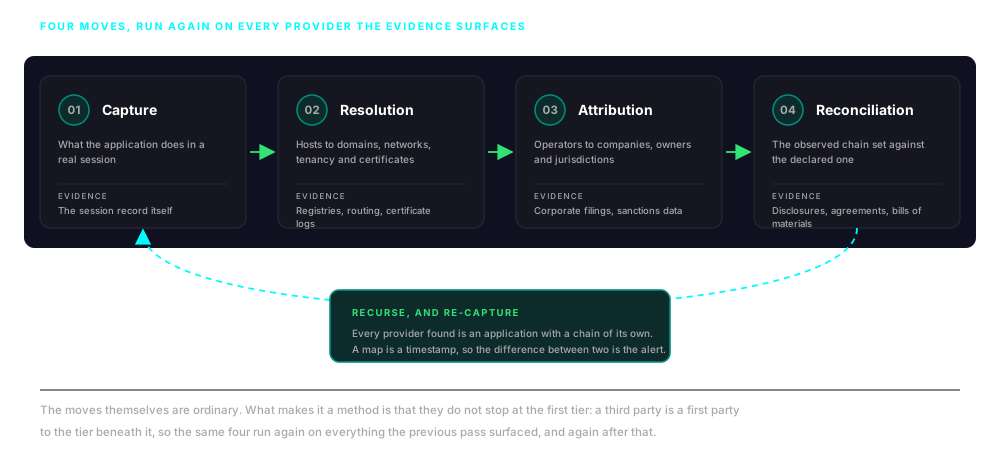
Por isso o trabalho começa pelo que o sistema faz, e a lista de fornecedores passa a ser uma das coisas sob teste em vez do limite da investigação. Os mesmos seis movimentos rodam depois contra cada fornecedor que as evidências trazem à luz.
01
Captura
Registrar o que a aplicação de fato faz em uma sessão real: cada requisição e cada redirecionamento, cada carregamento de script, estilo, mídia e dados, cada cookie e cada escrita em armazenamento, e cada carga útil enviada para fora. As evidências são capturadas, não inferidas de um manifesto.
02
Resolução
Resolver os hosts observados em domínios, os endereços em redes e locações em nuvem, e as conexões nos certificados que as protegem. A unidade de análise deixa de ser a URL e passa a ser o operador por trás dela, com a ambiguidade que a infraestrutura compartilhada ou interposta introduz registrada em vez de resolvida às pressas.
03
Atribuição
Resolver cada operador em uma empresa, e a empresa nos seus proprietários, nos seus controladores e na jurisdição cuja lei rege os dados que ela trata. É aqui que a cadeia digital passa o bastão para a cadeia societária.
04
Reconciliação
Confrontar a cadeia observada com a declarada: a lista de subprocessadores, o contrato de tratamento de dados, o relatório de auditoria, a lista de materiais de software, o registro de compras. Divergência em qualquer dos dois sentidos é uma constatação.
05
Recursão
Cada fornecedor que aparece é, ele mesmo, uma aplicação com uma cadeia própria. Um terceiro é uma primeira parte para o nível abaixo dele, a cadeia chega à enésima parte em vez da terceira, e a exposição é herdada todo o caminho de volta até você.
06
Mudança ao longo do tempo
Uma captura é um horário, não um estado. Uma publicação, uma mudança de tag, uma aquisição reescrevem a cadeia sem aviso, por isso as capturas são repetidas e comparadas, e o que mudou é lido com tanto cuidado quanto o que está ali.
O eixo de observação
Quando a papelada e a captura divergem, a captura é o que aconteceu
Um questionário devolve o que um fornecedor acredita, ou pretende, ou está disposto a colocar por escrito. Uma captura devolve o que o código dele fez. Quando os dois divergem, a divergência é a coisa mais valiosa do trabalho, e normalmente não é mentira. É uma tag acrescentada às pressas, uma biblioteca atualizada acima na cadeia, um subprocessador trocado depois da última revisão.
É por isso que o método não começa perguntando. A observação é a evidência primária e as declarações são a afirmação sob teste. Feito no sentido inverso, o exercício só consegue avaliar a papelada.
O que a observação produz é específico: quais fornecedores são contatados, em que ordem, sob os certificados de quem e a partir de quais redes; o que é enviado a cada um deles e se isso carrega identificadores; o que é executado dentro da página e o que lhe é permitido alcançar; e quais dos controles que limitariam tudo isso foram de fato aplicados.

Um domínio de origem, resolvido em mais de cem domínios e hosts de terceiros observados em uma única sessão. Explorar o SCVue, a plataforma em que este método roda.

O eixo de atribuição
Um domínio não é uma parte
Saber que uma aplicação carrega cem hosts é inventário, não inteligência. A constatação chega quando cada host se resolve em um operador, cada operador em uma empresa e cada empresa nas pessoas e na jurisdição por trás dela. Até então você tem uma lista de nomes, e uma lista de nomes não sustenta decisão alguma.
A atribuição é também onde a concentração se torna mensurável. Vinte fornecedores distintos que se resolvem nos mesmos três proprietários não são uma base de suprimento diversificada; são uma única dependência usando vinte etiquetas. A medida que importa é concentração diante de substituibilidade, e nenhuma das duas é visível na camada do domínio.
É também o ponto em que os dois métodos se encontram. Assim que um operador tem uma empresa por trás, a pergunta deixa de ser técnica e passa a ser de propriedade: participações em camadas, linhagem de financiamento, influência exercida por condições contratuais em vez de por capital. Esse é o Mapeamento da Cadeia Societária, aplicado às partes que este método traz à luz.

A atribuição continua para cima, pela estrutura empresarial por trás de cada fornecedor. Ler o Mapeamento da Cadeia Societária.
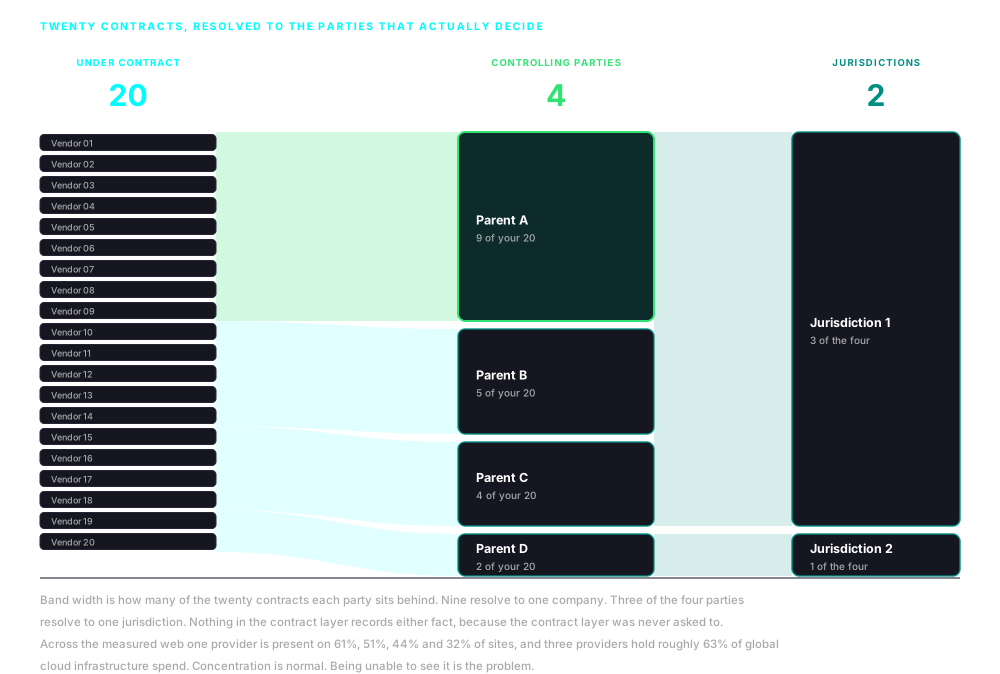
Vinte contratos, quatro partes controladoras, duas jurisdições. A concentração é invisível na camada contratual, porque a camada contratual não a registra.
Resolução
Nenhuma fonte sozinha resolve um host em uma empresa
Esta é a etapa que decide se o resto vale algo, e a que tem mais chance de falhar. Os dados de registro não são mais o que eram: em 2024, cerca de 89% dos domínios genéricos de primeiro nível não tinham nenhum titular identificável nos dados públicos, contra cerca de 24% antes da mudança das regras de privacidade. No lugar disso, quatro fontes são usadas em conjunto.
Certificados
O certificado que protege uma conexão traz um emissor, um titular e todos os outros nomes que ele cobre. Esses nomes alternativos associam rotineiramente hosts que não compartilham mais nada visível, e os logs de transparência tornam o histórico de emissão de um domínio uma informação pública em vez de algo a perguntar.
Redes e locação
Um endereço pertence a uma alocação, uma alocação a um sistema autônomo, e um sistema autônomo a uma organização. Quando a rede se revela um parque compartilhado de nuvem ou de distribuição, a resposta honesta é o fornecedor e não o cliente, e é registrada exatamente assim.
Histórico de nomes e de hospedagem
Histórico de resolução, registros de delegação, configuração de e-mail e de infraestrutura, e a forma como um conjunto de hosts se move em bloco ao longo do tempo. Os fornecedores mudam de infraestrutura constantemente, e o padrão de como um conjunto de nomes muda identifica com frequência melhor do que qualquer registro isolado dentro dele.
Registros corporativos
O que as evidências técnicas produzem é levado em seguida a registros empresariais, atos societários, registros de financiamento e dados de sanções e de medidas de fiscalização. É aqui que um nome se torna uma empresa com proprietários e uma jurisdição aplicável, e onde o trabalho passa a ser a mesma metodologia operacional do Mapeamento da Cadeia Societária.
Alguns hosts só se resolvem até a infraestrutura à frente deles
As redes de distribuição de conteúdo, os proxies reversos e a hospedagem multi-inquilino fazem com que um endereço observado possa estar à frente de uma origem que pertence a outra pessoa por completo, e nenhuma técnica resolve isso em todos os casos. Por isso cada atribuição é registrada com as evidências que a sustentam e com um nível de confiança que reflete essas evidências, e existe um estado explícito de indeterminação. Um fornecedor que só pôde ser resolvido até a infraestrutura à frente dele é relatado exatamente assim, nomeado, e deixado aberto como uma pergunta que vale a pena fazer diretamente. Uma avaliação que promove discretamente uma rede de distribuição a fornecedor, ou um endereço compartilhado a empresa, é consideravelmente pior do que uma que diz que a trilha esfriou e onde.
Desde março de 2025, saber o que as suas páginas de pagamento carregam é obrigatório
Em um campo a obrigação já é específica. Desde março de 2025, os requisitos 6.4.3 e 11.6.1 do PCI DSS exigem de quem opera uma página de pagamento manter um inventário de cada script executado nela, registrar uma justificativa escrita para cada um, autorizá-lo e detectar mudanças não autorizadas. É uma obrigação de saber o que de fato carrega, e ela é exigida. Ele para no script, e não diz nada sobre quem opera o destino com que o script conversa, que é exatamente onde este método continua. O dever mais amplo chega em paralelo: a Ordem Executiva 14117, implementada como 28 CFR Parte 202, exige identificar as partes por trás do acesso estrangeiro indireto a dados sensíveis em massa; o artigo 28 do GDPR torna a contratação de um subprocessador um ato documentado e autorizado em vez de um detalhe de implementação; o DORA estende essa expectativa às entidades financeiras e às cadeias de subcontratação abaixo dos seus prestadores de TIC, e os primeiros prestadores terceiros críticos de TIC foram formalmente designados no fim de 2025, o que coloca a própria concentração sob supervisão; e o NIS2 traz a segurança da cadeia de suprimentos para o escopo de organizações que nunca se consideraram empresas de tecnologia. Todas elas pressupõem que uma organização saiba dizer de que as suas aplicações dependem. Um subprocessador que deveria constar em uma divulgação obrigatória e não consta é, em si mesmo, a constatação.
Princípios
Três regras decidem o que conta como constatação
Toda organização de certo porte já faz revisão de terceiros, e a maior parte disso é trabalho consciencioso. Estas três regras são as que governam as evidências aqui.
Evidência antes de atestação
Cada constatação remete a um artefato capturado: uma requisição, uma resposta, um certificado, uma carga útil. Qualquer um deles pode ser reexaminado por quem discordar da conclusão. Uma atestação não pode ser reexaminada. Só pode ser acreditada ou não.
A ausência é evidência
O fornecedor que deveria estar na captura e não está informa tanto quanto o que está. Um subprocessador declarado nunca contatado, um controle de integridade ausente exatamente onde o risco é mais alto, uma lista de divulgação inalterada enquanto a aplicação claramente mudou. Cada uma dessas coisas é uma pergunta que vale a pena fazer.
O escopo segue a exposição, não o contrato
A revisão convencional cobre as partes com quem você tem contrato, porque são as partes a quem você pode mandar um questionário. A exposição não respeita esse limite, e os níveis que carregam mais risco costumam ser os que não têm relação alguma com você.

Entrega
A entrega é um mapa com as evidências anexadas
O produto do trabalho é uma cadeia de suprimentos digital mapeada: os fornecedores que uma aplicação de fato contata, resolvidos em operadores, empresas, proprietários e jurisdições aplicáveis, com a cadeia observada confrontada com a declarada e cada divergência listada nos dois sentidos. Concentração e substituibilidade são avaliadas para os nós que importam, e as evidências ficam anexadas a cada constatação em vez de atrás dela.
É datado e reproduzível. Cada constatação nomeia a captura de que provém, de modo que a mesma sessão pode ser reexaminada e uma captura posterior pode ser comparada com ela para mostrar o que se moveu. Quando um fornecedor não pôde ser atribuído além de determinada camada, isso é dito com clareza e o nó não resolvido é nomeado, para que a pergunta seguinte tenha um endereço.
Isso produz indícios, não provas. Um fornecedor em uma jurisdição adversa é uma exposição a ponderar, não um veredito sobre o qual agir, e é apresentado assim, com a origem e o nível de confiança anexados, para que se possa discutir em vez de simplesmente aceitar.
O escopo é declarado ao lado das constatações. O que foi observado é o que rodou, nos caminhos percorridos naquela sessão. Um fornecedor alcançado apenas a partir de um servidor não deixa rastro em uma sessão do lado do cliente e é perseguido por meio da divulgação ou de uma pergunta direta. A operação transfronteiriça rotineira é separada da exposição que de fato justifica uma decisão, porque quase toda aplicação toca várias jurisdições e tratar isso como constatação produz ruído. Uma aplicação cuja cadeia observada corresponde à declarada, sem nenhum operador não atribuído, é um resultado real e é relatada como tal.

Aplicações
A metodologia operacional não muda de um trabalho para outro
Só mudam a aplicação e a decisão que se apoia nela. Estes são os casos em que o mesmo trabalho é contratado com mais frequência.
Revisão de fornecedores e plataformas
Antes de assinar, e de novo depois: o que a plataforma de fato carrega, em quem esses fornecedores se resolvem, e quais deles o contrato nunca mencionou.
Divulgação e trabalho regulatório
Registros de subprocessadores, contratos de tratamento de dados e avaliações de transferência, verificados contra o comportamento observado em vez da última versão do registro.
Avaliação do fluxo de dados
Para onde identificadores, cargas úteis e telemetria de fato vão, quais jurisdições cruzam para chegar lá, e qual lei os rege quando chegam.
Transações
O parque tecnológico de um alvo lido de fora antes de conceder acesso, incluindo as dependências que a própria equipe de engenharia dele nunca inventariou.
Integridade de conteúdo e de plataforma
Estabelecer quais partes estão em posição de influir no que um veículo, uma campanha ou um serviço voltado ao público coloca diante de um público, e se o operador teria aceitado cada uma delas conscientemente.
Monitoramento contínuo
Capturas recorrentes nas aplicações que mais importam, em que a mudança entre elas é o alerta: um fornecedor novo, um proprietário diferente, um controle que desapareceu.
Uma dependência não significa nada até se saber quem está por trás
Um único fornecedor é um problema de suprimento se for um ator comercial comum, e um risco relevante para o negócio se for controlado por uma parte interessada no seu fracasso. Nada muda na dependência entre esses dois casos. Só muda o seu significado, e o seu significado é função de quem está por trás dela. Este método resolve a dependência para baixo, pelos fornecedores dos quais um sistema depende. O Mapeamento da Cadeia Societária resolve o controle para cima, pelas estruturas que os possuem.

Solicitar
relatório
Percorremos casos de uso reais extraídos de trabalhos em andamento, que demonstram por que a integridade da cadeia de suprimentos hoje exige atenção no mais alto nível e ação coordenada.

Assine para acompanhar a evolução da integridade da cadeia de suprimentos global e as novidades da nDiligence.
Copyright © 2026 nDiligence, Inc. Todos os direitos reservados.