nDiligence, Attack the Glass 공개: 모든 보안 점검을 통과한 뒤에도 공격자가 화면의 표시 내용과 동작을 바꿀 수 있음을 보여주는 사이버보안 연구
nDiligence, Inc.는 오늘 Attack the Glass(ATG) 연구를 일반에 공개한다고 발표했습니다. 4년에 걸친 이 연구는 애플리케이션이 사용되는 동안 사람들의 기기를 이용해 화면에 나타나는 내용을 구성하고, 데이터를 불러오고, 코드를 실행하는 방식에 존재하는 사이버보안 취약점을 다룹니다. 이를 악용하는 공격자는 모든 보안 점검이 통과된 뒤에 사람들이 보는 내용과 소프트웨어의 동작을 바꿀 수 있습니다. 연구 전문은 https://atg.nDiligence.com에서 무료로 확인할 수 있습니다.
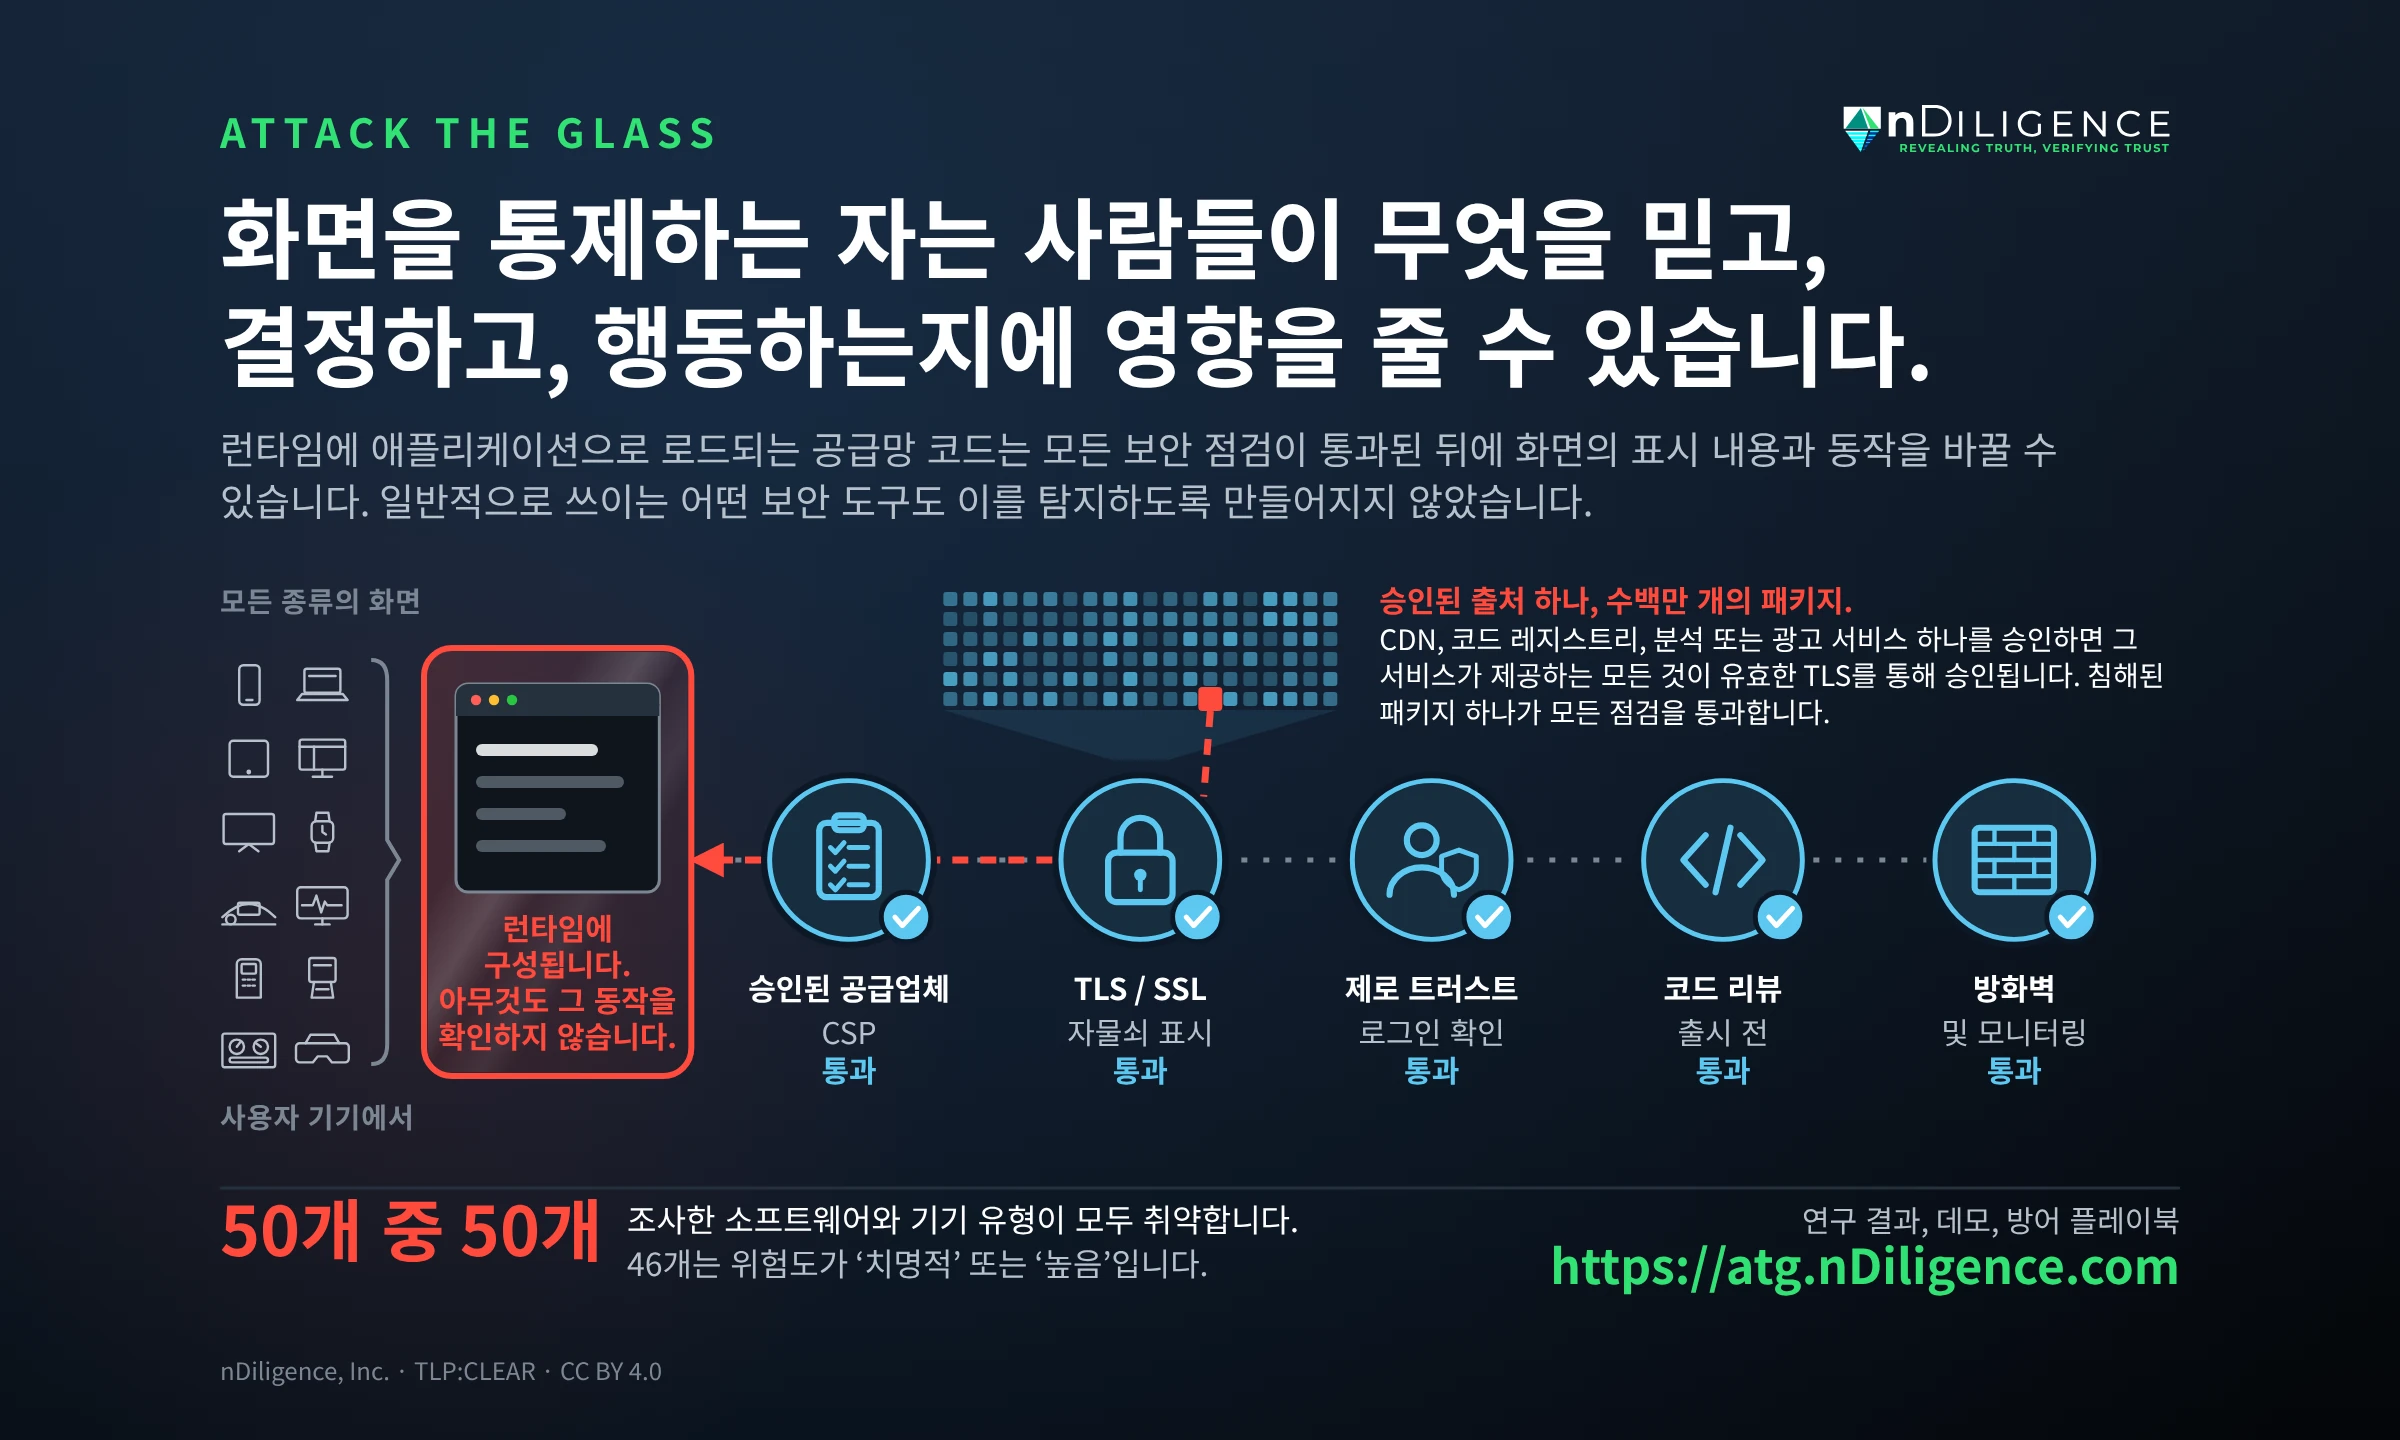
사람들이 의존하는 소프트웨어의 상당수는 사용자 인터페이스를 기기 자체에서 구성합니다. 웹 브라우저, 모바일 및 데스크톱 애플리케이션, 스마트 TV, 차량 디스플레이, 의료 기기, POS 단말기, 산업 제어 화면은 코드, 데이터, 미디어를 받아 실행되는 동안 사람이 보고 사용하는 것을 조립합니다. 이것이 런타임 클라이언트 사이드 렌더링입니다.
그 코드와 데이터, 미디어가 한 조직에서만 오는 경우는 드뭅니다. 하나의 애플리케이션이 수십에서 수백 개의 출처를 이용할 수 있습니다. 조직 자체의 시스템, 지도, 결제, 분석, 광고와 같은 기능을 위해 이용하는 벤더, 그리고 그 벤더가 의존하는 벤더가 여기에 해당합니다. 이들이 함께 애플리케이션의 소프트웨어 공급망을 이룹니다. 각 공급업체가 제공한 것은 실행 중인 애플리케이션에 로드되어 사용자 기기에서 실행됩니다. 그 공급업체 가운데 어느 하나라도 장악한 공격자는 배치와 접근을 얻습니다. 곧 애플리케이션이 사용자 기기에서 실행되는 동안 그 내부에서 정상 코드와 동일한 능력을 갖는 위치입니다.
이것은 현대 사이버보안의 사각지대입니다. 로그인, 암호화, 제로 트러스트, 방화벽, 코드 리뷰는 모두 코드가 기기에 로드되기 전에 작동합니다. 일단 로드되면 코드는 신뢰되며, 그 코드가 무엇을 하는지는 아무것도 확인하지 않습니다. 그 위치에 있는 공격자는 화면에 나타나는 내용을 바꾸고, 사람이 입력하는 내용을 가로채고, 그 사람의 권한으로 애플리케이션에서 작업을 수행할 수 있습니다. 그 결과는 모든 보안 점검이 통과된 뒤 사용자 기기에서 직접 수행되는 소프트웨어 공급망 공격이며, 오늘날 사용되는 어떤 사이버보안 시스템도 이를 탐지하거나 차단하도록 만들어지지 않았습니다.
또한 조사관이 찾아낼 수 있는 것도 거의 남지 않습니다. 변조된 코드는 단 한 번의 세션 동안 기기 메모리에서만 실행되고, 사본을 보관하지 말라는 지시와 함께 한 번만 전달되며, 이후의 모든 요청에는 조사관의 요청을 포함해 정상 코드를 돌려줄 수 있습니다. 트래픽은 암호화되어 기기가 이미 신뢰하는 주소로 향하고, 조직 자체의 로그에는 평범한 방문이 기록됩니다. 나중에는 그 사람이 무엇을 보았는지 기업이나 규제 기관, 법원이 재현하는 데 쓸 수 있는 기록이 전혀 없을 수 있습니다.
이것은 이미 일어나고 있습니다. 2024년 2월, 100,000개가 넘는 웹사이트가 로드하던 코드 라이브러리인 Polyfill.io의 도메인이 Funnull에 매각되었습니다. Funnull은 미국 재무부가 2025년에 제재한 기업입니다. 새 소유자는 해당 사이트들이 늘 신뢰해 온 바로 그 경로를 통해 선별된 방문자에게 변조된 코드를 제공하기 시작했으며, 모바일 사용자를 겨냥하고 관리자와 보안 스캐너로부터 몸을 숨겼습니다. Funnull은 변조된 코드가 지적되기 전까지 여러 달 동안 이 도메인을 통제했으며, 자동화된 보안 도구는 어느 것도 이를 탐지하지 못했습니다. 이 일은 독립 연구자들이 2024년 6월에 보고하고 도메인이 폐쇄된 뒤에야 드러났습니다.
Polyfill.io 운영자는 배치와 접근을 확보한 다음, 100,000개가 넘는 웹사이트의 공급망에서 차지한 그 위치를 악용해 사람들을 사기 사이트로 리디렉션했습니다. 같은 위치는 훨씬 더 정교하고 중대한 결과를 낳는 작전에 쓰일 수도 있었습니다. 근본적인 취약점은 한 번도 수정되지 않았습니다. ATG가 조사한 모든 범주의 소프트웨어는 지금도 같은 방식으로 런타임에 공급망에서 코드를 로드합니다.
영향력 작전은 무엇이 걸려 있는지 보여줍니다. Doppelganger는 러시아의 소행으로 지목된 영향력 캠페인으로, 미국 정부가 2024년에 그 웹사이트들을 압류했습니다. 이 캠페인은 독자를 속이고 눈에 띄지 않도록 조금씩 바꾼 유사 도메인을 이용해 실제 언론사를 사칭했습니다. Doppelganger가 발견되고 차단된 것은 바로 그 유사 도메인 때문이었습니다. ATG를 이용하는 작전에는 복제한 웹사이트가 필요하지 않습니다. 실제 사이트가 실제 주소에서 공격자가 고른 독자에게 변조된 콘텐츠를 전달하며, 편집자나 팩트체커, 플랫폼이 찾아낼 수 있는 것은 아무것도 남기지 않습니다.
ATG 연구는 뉴스 외에도 같은 기법이 다음과 같은 용도로 쓰일 수 있음을 기록하고 있습니다.
- 신뢰받는 출처에서 나오는 허위정보: 실제 뉴스, 정부, 선거 사이트 안에서 선별된 독자에게 표시되는 변조된 기사, 성명, 여론조사, 선거 결과.
- 언론에 대한 공격: 특정 독자층을 대상으로 변조된 매체 자체의 페이지, 앱, 아카이브. 게재 당시 정확했던 보도의 신뢰를 무너뜨립니다.
- 내부에서 전달되는 딥페이크: 실제 애플리케이션에 삽입되어 시청자마다 맞춤 제작되는 AI 생성 이미지, 음성, 영상.
- 군과 정부의 의사결정: 지휘관, 분석가, 공직자에게 사실과 다른 내용을 보여주는 작전 상황도, 인텔리전스 대시보드, 공공 서비스 시스템.
- 핵심 인프라: 상황이 변하고 있는데도 정상 수치를 보여주는 전력망, 수도, 송유관 운영자의 화면. 또는 표시된 대로 작동하지 않게 된 제어 장치.
- 금융 시스템: 변조된 잔액, 가격, 승인 화면. 그 결과 거래와 이체가 거짓 정보를 근거로 이루어집니다.
- 가짜 인터페이스: 실제 애플리케이션 안에, 실제 주소에서 나타나는 위조된 로그인, 결제, 승인 화면.
- 숨김으로써 무력화되는 시스템: 일부 사용자에게서만 제거된 경보, 대피 안내, 신고 버튼, 안전 제어 기능. 그동안 직원에게는 정상 작동하는 것으로 보입니다.
이러한 유형의 위협이 제기하는 보안 우려 때문에, nDiligence 팀은 공개에 앞서 2년 넘게 각국 정부에 비공개로 브리핑했습니다. 화면이 구성되는 방식의 약점은 군, 정부, 인프라 운영자, 시장, 언론사가 결정을 내리고, 행동하고, 시스템을 지휘하는 방식의 취약점입니다. 탐지도, 귀속도, 증거도 없이 악용할 수 있다는 점에서 이것은 국가안보와 사이버보안에 중대한 위험입니다.
“사람들은 자기 눈으로 본 것을 믿습니다. 현대 세계에서 우리는 끊임없이 화면을 보고 있으며, 애플리케이션과 웹사이트, 기기, 기업이 우리에게 보여지는 내용을 100% 통제한다고 가정하면서 이들을 신뢰하게 되었습니다”라고 ATG 취약점에 대한 4년간의 연구를 이끈 nDiligence 창립자 겸 CEO Robert Beckett은 말했습니다. “ATG는 공격자가 탐지나 귀속 없이 그 신뢰를 탈취할 수 있음을 입증합니다. 지휘관, 전력망 운영자, 유권자, 기자가 모든 보안 시스템이 안전하다고 판정한 화면을 보고 있더라도, 그 화면이 보여주는 내용은 조작되었을 수 있습니다. 화면을 통제하는 자는 정교한 타기팅으로 사람들이 무엇을 믿고, 결정하고, 행동하는지에 영향을 줄 수 있습니다. 그리고 지금은 그것이 언제 어디서 일어나고 있는지 아무도 알 수 없습니다. 산업계와 정부, 핵심 인프라 전반에서 소프트웨어 시스템의 무결성을 보호하려면 사이버보안 커뮤니티가 이 취약점을 이해해야 합니다.”
조사 결과
nDiligence는 10개 범주에 걸쳐 50가지 유형의 소프트웨어와 기기를 조사했습니다. 웹 브라우저, 모바일 앱, 데스크톱 애플리케이션, TV와 가전제품, POS와 의료 장비를 포함한 커넥티드 기기, 차량, 산업 제어 시스템, 증강현실과 가상현실, 게임 엔진, 생산성 및 데이터 도구입니다. 50가지 모두 취약하며, 46가지는 위험도가 ‘치명적’ 또는 ‘높음’으로 평가되었습니다. 폐쇄망, 망분리 환경, 기밀 네트워크는 공급망이 더 작고 더 잘 통제되어 노출이 줄어들지만, 동일한 상위 구성 요소로 만들어지기 때문에 노출이 사라지지는 않습니다. Content Security Policy와 Subresource Integrity 같은 기존 방어 수단도 위험을 줄여 주지만, 어느 것도 위험을 없애지는 못합니다.
ATG는 한 제품의 결함이 아니며, 개별 소프트웨어 취약점에 부여되는 식별자인 CVE도 없습니다. 현대 소프트웨어가 여러 공급업체가 제공한 것을 런타임에 조립해 만들어지는 방식에서 비롯된 결과이므로, 설치하면 해결되는 단일 패치는 없습니다. 조치 플레이북은 시스템 구축 방식에 대한 장기적인 변화가 업계 전반에서 마련되는 동안 조직이 지금 노출을 줄일 수 있는 방법을 설명합니다.
ATG 연구는 공격자가 공급망 인젝션을 통해 달성할 수 있는 효과를 다섯 가지 유형으로 분류합니다.
- 기만: 다른 모든 것이 정상 작동하는 동안 거짓 정보를 보여줍니다.
- 교란: 아무 일도 하지 않는 기능을 작동하는 것처럼 보이게 합니다.
- 저하: 눈에 보이는 장애를 일으키지 않으면서 시스템을 느리게 하거나 멈칫거리게 합니다.
- 거부: 사람에게 필요한 선택지, 알림, 제어 수단을 제거합니다.
- 파괴: 로그인한 사람의 권한을 이용해 화면 뒤에 있는 시스템과 데이터를 삭제하거나 손상시킵니다.
이러한 효과는 서로 결합할 수 있으며, 온라인 광고를 누구에게 보여줄지 정하는 것과 같은 타기팅 도구를 이용해 모든 사람, 한 집단, 또는 한 사람을 겨냥할 수 있습니다. ATG 연구는 런타임 공급망 인젝션이 대규모 영향력 작전의 잠재적 경로라고 지적합니다. 일반적으로 쓰이는 도구는 이를 탐지하거나 귀속하도록 만들어지지 않았습니다.
인공지능은 그 범위를 넓힙니다. 같은 타기팅과 결합하면 AI는 변조된 콘텐츠의 서로 다른 버전을 사람이나 집단마다 몇 초 만에 작성할 수 있습니다. 그렇게 되면 어떤 두 사람도 같은 것을 보지 못하고, 찾아내어 바로잡을 단일한 버전도 존재하지 않게 됩니다.
ATG 연구는 2022년에 시작되었고, 비공개 브리핑은 책임 있는 공개 원칙에 따라 2024년 4월에 시작되었습니다. 브리핑은 전 세계의 정부 기관, 학계 연구자, 업계 전문가를 대상으로 이루어졌습니다.
이사회와 경영진에게 ATG는 화면에서 내린 결정이 모든 통제가 통과된 뒤에 변경된 정보에 근거할 수 있고, 그런 일이 있었다는 기록도 남지 않는다는 것을 뜻합니다. 승인된 송금, 체결된 거래, 출동 인력을 보내는 상황실 요원, 수치에 대응하는 전력망 운영자가 그 예입니다. https://atg.nDiligence.com의 입문서는 기술적 배경이 없는 독자를 위해 작성되었습니다.
공개 내용
모든 자료는 누구나 무료로 이용할 수 있습니다. 제한 없이 공유할 수 있는 정보에 붙이는 보안 커뮤니티의 표시인 TLP:CLEAR가 적용되어 있으며, Creative Commons Attribution 4.0 라이선스로 제공되므로 누구나 공유하고, 교육에 활용하고, 이를 바탕으로 발전시킬 수 있습니다.
- 기술적 배경이 없는 독자를 위한 입문서: https://atg.nDiligence.com/introduction/
- 16개 장으로 구성된 기술 백서와 더 짧은 기술 입문서: https://atg.nDiligence.com/technical/
- 은행, 의료, 에너지, 선거, 국방, 증권 거래 및 기타 분야에 걸쳐 가상의 조직을 예로 든, 실제로 작동하는 온라인 데모 20건: https://atg.nDiligence.com/demos/
- 엔지니어, 아키텍트, 보안 팀을 위한 조치 플레이북. 첫 90일, 3개월에서 12개월, 그 이후의 장기로 나누어 구성했습니다: https://atg.nDiligence.com/playbooks/
- 연구 전반에서 사용하는 용어를 정의한 개념 레지스트리: https://atg.nDiligence.com/concepts/
- 자주 묻는 질문: https://atg.nDiligence.com/faq/
- 각 문서를 PDF로 내려받을 수 있는 라이브러리: https://atg.nDiligence.com/library/
- ATG를 잘 알려진 다른 보안 위협과 비교한 AI 심각도 평가 연구.
“ATG는 디지털 공급망 위협에 대한 저희 연구 과정에서 발견되었습니다”라고 Beckett은 말했습니다. “저희 팀은 15년 넘게 온라인 위협 인텔리전스와 영향력 작전 대응 분야에서 일해 왔고, 그래서 ATG 취약점이 어떻게 악용될 수 있는지 알아볼 수 있었습니다. 2024년부터 저희는 연구자, 벤더, 각국 정부와 협력해 이 공백을 메울 방법을 찾아 왔습니다. 사람들이 중요한 결정을 내리는 데 사용하는 시스템을 구축하거나 운영하거나 방어하는 사람이라면 누구나 ATG 취약점을 이해하고 완화해야 합니다.”
누가 읽어야 하는가
ATG는 전 세계 기술 분야 전반에 걸친 국제적인 문제입니다. 이 연구는 사용자의 기기에서 렌더링되는 소프트웨어를 구축하거나 운영하거나 그에 의존하는 모든 조직과 관련이 있습니다. 여기에는 정부와 군, 선거 관리 기관, 언론사, 금융 기관과 보험사, 의료 기관, 그리고 에너지, 수도, 교통, 통신, 긴급 서비스와 같은 핵심 인프라의 운영자가 포함됩니다. 이들의 공급망에 속한 소프트웨어 벤더와 서비스 제공업체에도 똑같이 관련이 있습니다. 기술 입문서, 백서, 플레이북은 엔지니어, 아키텍트, 보안 팀, 연구자를 위해 작성되었습니다. 입문서는 경영진, 정책 입안자, 언론인을 포함해 기술적 배경이 없는 독자를 위해 작성되었습니다.
nDiligence 소개
nDiligence, Inc.는 공급망 인텔리전스 기업입니다. 신뢰할 수 있는 제공업체 네트워크를 구축하고, 그 아래에 겹겹이 놓인 공급망을 정밀 검토하며, 지속적인 모니터링 아래에 둡니다. 창립자들은 15년이 넘는 인터넷 공급망 경험을 갖추고 있으며, 25년 넘게 국가안보 및 인텔리전스 시스템 분야에서 일해 왔습니다. ATG 연구는 자체 자금으로 수행되었습니다. 자세한 내용은 https://nDiligence.com에서 확인하십시오.
 전체 보도자료
