nDiligenceがAttack the Glassを公開:すべてのセキュリティチェックを通過した後でも、攻撃者が画面の表示と動作を変えられることを示すサイバーセキュリティ研究
nDiligence, Inc.は本日、Attack the Glass(ATG)の研究成果を一般公開したことを発表しました。4年にわたるこの研究は、アプリケーションが使用中に、利用者自身の機器を使って画面に表示する内容を組み立て、データを読み込み、コードを実行する仕組みに潜むサイバーセキュリティ上の脆弱性を調べたものです。この脆弱性を悪用する攻撃者は、すべてのセキュリティチェックを通過した後で、人々が目にする内容と、ソフトウェアの動作を変えることができます。研究成果の全文はhttps://atg.nDiligence.comで無料でご覧いただけます。
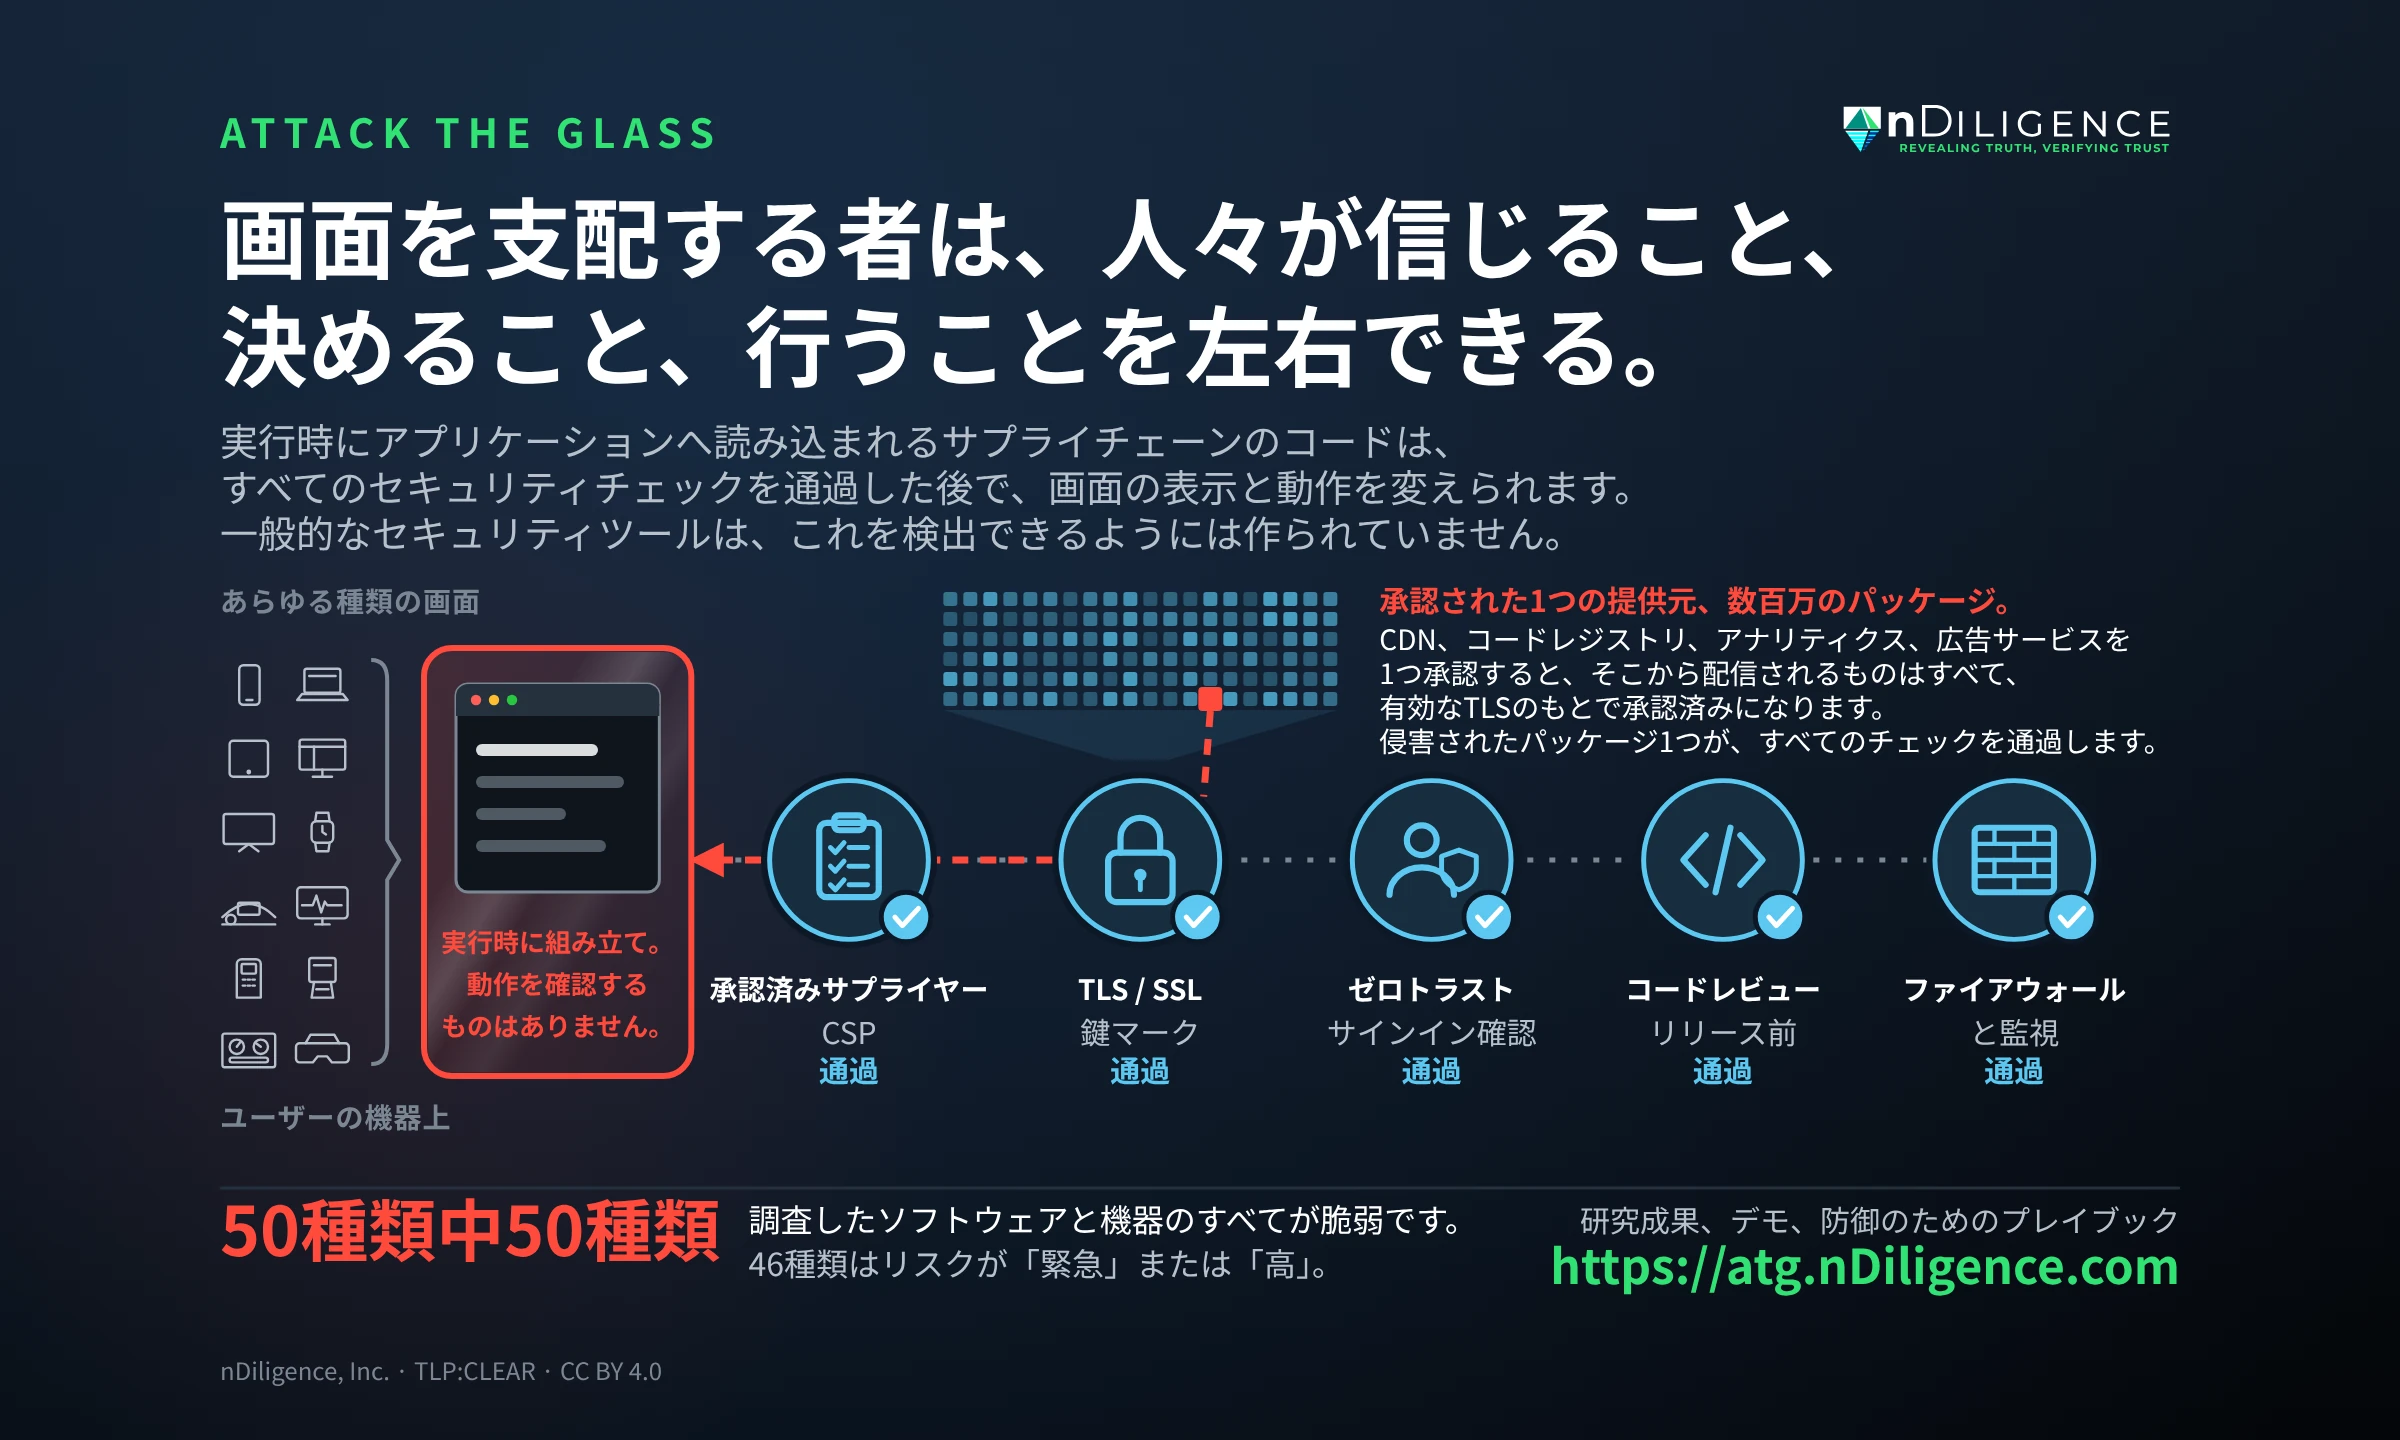
人々が頼りにしているソフトウェアの多くは、ユーザーインターフェースを機器そのものの上で組み立てます。ウェブブラウザー、モバイルアプリケーションとデスクトップアプリケーション、スマートテレビ、車載ディスプレイ、医療機器、POS端末、産業用制御画面は、コード、データ、メディアを受け取り、動作中に、人が見て使うものを組み立てます。これが実行時のクライアントサイドレンダリングです。
そのコード、データ、メディアが単一の組織から届くことはまれです。1つのアプリケーションが、数十から数百の提供元を利用することがあります。組織自身のシステム、地図、決済、アナリティクス、広告などの機能のために利用するベンダー、そしてそのベンダーが頼るベンダーです。これらが合わさって、アプリケーションのソフトウェアサプライチェーンを構成します。各サプライヤーが提供するものは、実行中のアプリケーションに読み込まれ、ユーザーの機器上で実行されます。そのサプライヤーのいずれか1つを掌握した攻撃者は、配置とアクセスを手に入れます。つまり、アプリケーションがユーザーの機器上で動作している間、その内部で、正規のコードと同じ能力を持つ立場です。
これは現代のサイバーセキュリティの盲点です。サインイン、暗号化、ゼロトラスト、ファイアウォール、コードレビューはいずれも、コードが機器に読み込まれる前に機能します。いったん読み込まれると、コードは信頼され、何をしているかを確認するものはありません。その立場にいる攻撃者は、画面に表示される内容を変え、人が入力した内容を取得し、その人の権限でアプリケーション内の操作を行うことができます。その結果、すべてのセキュリティチェックを通過した後に、ユーザーの機器上で直接実行されるソフトウェアサプライチェーン攻撃が成立します。現在使われているサイバーセキュリティシステムで、これを検出または阻止するように作られたものはありません。
また、調査担当者が見つけられるものもほとんど残りません。改変されたコードは、1回のセッションの間だけ機器のメモリ上で動作し、コピーを保持しないよう指示したうえで一度だけ配信され、その後のあらゆるリクエストには、調査担当者からのものを含めて、本物のコードを返すことができます。通信は暗号化され、機器がすでに信頼している宛先に送られ、組織自身のログには通常のアクセスが記録されます。後になって、その人が何を見たのかを企業、規制当局、裁判所が再現するために使える記録は、何も残っていない可能性があります。
これはすでに起きています。2024年2月、100,000を超えるウェブサイトが読み込んでいたコードライブラリー、Polyfill.ioのドメインがFunnullに売却されました。Funnullは、米国財務省が2025年に制裁対象とした企業です。新しい所有者は、それらのサイトが常に信頼してきたのと同じ経路を通じて、選んだ訪問者に改変したコードを配信し始めました。モバイルユーザーを狙い、管理者やセキュリティスキャナーからは身を隠していました。Funnullは、改変されたコードが指摘されるまで数か月にわたってこのドメインを支配しており、自動化されたセキュリティツールはどれもこれを検出しませんでした。明るみに出たのは、独立した研究者が2024年6月に報告し、ドメインが停止されてからのことです。
Polyfill.ioの運営者は配置とアクセスを獲得し、100,000を超えるウェブサイトのサプライチェーンにおけるその立場を悪用して、人々を詐欺サイトへ誘導しました。同じ立場は、はるかに高度で重大な結果をもたらす作戦に使うこともできたはずです。根本にある脆弱性は、一度も修正されていません。ATGが調査したすべてのカテゴリーのソフトウェアは、いまも同じ方法で、実行時にサプライチェーンからコードを読み込んでいます。
影響力工作は、何が危険にさらされているかを示しています。Doppelgangerは、ロシアによるものとされる影響力キャンペーンで、米国政府が2024年にそのウェブサイトを差し押さえました。本物の報道機関になりすますために、読者をだまし、気づかれないように細部を変えた、よく似たドメインを使っていました。Doppelgangerが発見され、阻止されたのは、そのよく似たドメインがあったからです。ATGを使う工作には、複製したウェブサイトは必要ありません。本物のサイトが、本物のアドレスで、攻撃者が選んだ読者に改変したコンテンツを届け、編集者、ファクトチェッカー、プラットフォームが見つけられるものは何も残しません。
ATGの研究は、報道以外にも、同じ手法が次のような目的に使われうることを記録しています。
- 信頼できる情報源からの偽情報:本物のニュースサイト、政府サイト、選挙サイトの中で、選ばれた読者に表示される、改変された記事、声明、世論調査、選挙結果。
- 報道機関への攻撃:特定の読者層に向けて改変された、媒体自身のページ、アプリ、アーカイブ。公開時には正確だった報道の信頼を損ないます。
- 内部から届けられるディープフェイク:本物のアプリケーションに埋め込まれ、視聴者ごとに作り分けられた、AI生成の画像、音声、動画。
- 軍と政府の意思決定:指揮官、分析官、当局者に事実と異なるものを表示する、作戦状況図、インテリジェンスダッシュボード、公共サービスシステム。
- 重要インフラ:状況が変化しているのに正常な計測値を表示する、電力網、水道、パイプラインの運用者の画面。あるいは、表示どおりには動作しなくなった制御装置。
- 金融システム:改変された残高、価格、承認画面。その結果、取引や送金が誤った情報に基づいて行われます。
- 偽のインターフェース:本物のアプリケーションの中に、本物のアドレスで現れる、偽造されたサインイン画面、決済画面、承認画面。
- 隠すことで無力化されるシステム:一部のユーザーに対してだけ取り除かれた、警報、避難通知、通報ボタン、安全制御。その間、職員には正常に動作しているように見えます。
この種の脅威がもたらす安全保障上の懸念から、nDiligenceのチームは公開に先立ち、2年以上をかけて各国政府に非公開で説明を行ってきました。画面の組み立て方にある弱点は、軍、政府、インフラ運用者、市場、報道機関が意思決定を行い、行動し、システムを指揮する方法そのものの脆弱性です。検出も、帰属の特定も、証拠もないまま悪用できることから、これは国家安全保障とサイバーセキュリティにとって重大なリスクです。
「人は自分の目で見たものを信頼します。現代の世界では、私たちは絶えず画面を見ており、アプリケーション、ウェブサイト、機器、企業を信頼するようになりました。表示される内容を、それらが100%管理していると思い込んでいるからです」と、nDiligenceの創業者兼CEOで、ATG脆弱性に関する4年間の研究を率いたRobert Beckettは述べています。「ATGは、攻撃者が検出も帰属の特定もされずに、その信頼を乗っ取れることを実証しています。指揮官、電力網の運用者、有権者、記者が、あらゆるセキュリティシステムが安全だと判定する画面を見ていても、そこに表示される内容は操作されている可能性があります。画面を支配する者は、高度なターゲティングによって、人々が何を信じ、何を決め、何を行うかに影響を与えることができます。そして現時点では、それがいつどこで起きているのかを、誰も知ることができません。産業界、政府、重要インフラにわたってソフトウェアシステムの完全性を守るために、サイバーセキュリティコミュニティはこの脆弱性を理解する必要があります」
調査結果
nDiligenceは、10のカテゴリーにわたる50種類のソフトウェアと機器を調査しました。ウェブブラウザー、モバイルアプリ、デスクトップアプリケーション、テレビと家電、POSや医療機器を含むコネクテッド機器、車両、産業用制御システム、拡張現実と仮想現実、ゲームエンジン、生産性ツールとデータツールです。50種類すべてが脆弱で、46種類はリスクが「緊急」または「高」と評価されています。閉域網、エアギャップ環境、機密ネットワークは、サプライチェーンが小さく、よりよく管理されているため、露出は小さくなりますが、同じ上流のコンポーネントで構築されているため、なくなることはありません。Content Security PolicyやSubresource Integrityといった既存の防御策もリスクを下げますが、リスクをなくすものはありません。
ATGは特定の製品の欠陥ではなく、個々のソフトウェア脆弱性に割り当てられる識別子であるCVEもありません。現代のソフトウェアが、多数のサプライヤーから提供されるものを実行時に組み立てて作られていることの結果であり、そのため、適用すれば済む単一のパッチは存在しません。修復プレイブックは、システムの作り方に関する長期的な変更が業界全体で検討されている間に、組織がいまから露出を減らす方法を説明しています。
ATGの研究は、攻撃者がサプライチェーンインジェクションによって実現できる効果を、5つの種類に分類しています。
- 欺く:ほかのすべてが正常に動作している間に、偽の情報を表示する。
- 妨害する:何もしていない機能を、動作しているように見せる。
- 低下させる:目に見える障害を起こさずに、システムを遅くしたり停滞させたりする。
- 拒否する:人が必要とする選択肢、通知、操作手段を取り除く。
- 破壊する:サインインしている人の権限を使って、画面の背後にあるシステムとデータを削除または損傷する。
これらの効果は組み合わせることができ、オンライン広告を誰に表示するかを決めるのと同じターゲティングツールを使って、全員、1つの集団、または1人の個人に向けることができます。ATGの研究は、実行時のサプライチェーンインジェクションが、大規模な影響力工作の経路になりうると指摘しています。一般に使われているツールは、これを検出することも、帰属を特定することもできるようには作られていません。
人工知能は、その到達範囲を広げます。同じターゲティングと組み合わせれば、AIは改変するコンテンツの別々のバージョンを、人や集団ごとに数秒で書くことができます。そうなると、同じものを見る人は2人といなくなり、発見して訂正できる単一のバージョンも存在しなくなります。
ATGの研究は2022年に始まり、責任ある開示の考え方に沿って、非公開の説明は2024年4月に始まりました。説明は、世界各地の政府機関、学術研究者、業界の専門家に対して行われました。
取締役会と経営陣にとって、ATGが意味するのは、画面上で下した判断が、すべての統制を通過した後に書き換えられた情報に基づいている可能性があり、しかもそれが起きた記録が残らないということです。承認された電信送金、執行された取引、隊を出動させる指令員、計測値に対応する電力網の運用者などがその例です。https://atg.nDiligence.comの入門編は、技術的な背景を持たない読者に向けて書かれています。
公開する内容
すべて無料で一般に公開しています。制限なく共有できる情報を示すセキュリティコミュニティのラベルであるTLP:CLEARが付されており、Creative Commons Attribution 4.0でライセンスされているため、どなたでも共有し、教材とし、それを土台に発展させることができます。
- 入門編(技術的な背景を持たない読者向け):https://atg.nDiligence.com/introduction/
- 全16章の技術ホワイトペーパーと、より短い技術入門:https://atg.nDiligence.com/technical/
- 銀行、医療、エネルギー、選挙、防衛、証券取引などの分野にわたり、架空の組織を例にした、実際に動作する20のオンラインデモ:https://atg.nDiligence.com/demos/
- エンジニア、アーキテクト、セキュリティチーム向けの修復プレイブック。最初の90日間、3か月目から12か月目、さらに長期に分けて構成しています:https://atg.nDiligence.com/playbooks/
- 研究全体で使う用語を定義した概念レジストリ:https://atg.nDiligence.com/concepts/
- よくある質問:https://atg.nDiligence.com/faq/
- 各文書をPDFでダウンロードできるライブラリー:https://atg.nDiligence.com/library/
- ATGをほかのよく知られたセキュリティ上の脅威と比較した、AIによる深刻度スコアリングの調査。
「ATGは、デジタルサプライチェーンの脅威に関する私たちの研究の中で発見されました」とBeckettは述べています。「私たちのチームは15年以上にわたり、オンラインの脅威インテリジェンスと影響力工作への対抗に取り組んできました。だからこそ、ATG脆弱性がどのように悪用されうるかに気づいたのです。2024年以降、私たちは研究者、ベンダー、各国政府と協力して、この隙間を埋める方法を探ってきました。人々が重要な判断を下すために使うシステムを構築、運用、防御するすべての人が、ATG脆弱性を理解し、緩和する必要があります」
対象となる読者
ATGは、世界のテクノロジー分野全体にまたがる国際的な問題です。この研究は、利用者の機器上でレンダリングされるソフトウェアを構築、運用している組織、またはそれに依存している組織のすべてに関係します。政府と軍、選挙管理機関、報道機関、金融機関と保険会社、医療機関、そしてエネルギー、水道、交通、通信、緊急サービスといった重要インフラの運用者が含まれます。それらのサプライチェーンに連なるソフトウェアベンダーとサービス提供者にも、同じように関係します。技術入門、ホワイトペーパー、プレイブックは、エンジニア、アーキテクト、セキュリティチーム、研究者に向けて書かれています。入門編は、経営幹部、政策立案者、ジャーナリストなど、技術的な背景を持たない読者に向けて書かれています。
nDiligenceについて
nDiligence, Inc.は、サプライチェーンインテリジェンスの企業です。信頼できるプロバイダーネットワークを構築し、その下に入れ子になったサプライチェーンを精査し、継続的な監視のもとに置きます。創業者たちは、インターネットのサプライチェーンに関する15年以上の経験を持ち、25年以上にわたって国家安全保障とインテリジェンスのシステムに携わってきました。ATGの研究は自主資金で行われました。詳しくはhttps://nDiligence.comをご覧ください。
 プレスリリース一覧
