nDiligence publie Attack the Glass : une recherche en cybersécurité montre que des attaquants peuvent modifier ce que les écrans affichent et font une fois tous les contrôles de sécurité franchis
nDiligence, Inc. a annoncé aujourd'hui la publication de la recherche Attack the Glass (ATG) à destination du grand public. Cette étude de quatre ans examine une vulnérabilité de cybersécurité dans la manière dont les applications utilisent les appareils des personnes elles-mêmes pour construire ce qui apparaît à l'écran, charger des données et exécuter du code pendant que l'application est utilisée. Un attaquant qui l'exploite peut modifier ce que les personnes voient et ce que fait leur logiciel, une fois tous les contrôles de sécurité franchis. La recherche complète est disponible gratuitement sur https://atg.nDiligence.com.
Une grande partie des logiciels dont dépendent les personnes construisent leur interface utilisateur sur l'appareil lui-même. Les navigateurs web, les applications mobiles et de bureau, les téléviseurs connectés, les écrans de véhicules, les dispositifs médicaux, les terminaux de point de vente et les écrans de contrôle industriel reçoivent du code, des données et des médias, puis assemblent ce que la personne voit et utilise pendant le fonctionnement. C'est le rendu côté client à l'exécution.
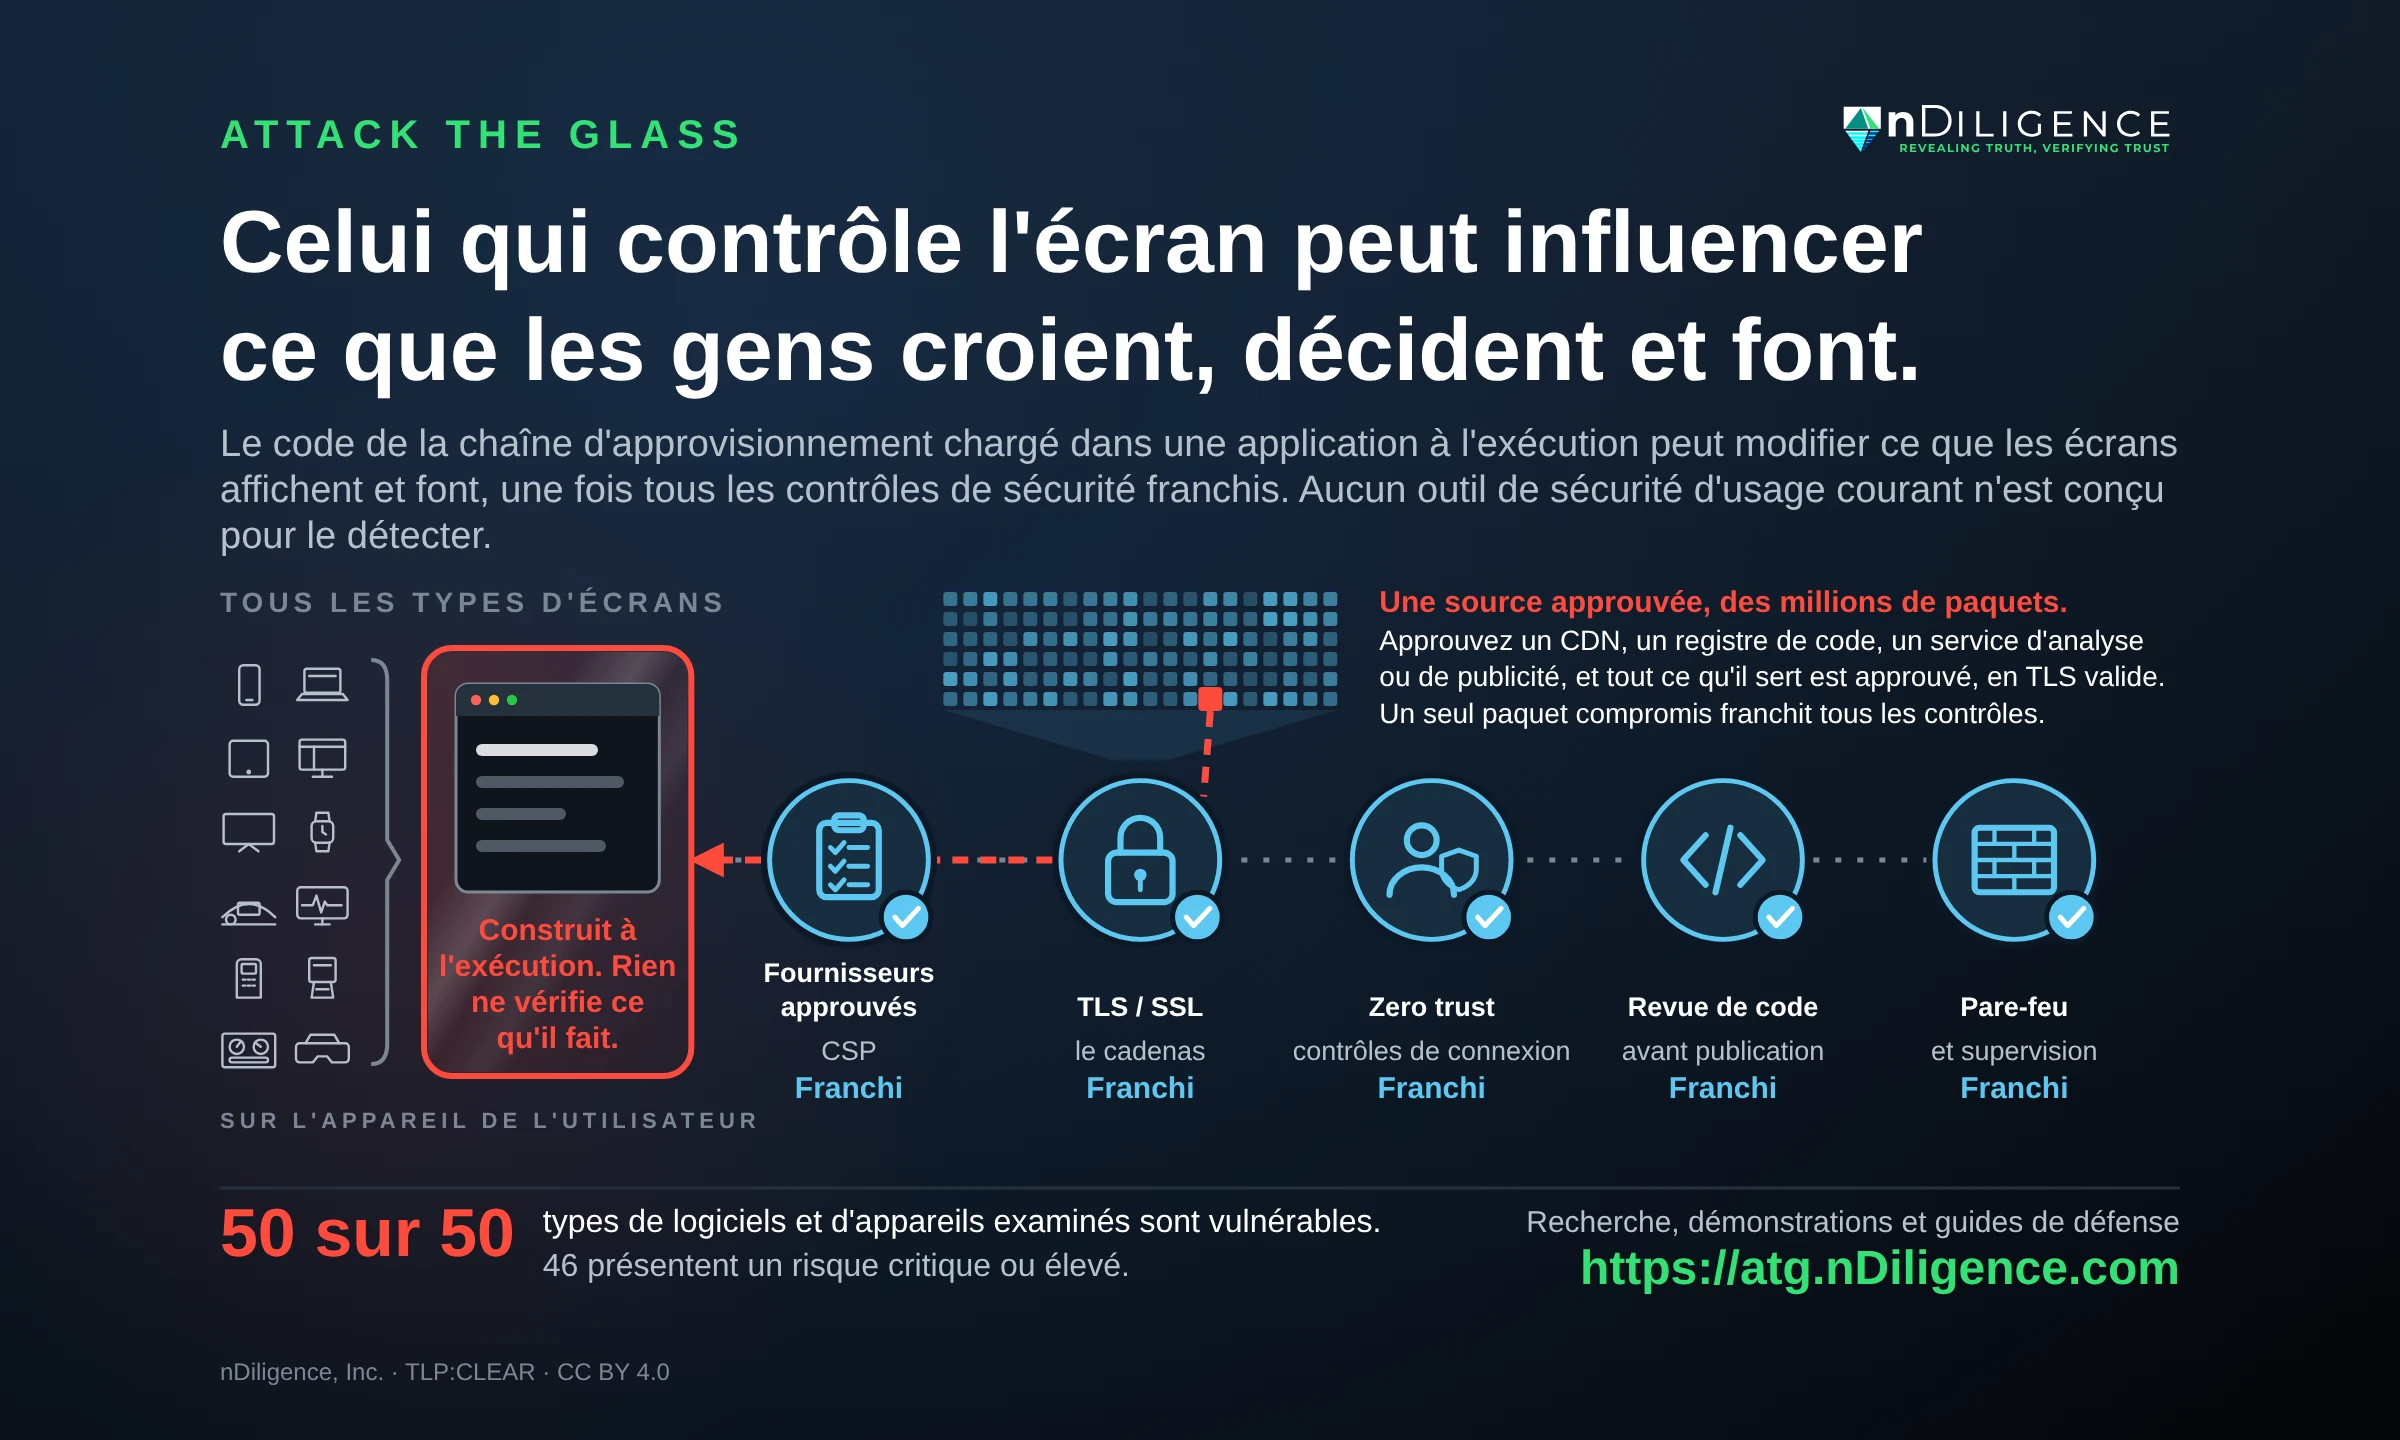
Ce code, ces données et ces médias proviennent rarement d'une seule organisation. Une même application peut faire appel à des dizaines ou des centaines de sources : les systèmes de l'organisation elle-même, les fournisseurs auxquels elle recourt pour des fonctions telles que la cartographie, les paiements, l'analyse d'audience ou la publicité, et les fournisseurs dont dépendent ces fournisseurs. Ensemble, ils constituent la chaîne d'approvisionnement logicielle de l'application. La contribution de chaque fournisseur est chargée dans l'application en cours d'exécution et exécutée sur l'appareil de l'utilisateur. Un attaquant qui prend le contrôle de l'un quelconque de ces fournisseurs obtient placement et accès : une position à l'intérieur de l'application pendant qu'elle s'exécute sur l'appareil de l'utilisateur, avec les mêmes capacités que le code légitime.
C'est un angle mort de la cybersécurité moderne. L'authentification, le chiffrement, le zero trust, les pare-feu et la revue de code interviennent tous avant que le code soit chargé sur l'appareil. Une fois chargé, le code est considéré comme fiable et rien ne vérifie ce qu'il fait. Un attaquant dans cette position peut modifier ce qui apparaît à l'écran, capturer ce que la personne saisit et agir dans l'application avec l'autorité de cette personne. Il en résulte une attaque de la chaîne d'approvisionnement logicielle menée directement sur l'appareil de l'utilisateur, une fois tous les contrôles de sécurité franchis, et aucun système de cybersécurité utilisé aujourd'hui n'est conçu pour la détecter ni l'arrêter.
Elle laisse aussi peu de choses à trouver aux enquêteurs. Le code modifié peut ne s'exécuter que dans la mémoire de l'appareil le temps d'une seule session, être livré une seule fois avec l'instruction de ne conserver aucune copie, et renvoyer le code authentique à toute requête ultérieure, y compris celle d'un enquêteur. Le trafic est chiffré et dirigé vers une adresse à laquelle l'appareil fait déjà confiance, et les journaux de l'organisation elle-même enregistrent une visite ordinaire. Ensuite, il peut ne subsister aucune trace que l'entreprise, un régulateur ou un tribunal pourraient utiliser pour reproduire ce que la personne a vu.
Cela se produit déjà. En février 2024, le domaine de Polyfill.io, une bibliothèque de code chargée par plus de 100 000 sites web, a été vendu à Funnull, une société que le Trésor américain a sanctionnée en 2025. Le nouveau propriétaire a commencé à servir du code modifié à des visiteurs sélectionnés, par le canal même auquel ces sites avaient toujours fait confiance, en ciblant les utilisateurs mobiles et en se dissimulant aux administrateurs et aux scanners de sécurité. Funnull a contrôlé le domaine pendant des mois avant que le code modifié soit signalé, et aucun outil de sécurité automatisé ne l'a détecté. L'affaire n'a été révélée que lorsque des chercheurs indépendants l'ont signalée en juin 2024 et que le domaine a été fermé.
L'opérateur de Polyfill.io a acquis son placement et son accès, puis a exploité cette position dans la chaîne d'approvisionnement de plus de 100 000 sites web pour rediriger les internautes vers des sites frauduleux. La même position aurait pu servir à mener des opérations bien plus sophistiquées et lourdes de conséquences. La vulnérabilité sous-jacente n'a jamais été corrigée. Les logiciels de toutes les catégories examinées par ATG continuent de charger du code depuis leur chaîne d'approvisionnement à l'exécution, de la même manière.
Les opérations d'influence montrent ce qui est en jeu. Doppelganger, une campagne d'influence attribuée à la Russie dont les sites web ont été saisis par le gouvernement américain en 2024, usurpait l'identité de véritables médias au moyen de domaines ressemblants, modifiés par de petites différences conçues pour tromper les lecteurs et passer inaperçues. Ce sont ces domaines ressemblants qui ont permis de découvrir et de perturber Doppelganger. Une opération utilisant ATG n'aurait pas besoin d'un site web cloné. Le vrai site, à sa vraie adresse, livrerait le contenu modifié aux lecteurs choisis par l'attaquant, sans rien laisser qu'un rédacteur en chef, un vérificateur de faits ou une plateforme puisse trouver.
Au-delà de l'information, la recherche ATG documente la manière dont la même technique pourrait servir à :
- La désinformation depuis des sources de confiance : articles, déclarations, sondages ou résultats électoraux modifiés, présentés à des lecteurs choisis au sein de véritables sites d'information, gouvernementaux et électoraux.
- Les attaques contre la presse : les pages, les applications et les archives d'une publication modifiées pour des publics sélectionnés, ce qui fragilise des informations qui étaient exactes au moment de leur publication.
- Les deepfakes livrés de l'intérieur : images, sons et vidéos générés par IA et insérés dans de vraies applications, adaptés à chaque spectateur.
- Les décisions militaires et gouvernementales : une situation opérationnelle, un tableau de bord de renseignement ou un système de service public montrant à des commandants, des analystes ou des responsables autre chose que la réalité.
- Les infrastructures critiques : l'écran d'un opérateur de réseau électrique, d'eau ou de pipeline affichant des relevés normaux alors que les conditions changent, ou des commandes qui ne font plus ce qu'elles indiquent.
- Les systèmes financiers : soldes, cours ou écrans de validation modifiés, de sorte que les transactions et les virements sont effectués sur la base d'informations fausses.
- Les fausses interfaces : écrans contrefaits de connexion, de paiement ou de validation apparaissant dans la vraie application, à sa vraie adresse.
- Les systèmes neutralisés par dissimulation : alertes, avis d'évacuation, boutons de signalement ou commandes de sécurité supprimés pour certains utilisateurs, alors que le personnel les voit fonctionner normalement.
En raison des préoccupations de sécurité que soulève ce type de menace, l'équipe de nDiligence a passé plus de deux ans à informer des gouvernements à titre privé avant de publier. Une faiblesse dans la manière dont les écrans sont construits est une vulnérabilité dans la manière dont les armées, les gouvernements, les opérateurs d'infrastructures, les marchés et les rédactions prennent des décisions, agissent et commandent des systèmes. La possibilité de l'exploiter sans détection, sans attribution et sans preuve en fait un risque majeur pour la sécurité nationale et la cybersécurité.
« Les gens font confiance à ce qu'ils voient de leurs propres yeux. Dans le monde moderne, nous regardons des écrans en permanence et nous avons pris l'habitude de faire confiance aux applications, aux sites web, aux appareils et aux entreprises, en supposant qu'ils maîtrisent à 100 % ce qui nous est montré », a déclaré Robert Beckett, fondateur et PDG de nDiligence, qui a dirigé les quatre années de recherche sur la vulnérabilité ATG. « ATG démontre comment un attaquant peut détourner cette confiance sans détection ni attribution. Un commandant, un opérateur de réseau électrique, un électeur ou un journaliste peuvent regarder un écran que tous les systèmes de sécurité déclarent sûr, alors que ce qu'il affiche peut être manipulé. Celui qui contrôle l'écran peut influencer ce que les gens croient, décident et font, avec un ciblage sophistiqué. Et aujourd'hui, personne ne peut dire quand ni où cela se produit. La communauté de la cybersécurité doit comprendre cette vulnérabilité afin que nous puissions protéger l'intégrité des systèmes logiciels dans tous les secteurs, les gouvernements et les infrastructures critiques ».
Constats
nDiligence a examiné 50 types de logiciels et d'appareils répartis en 10 catégories : navigateurs web, applications mobiles, applications de bureau, téléviseurs et appareils électroménagers, appareils connectés, dont les terminaux de point de vente et les équipements médicaux, véhicules, systèmes de contrôle industriel, réalité augmentée et virtuelle, moteurs de jeu, et outils de productivité et de données. Les 50 sont vulnérables, et 46 présentent un risque critique ou élevé. Les réseaux fermés, isolés et classifiés ont des chaînes d'approvisionnement plus réduites et mieux maîtrisées, ce qui diminue leur exposition sans la supprimer, car ils sont construits à partir des mêmes composants en amont. Les défenses existantes, telles que Content Security Policy et Subresource Integrity, réduisent elles aussi le risque, mais aucune ne le supprime.
ATG n'est pas un défaut d'un produit particulier et ne porte aucun CVE, l'identifiant attribué aux vulnérabilités logicielles individuelles. C'est une conséquence de la manière dont les logiciels modernes sont assemblés à l'exécution à partir de nombreux fournisseurs, de sorte qu'il n'existe aucun correctif unique à installer. Les guides de remédiation décrivent comment les organisations peuvent réduire leur exposition dès maintenant, pendant que le secteur élabore des changements à plus long terme dans la façon de construire les systèmes.
La recherche ATG classe cinq types d'effets qu'un attaquant peut obtenir par une injection dans la chaîne d'approvisionnement :
- Tromper : afficher de fausses informations alors que tout le reste fonctionne normalement.
- Perturber : faire en sorte qu'une fonction semble opérer alors qu'elle ne fait rien.
- Dégrader : ralentir ou bloquer des systèmes sans provoquer de panne visible.
- Interdire : supprimer une option, un avis ou une commande dont une personne a besoin.
- Détruire : utiliser l'autorité de la personne connectée pour supprimer ou endommager les systèmes et les données situés derrière l'écran.
Ces effets peuvent être combinés et viser tout le monde, un groupe ou une seule personne, à l'aide des mêmes outils de ciblage que ceux qui décident qui voit une publicité en ligne. La recherche ATG identifie l'injection dans la chaîne d'approvisionnement à l'exécution comme un canal potentiel pour des opérations d'influence à grande échelle, que les outils d'usage courant ne sont pas conçus pour détecter ni attribuer.
L'intelligence artificielle élargit cette portée. Associée au même ciblage, l'IA pourrait rédiger en quelques secondes une version différente du contenu modifié pour chaque personne ou chaque groupe, de sorte que deux personnes ne voient jamais la même chose et qu'aucune version unique n'existe pour être trouvée et corrigée.
La recherche ATG a débuté en 2022 et les présentations privées ont commencé en avril 2024, conformément aux principes de divulgation responsable. Ces présentations ont touché des agences gouvernementales, des chercheurs universitaires et des experts du secteur dans le monde entier.
Pour les conseils d'administration et les dirigeants, ATG signifie qu'une décision prise devant un écran peut reposer sur des informations modifiées après le franchissement de tous les contrôles, sans aucune trace de ce qui s'est passé : un virement approuvé, un ordre de bourse exécuté, un opérateur de centre de secours qui envoie des équipes, un opérateur de réseau électrique qui réagit à un relevé. L'Introduction, disponible sur https://atg.nDiligence.com, est rédigée pour les lecteurs sans formation technique.
Ce qui est publié
Tout est gratuit et ouvert au public. L'ensemble porte la mention TLP:CLEAR, le marquage de la communauté de la sécurité pour les informations pouvant être partagées sans restriction, et il est placé sous licence Creative Commons Attribution 4.0, de sorte que chacun peut le partager, l'enseigner et s'en servir comme base :
- Introduction, pour les lecteurs sans formation technique : https://atg.nDiligence.com/introduction/
- Livre blanc technique en seize chapitres, et un guide technique plus court : https://atg.nDiligence.com/technical/
- Vingt démonstrations en ligne fonctionnelles couvrant la banque, la santé, l'énergie, les élections, la défense, les marchés financiers et d'autres secteurs, avec des organisations fictives à titre d'illustration : https://atg.nDiligence.com/demos/
- Guides de remédiation pour les ingénieurs, les architectes et les équipes de sécurité, organisés selon les quatre-vingt-dix premiers jours, les mois trois à douze et le plus long terme : https://atg.nDiligence.com/playbooks/
- Registre des concepts, qui définit les termes employés dans l'ensemble de la recherche : https://atg.nDiligence.com/concepts/
- Foire aux questions : https://atg.nDiligence.com/faq/
- Bibliothèque téléchargeable des documents au format PDF : https://atg.nDiligence.com/library/
- Une étude de notation de la gravité réalisée par IA, qui compare ATG à d'autres menaces de sécurité connues.
« ATG a été découvert au cours de nos recherches sur les menaces pesant sur la chaîne d'approvisionnement numérique », a déclaré M. Beckett. « Notre équipe travaille depuis plus de 15 ans dans le renseignement sur les menaces en ligne et la lutte contre les opérations d'influence, et c'est pourquoi nous avons reconnu comment la vulnérabilité ATG pouvait être exploitée. Depuis 2024, nous travaillons avec des chercheurs, des fournisseurs et des gouvernements pour trouver des moyens de combler cette faille. Quiconque construit, exploite ou défend des systèmes que des personnes utilisent pour prendre des décisions critiques doit comprendre et atténuer la vulnérabilité ATG ».
À qui s'adresse cette recherche
ATG est un problème international qui concerne l'ensemble du secteur technologique mondial. La recherche intéresse toute organisation qui construit, exploite ou utilise des logiciels dont le rendu s'effectue sur les appareils de ses utilisateurs. Cela inclut les gouvernements et les armées, les administrations électorales, les médias, les établissements financiers et les assureurs, les prestataires de soins de santé et les opérateurs d'infrastructures critiques telles que l'énergie, l'eau, les transports, les communications et les services d'urgence. Elle intéresse tout autant les éditeurs de logiciels et les prestataires de services de leurs chaînes d'approvisionnement. Le guide technique court, le livre blanc et les guides de remédiation sont rédigés pour les ingénieurs, les architectes, les équipes de sécurité et les chercheurs. L'Introduction est rédigée pour les lecteurs sans formation technique, notamment les dirigeants, les décideurs publics et les journalistes.
À propos de nDiligence
nDiligence, Inc. est une société de renseignement sur la chaîne d'approvisionnement. Elle crée des réseaux de fournisseurs de confiance, examine les chaînes d'approvisionnement imbriquées qui se trouvent en dessous et les maintient sous surveillance permanente. Ses fondateurs apportent plus de 15 ans d'expérience de la chaîne d'approvisionnement d'internet et travaillent depuis plus de 25 ans dans les systèmes de sécurité nationale et de renseignement. La recherche ATG a été autofinancée. Pour en savoir plus : https://nDiligence.com.
 Tous les communiqués de presse
