nDiligence julkaisee Attack the Glass -tutkimuksen: kyberturvallisuustutkimus osoittaa, että hyökkääjät voivat muuttaa sitä, mitä näytöt näyttävät ja tekevät, sen jälkeen kun kaikki turvatarkistukset on läpäisty
nDiligence, Inc. ilmoitti tänään julkaisevansa Attack the Glass (ATG) -tutkimuksen suurelle yleisölle. Nelivuotinen tutkimus tarkastelee kyberturvallisuushaavoittuvuutta siinä, miten sovellukset käyttävät ihmisten omia laitteita rakentaakseen näytöllä näkyvän sisällön, ladatakseen dataa ja suorittaakseen koodia sovelluksen ollessa käytössä. Haavoittuvuutta hyödyntävä hyökkääjä voi muuttaa sitä, mitä ihmiset näkevät ja mitä heidän ohjelmistonsa tekee, sen jälkeen kun kaikki turvatarkistukset on läpäisty. Koko tutkimus on maksutta saatavilla osoitteessa https://atg.nDiligence.com.
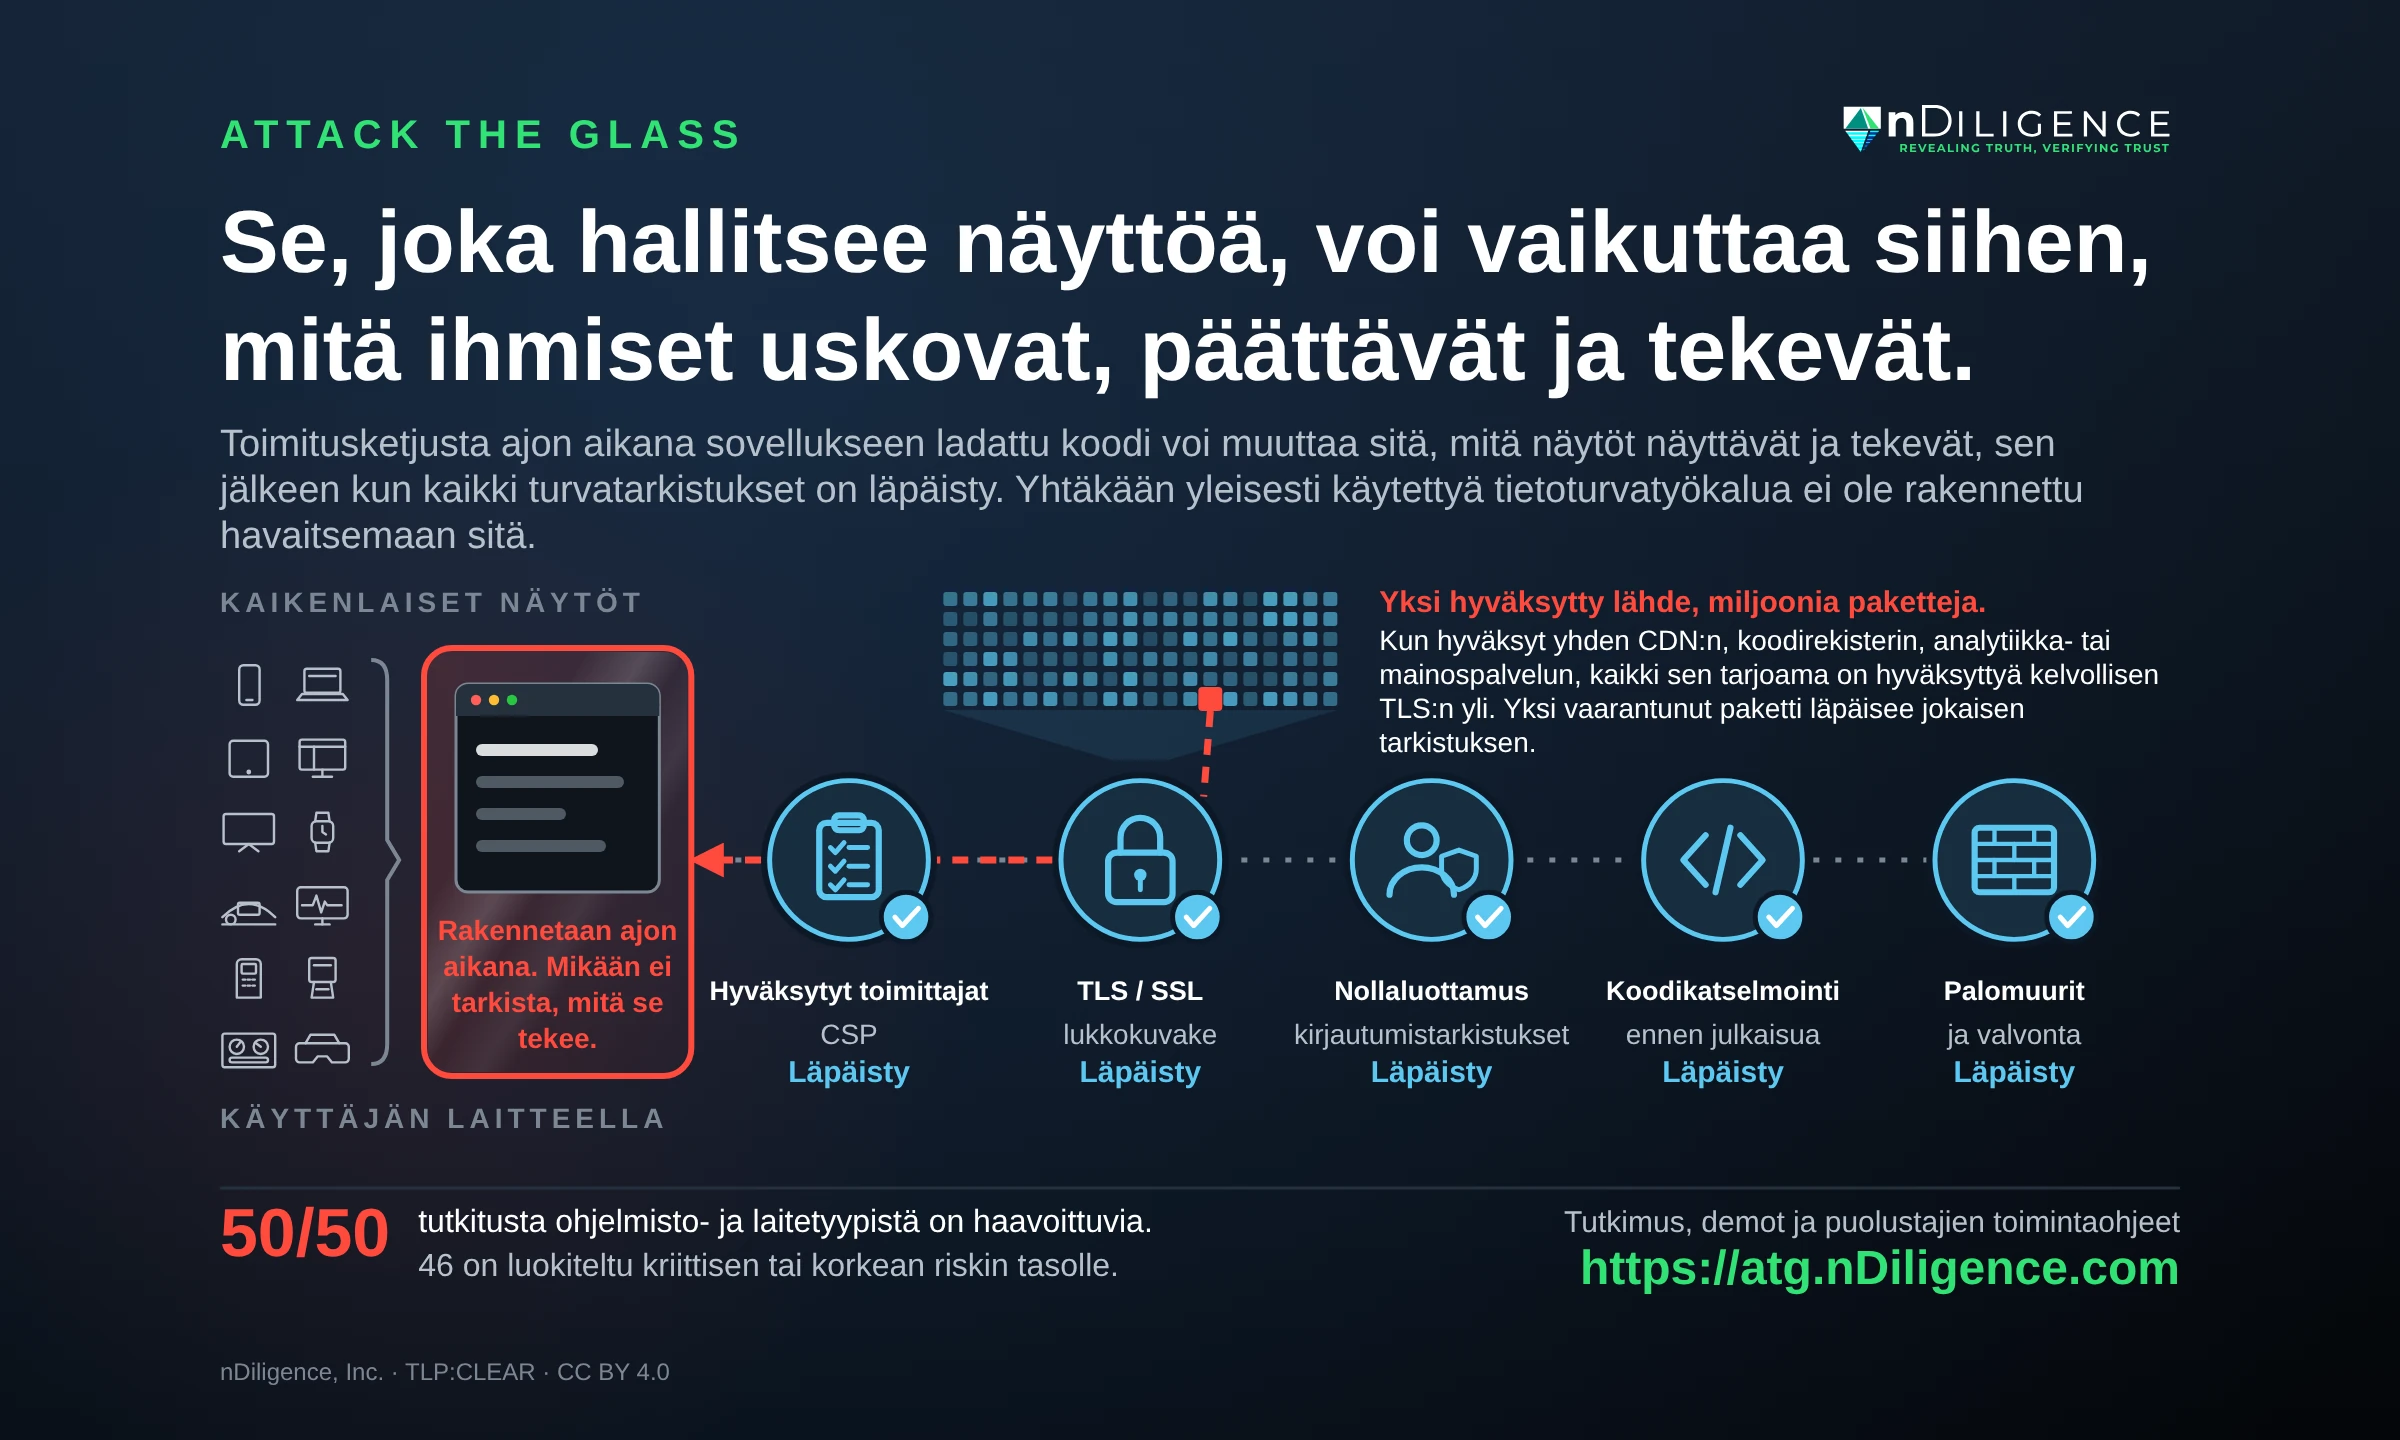
Suuri osa ohjelmistoista, joihin ihmiset luottavat, rakentaa käyttöliittymänsä itse laitteella. Verkkoselaimet, mobiili- ja työpöytäsovellukset, älytelevisiot, ajoneuvojen näytöt, lääkinnälliset laitteet, maksupäätteet ja teollisuuden ohjausnäytöt vastaanottavat koodia, dataa ja mediaa ja kokoavat sitten ajon aikana sen, mitä ihminen näkee ja käyttää. Tämä on ajonaikaista asiakaspään renderöintiä.
Koodi, data ja media tulevat harvoin yhdeltä organisaatiolta. Yksi sovellus voi hakea sisältöä kymmenistä tai sadoista lähteistä: organisaation omista järjestelmistä, toimittajilta, joita se käyttää esimerkiksi karttoihin, maksuihin, analytiikkaan tai mainontaan, ja toimittajilta, joihin nämä toimittajat itse tukeutuvat. Yhdessä ne muodostavat sovelluksen ohjelmistotoimitusketjun. Jokaisen toimittajan osuus ladataan käynnissä olevaan sovellukseen ja suoritetaan käyttäjän laitteella. Hyökkääjä, joka saa hallintaansa minkä tahansa näistä toimittajista, saa sijoittautumisen ja pääsyn: aseman sovelluksen sisällä sen toimiessa käyttäjän laitteella, samoin valmiuksin kuin oikea koodi.
Tämä on nykyaikaisen kyberturvallisuuden sokea piste. Sisäänkirjautuminen, salaus, nollaluottamus, palomuurit ja koodikatselmointi toimivat kaikki ennen kuin koodi ladataan laitteelle. Kun koodi on ladattu, siihen luotetaan, eikä mikään tarkista, mitä se tekee. Tässä asemassa oleva hyökkääjä voi muuttaa sitä, mitä näytöllä näkyy, tallentaa sen, mitä ihminen kirjoittaa, ja tehdä sovelluksessa toimia tämän ihmisen valtuuksilla. Tuloksena on ohjelmistotoimitusketjuun kohdistuva hyökkäys, joka toteutetaan suoraan käyttäjän laitteella sen jälkeen, kun kaikki turvatarkistukset on läpäisty, eikä yhtäkään nykyisin käytössä olevaa kyberturvajärjestelmää ole rakennettu havaitsemaan tai pysäyttämään sitä.
Se jättää myös tutkijoille vain vähän löydettävää. Muutettu koodi voi toimia pelkästään laitteen muistissa yhden istunnon ajan, se voidaan toimittaa kerran ohjeella olla säilyttämättä kopiota, ja jokaiseen myöhempään pyyntöön, myös tutkijan pyyntöön, voidaan palauttaa aito koodi. Liikenne on salattua ja kulkee osoitteeseen, johon laite jo luottaa, ja organisaation omiin lokeihin kirjautuu tavallinen käynti. Jälkikäteen ei välttämättä ole mitään tallennetta, jonka avulla yritys, valvontaviranomainen tai tuomioistuin voisi toistaa sen, mitä ihminen näki.
Näin tapahtuu jo. Helmikuussa 2024 Polyfill.io-koodikirjaston verkkotunnus myytiin Funnull-yhtiölle, jolle Yhdysvaltain valtiovarainministeriö määräsi pakotteita vuonna 2025. Kirjastoa lataa yli 100 000 verkkosivustoa. Uusi omistaja alkoi tarjoilla muutettua koodia valikoiduille kävijöille saman kanavan kautta, johon nämä sivustot olivat aina luottaneet. Se kohdisti toimintansa mobiilikäyttäjiin ja piiloutui ylläpitäjiltä ja tietoturvaskannereilta. Funnull hallitsi verkkotunnusta kuukausia ennen kuin muutettu koodi huomattiin, eikä yksikään automaattinen tietoturvatyökalu havainnut sitä. Asia tuli ilmi vasta, kun riippumattomat tutkijat raportoivat siitä kesäkuussa 2024 ja verkkotunnus suljettiin.
Polyfill.io-palvelun ylläpitäjä hankki sijoittautumisen ja pääsyn ja käytti sitten tätä asemaa yli 100 000 verkkosivuston toimitusketjussa ohjatakseen ihmisiä huijaussivustoille. Samaa asemaa olisi voitu käyttää paljon hienostuneempiin ja seurauksiltaan vakavampiin operaatioihin. Taustalla olevaa haavoittuvuutta ei koskaan korjattu. Jokaisen ATG-tutkimuksessa tarkastellun luokan ohjelmistot lataavat yhä koodia toimitusketjustaan ajon aikana samalla tavalla.
Vaikuttamisoperaatiot osoittavat, mistä on kyse. Doppelganger on Venäjään liitetty vaikuttamiskampanja, jonka verkkosivustot Yhdysvaltain hallinto takavarikoi vuonna 2024. Se esiintyi oikeina uutisvälineinä aitoja muistuttavien verkkotunnusten avulla, joita oli muutettu pienin tavoin lukijoiden harhauttamiseksi ja huomaamatta jäämiseksi. Juuri näiden aitoja muistuttavien verkkotunnusten ansiosta Doppelganger havaittiin ja sen toiminta häirittiin. ATG:tä käyttävä operaatio ei tarvitsisi kloonattua verkkosivustoa. Oikea sivusto oikeassa osoitteessaan toimittaisi muutetun sisällön hyökkääjän valitsemille lukijoille eikä jättäisi mitään, minkä toimittaja, faktantarkistaja tai alusta voisi löytää.
Uutisten lisäksi ATG-tutkimus dokumentoi, miten samaa tekniikkaa voitaisiin käyttää seuraaviin:
- Disinformaatio luotetuista lähteistä: muutettuja artikkeleita, lausuntoja, mielipidemittauksia tai vaalituloksia näytetään valituille lukijoille aitojen uutis-, viranomais- ja vaalisivustojen sisällä.
- Hyökkäykset lehdistöä vastaan: julkaisun omia sivuja, sovelluksia ja arkistoja muutetaan valikoiduille yleisöille, mikä horjuttaa uutisointia, joka piti paikkansa julkaisuhetkellä.
- Sisältä käsin toimitetut deepfaket: tekoälyn tuottamia kuvia, ääntä ja videota sijoitetaan oikeisiin sovelluksiin kullekin katsojalle räätälöityinä.
- Sotilaalliset ja valtiolliset päätökset: tilannekuva, tiedustelun koontinäkymä tai julkisen palvelun järjestelmä näyttää komentajille, analyytikoille tai virkamiehille jotakin muuta kuin totuuden.
- Kriittinen infrastruktuuri: sähköverkon, vesihuollon tai putkiston operaattorin näyttö näyttää normaaleja lukemia olosuhteiden muuttuessa, tai ohjaimet eivät enää tee sitä, mitä ne näyttävät tekevän.
- Rahoitusjärjestelmät: saldoja, hintoja tai hyväksyntänäyttöjä muutetaan, jolloin kaupat ja siirrot tehdään väärän tiedon perusteella.
- Väärennetyt käyttöliittymät: väärennetyt kirjautumis-, maksu- tai hyväksyntänäytöt ilmestyvät oikean sovelluksen sisään sen oikeassa osoitteessa.
- Piilottamalla lamautetut järjestelmät: hälytyksiä, evakuointi-ilmoituksia, ilmoituspainikkeita tai turvatoimintoja poistetaan joiltakin käyttäjiltä, vaikka henkilöstö näkee niiden toimivan normaalisti.
Tällaisen uhan herättämien turvallisuushuolien vuoksi nDiligencen taustalla oleva tiimi käytti ennen julkaisua yli kaksi vuotta hallitusten luottamukselliseen informointiin. Heikkous siinä, miten näytöt rakennetaan, on haavoittuvuus siinä, miten asevoimat, hallitukset, infrastruktuurin operaattorit, markkinat ja uutistoimitukset tekevät päätöksiä, toimivat ja ohjaavat järjestelmiä. Mahdollisuus hyödyntää sitä ilman havaitsemista, attribuutiota tai näyttöä tekee siitä merkittävän riskin kansalliselle turvallisuudelle ja kyberturvallisuudelle.
”Ihmiset luottavat siihen, mitä näkevät omin silmin. Nykymaailmassa katsomme jatkuvasti näyttöjä, ja olemme oppineet luottamaan sovelluksiin, verkkosivustoihin, laitteisiin ja yrityksiin olettaen, että niillä on 100 %:n hallinta siihen, mitä meille näytetään”, sanoo nDiligencen perustaja ja toimitusjohtaja Robert Beckett, joka johti nelivuotista ATG-haavoittuvuuden tutkimusta. ”ATG osoittaa, miten hyökkääjä voi kaapata tuon luottamuksen ilman havaitsemista tai attribuutiota. Komentaja, sähköverkon operaattori, äänestäjä tai toimittaja voi katsoa näyttöä, jonka jokainen turvajärjestelmä sanoo olevan turvallinen, ja silti se, mitä näyttö näyttää, voi olla manipuloitua. Se, joka hallitsee näyttöä, voi vaikuttaa siihen, mitä ihmiset uskovat, päättävät ja tekevät, ja kohdentaa vaikuttamisen tarkasti. Juuri nyt kukaan ei pysty sanomaan, milloin tai missä näin tapahtuu. Kyberturvallisuusyhteisön on ymmärrettävä tämä haavoittuvuus, jotta voimme suojata ohjelmistojärjestelmien eheyttä eri toimialoilla, hallinnossa ja kriittisessä infrastruktuurissa.”
Havainnot
nDiligence tutki 50 ohjelmisto- ja laitetyyppiä kymmenessä luokassa: verkkoselaimet, mobiilisovellukset, työpöytäsovellukset, televisiot ja kodinkoneet, verkkoon kytketyt laitteet, mukaan lukien maksupäätteet ja lääkinnälliset laitteet, ajoneuvot, teollisuuden ohjausjärjestelmät, lisätty ja virtuaalinen todellisuus, pelimoottorit sekä tuottavuus- ja datatyökalut. Kaikki 50 ovat haavoittuvia, ja 46 on luokiteltu kriittisen tai korkean riskin tasolle. Suljetuissa, fyysisesti eristetyissä ja turvaluokitelluissa verkoissa toimitusketjut ovat pienempiä ja paremmin hallittuja, mikä vähentää niiden altistumista mutta ei poista sitä, koska ne on rakennettu samoista ylävirran komponenteista. Myös nykyiset suojaukset, kuten Content Security Policy ja Subresource Integrity, pienentävät riskiä, mutta mikään niistä ei poista sitä.
ATG ei ole yhden tuotteen vika, eikä sillä ole CVE-tunnistetta, joka annetaan yksittäisille ohjelmistohaavoittuvuuksille. Se on seurausta siitä, miten nykyaikainen ohjelmisto kootaan ajon aikana monen toimittajan osista, joten asennettavaa yksittäistä korjauspäivitystä ei ole. Korjaavat toimintaohjeet kuvaavat, miten organisaatiot voivat pienentää altistumistaan jo nyt, kun toimiala samalla työstää pidemmän aikavälin muutoksia järjestelmien rakentamistapaan.
ATG-tutkimus luokittelee viisi vaikutustyyppiä, jotka hyökkääjä voi saada aikaan toimitusketjun injektiolla:
- Harhauttaminen: näytetään väärää tietoa, kun kaikki muu toimii normaalisti.
- Häirintä: toiminto saadaan näyttämään toimivalta, vaikka se ei tee mitään.
- Heikentäminen: järjestelmiä hidastetaan tai jumiutetaan aiheuttamatta näkyvää vikaa.
- Estäminen: poistetaan vaihtoehto, ilmoitus tai ohjain, jota ihminen tarvitsee.
- Tuhoaminen: kirjautuneen henkilön valtuuksia käytetään näytön takana olevien järjestelmien ja tietojen poistamiseen tai vahingoittamiseen.
Näitä vaikutuksia voidaan yhdistellä ja kohdistaa kaikkiin, yhteen ryhmään tai yhteen ihmiseen samoilla kohdennustyökaluilla, jotka ratkaisevat, kuka näkee verkkomainoksen. ATG-tutkimus tunnistaa ajonaikaisen toimitusketjun injektion mahdolliseksi laajamittaisten vaikuttamisoperaatioiden kanavaksi, jota yleisesti käytössä olevia työkaluja ei ole rakennettu havaitsemaan tai attribuoimaan.
Tekoäly laajentaa tätä ulottuvuutta. Samaan kohdentamiseen yhdistettynä tekoäly voisi kirjoittaa sekunneissa muutetusta sisällöstä eri version jokaiselle ihmiselle tai ryhmälle, jolloin kaksi ihmistä ei näe samaa eikä ole olemassa yhtä versiota, joka voitaisiin löytää ja oikaista.
ATG-tutkimus alkoi vuonna 2022, ja luottamukselliset tiedotustilaisuudet alkoivat huhtikuussa 2024 vastuullisen julkistamisen periaatteiden mukaisesti. Tiedotustilaisuudet tavoittivat valtion virastoja, akateemisia tutkijoita ja alan asiantuntijoita ympäri maailmaa.
Hallituksille ja yritysjohdolle ATG tarkoittaa, että näytön ääressä tehty päätös voi perustua tietoon, jota on muutettu sen jälkeen, kun kaikki kontrollit oli läpäisty, eikä tapahtuneesta jää mitään merkintää: hyväksytty tilisiirto, toteutettu kauppa, hätäkeskuspäivystäjä lähettämässä yksiköitä, sähköverkon operaattori reagoimassa lukemaan. Osoitteessa https://atg.nDiligence.com oleva johdanto on kirjoitettu lukijoille, joilla ei ole teknistä taustaa.
Mitä julkaistaan
Kaikki on maksutta yleisön saatavilla. Aineisto on merkitty TLP:CLEAR-merkinnällä, joka on tietoturvayhteisön merkintä rajoituksetta jaettavalle tiedolle, ja lisensoitu Creative Commons Attribution 4.0 -lisenssillä, joten kuka tahansa saa jakaa sitä, opettaa sen pohjalta ja rakentaa sen varaan:
- Johdanto lukijoille, joilla ei ole teknistä taustaa: https://atg.nDiligence.com/introduction/
- Tekninen selvitys, jossa on kuusitoista lukua, ja lyhyempi tekninen perehdytys: https://atg.nDiligence.com/technical/
- Kaksikymmentä toimivaa verkkodemonstraatiota pankkitoiminnan, terveydenhuollon, energian, vaalien, puolustuksen, arvopaperikaupan ja muiden alojen esimerkkiorganisaatioilla: https://atg.nDiligence.com/demos/
- Korjaavat toimintaohjeet insinööreille, arkkitehdeille ja tietoturvatiimeille jaoteltuina ensimmäisiin yhdeksäänkymmeneen päivään, kuukausiin kolmesta kahteentoista ja pidempään aikaväliin: https://atg.nDiligence.com/playbooks/
- Käsiterekisteri, joka määrittelee koko tutkimuksessa käytetyt termit: https://atg.nDiligence.com/concepts/
- Usein kysytyt kysymykset: https://atg.nDiligence.com/faq/
- Ladattava kirjasto, jossa asiakirjat ovat PDF-muodossa: https://atg.nDiligence.com/library/
- Tekoälyllä tehty vakavuuspisteytystutkimus, joka vertaa ATG:tä muihin tunnettuihin tietoturvauhkiin.
”ATG löydettiin digitaalisen toimitusketjun uhkia koskevan tutkimuksemme aikana”, Beckett sanoo. ”Tiimimme on työskennellyt yli 15 vuotta verkon uhkatiedustelun ja vaikuttamisoperaatioiden torjunnan parissa, ja siksi tunnistimme, miten ATG-haavoittuvuutta voidaan hyödyntää. Vuodesta 2024 lähtien olemme työskennelleet tutkijoiden, toimittajien ja hallitusten kanssa löytääksemme keinoja tämän aukon sulkemiseksi. Jokaisen, joka rakentaa, käyttää tai puolustaa järjestelmiä, joilla ihmiset tekevät kriittisiä päätöksiä, on ymmärrettävä ATG-haavoittuvuus ja lievennettävä sitä.”
Kenen kannattaa lukea
ATG on kansainvälinen ongelma koko maailmanlaajuisella teknologia-alalla. Tutkimus on merkityksellinen jokaiselle organisaatiolle, joka rakentaa tai käyttää ohjelmistoja, jotka renderöidään käyttäjien laitteilla, tai on niistä riippuvainen. Näihin kuuluvat hallitukset ja asevoimat, vaaliviranomaiset, uutisorganisaatiot, rahoituslaitokset ja vakuutusyhtiöt, terveydenhuollon palveluntarjoajat sekä kriittisen infrastruktuurin, kuten energian, veden, liikenteen, viestinnän ja pelastustoimen, operaattorit. Se on yhtä merkityksellinen niiden toimitusketjuihin kuuluville ohjelmistotoimittajille ja palveluntarjoajille. Tekninen perehdytys, tekninen selvitys ja toimintaohjeet on kirjoitettu insinööreille, arkkitehdeille, tietoturvatiimeille ja tutkijoille. Johdanto on kirjoitettu lukijoille, joilla ei ole teknistä taustaa, kuten yritysjohtajille, päättäjille ja toimittajille.
Tietoa nDiligencestä
nDiligence, Inc. on toimitusketjutiedusteluun erikoistunut yritys. Se rakentaa luotettuja toimittajaverkostoja, tarkistaa niiden alla olevat sisäkkäiset toimitusketjut ja pitää ne jatkuvassa valvonnassa. Sen perustajilla on yli 15 vuoden kokemus internetin toimitusketjusta, ja he ovat työskennelleet kansallisen turvallisuuden ja tiedustelun järjestelmien parissa yli 25 vuotta. ATG-tutkimus rahoitettiin itse. Lue lisää osoitteessa https://nDiligence.com.
 Kaikki lehdistötiedotteet
